Imenik člankov
Kako uporabiti poštni strežnik Postfix v nadzorni plošči CWP za reševanje težav z neželeno pošto?
Preden začnemo, moramo zaustaviti poštni strežnik postfix ▼
service postix stop
Kako CWP uporablja postfix za zaščito pred vsiljeno pošto?
Najprej preštejmo število e-poštnih sporočil, ki so obtičala v čakalni vrsti poštnega strežnika ▼
postqueue -p | grep -c "^[A-Z0-9]"
Izberite več podobnih e-poštnih sporočil in jih preverite z ID-jem ▼
postqueue -p
Prikazani bodo podobni rezultati▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comZdaj moramo to e-pošto prebrati z ID-jem ▼
postcat -q 2F0EFC28DD- Če preberemo vsebino elektronske pošte, lahko ugotovimo, ali gre za neželeno pošto.
- Če je e-poštno sporočilo vsiljena pošta, morate najti njen vir.
- Če vir e-pošte vsebuje nekaj podobnega kot prijava sasl: To pomeni, da je bilo geslo »sasl« za e-poštni račun »[email protected]« vlomljeno za prijavo.
Če želite zaščititi svoj strežnik, morate spremeniti geslo za svoj e-poštni račun:
- named_attribute: sasl_method=PRIJAVA
- named_attribute: [email protected]
Po spremembi gesla računa znova zaženite postfix ▼
service postfix restart
Odstrani vsa sporočila iz čakalne vrste ▼
postsuper -d ALL
Preden izbrišete katero koli e-pošto, morate preveriti njihov vir, saj je morda vdrl v skript php.
Če ne morete rešiti težave s hekerji, ki pošiljajo neželeno pošto, lahko neposredno onemogočite pošiljanje e-pošte in nastavite cron strežnika.
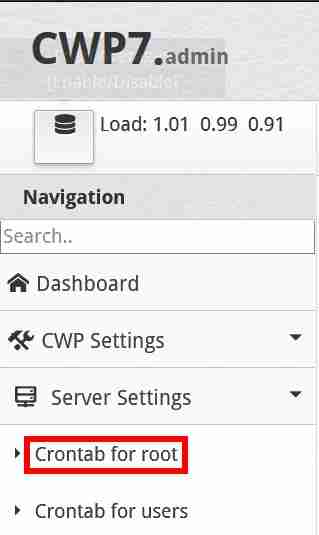
Če uporabljate nadzorno ploščo CWP, se prijavite v nadzorno ploščo CWP的 Server Setting → Crontab for root ▼
V »Add Full Custom Cron Jobs« vnesite naslednji popolnoma prilagojeni ukaz cron ▼
* * * * * /usr/sbin/postsuper -d ALL
- (izbriši vsa sporočila v čakalni vrsti vsako 1 minuto)
Kako se izogniti vdoru v nastavitve neželene pošte?
Ne pozabite pregledati svojega CWP-ja za zlonamerno programsko opremo.
V nadzorni plošči CWP se pomaknite na levo in kliknite Varnost → Varnostni center → Pregledovanje zlonamerne programske opreme → Pregledovanje računov: Izberite možnost računa za pregled zlonamerne programske opreme.
Če namestite modno varnost s pravili samodejnega posodabljanja, da preprečite nadaljnje vdiranje v vaše spletno mesto, lahko pa tudi naredi vaše spletno mesto nedostopno z napako »403 Forbidden Error« v ozadju, morate modno varnost vklopiti previdno.
Ta članek bo občasno posodobljen! ! !
Spodnja povezava povzema seznam pogosto uporabljenih ukaznih vrstic v Postfixu▼
Upam, da vam bo članek »Kako uporabljati Postfix za boj proti neželeni pošti s CWP? Nastavitve preprečevanja neželene pošte«, objavljen na blogu Chen Weilianga ( https://www.chenweiliang.com/ ), v pomoč.
Delite povezavo do tega članka: https://www.chenweiliang.com/cwl-27468.html