
Articulu Directory
U pannellu di cuntrollu VestaCP hè simplice è faciule d'utilizà: L'installazione di u pannellu di cuntrollu VestaCP permette l'installazione automatica di i certificati SSL Let's Encrypt, rendendulu pupulare trà i prufessiunali SEO à l'esteru.
Cosa hè Let's Encrypt?
Let's Encrypt hè una Autorità di Certificazione SSL lanciata u 2016 d'aprile di u 4.
- Fornisce un certificatu X.509 gratuitu per a crittografia TLS (Transport Layer Security) attraversu un prucessu automatizatu,
- Cuncepitu per eliminà a creazione manuale attuale, verificazione, firma, installazione è aghjurnamentu di certificati per i siti web sicuri.
Pagina di login di u pannellu di cuntrollu VestaCP, utilizendu u portu 8083.
Chì ghjè u portu 8083?
- 8083 hè una pagina proxy è u portu di scaricamentu di u schedariu, hè un portu logicu.
- In a tecnulugia di rete, i porti includenu porti fisichi è porti lògichi.
Differenza trà u portu fisicu è u portu logicu
- I porti fisichi riferenu à i porti chì esistenu veramente, cum'è modem ADSL, hubs, switches, è routers chì si cunnettenu à altri dispositi di rete cum'è porti RJ-45, porti SC, etc.
- Un portu lògicu hè un portu chì differenzia i servizii per significatu lògicu, cum'è i porti di serviziu in u protocolu TCP / IP.A gamma di numeri di portu hè da 0 à 65535.
Tuttavia, attualmente u portu 8083 di u pannellu di cuntrollu VestaCP hè visualizatu per difettu senza un certificatu di sicurità SSL ...
Dunque, dopu avè stallatu u pannellu VestaCP , Google Chrome visualizerà u seguente prompt:
- A vostra cunnessione ùn hè micca una cunnessione privata
- L'attaccanti ponu pruvà à arrubbari a vostra infurmazione (per esempiu password, cumunicazioni o infurmazione di carta di creditu).
Vesta pannellu di login attivate https
Passu 1: Cunnettatevi à u pannellu di gestione VestaCP cù u nome di l'ospite è u portu 8083 ▼
http:// 你的域名:8083/
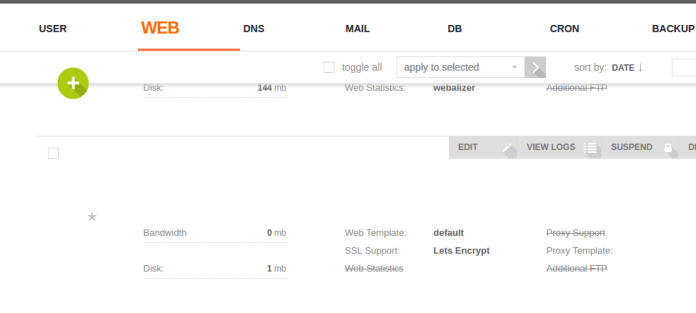
Passu 2: Accede à u serviziu web VestaCP, truvate u nome di host di u vostru servitore, è dopu cliccate nant'à Mudificà. ▼
Passu 3: Truvate è verificate SSL è Let's Encrypt. "Attivà SSL (Supportu SSL)" è "Utilizà Let's Encrypt (Supportu Let's Encrypt)" ▼
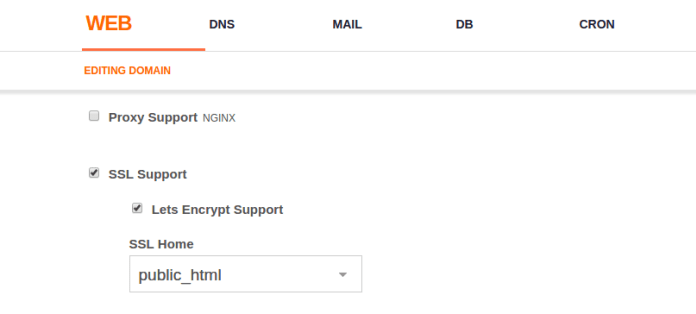
- Dopu cliccate Salvà (l'amministratore cliccate Salvà è aspetta circa cinque minuti per vede l'applicazione per un certificatu SSL)
Passu 4:Localizà u locu di almacenamentu di certificatu sicuru Let's Encrypt Let's Encrypt conserva u so certificatu SSL in /home/username/conf/web/ in locu. Per piacè listate e so locu ▼
/home/username/conf/web/ssl.website.crt
/home/username/conf/web/ssl.website.key
Pannello di cuntrollu VestaCP, almacenà u so certificatu SSL hostname in ▼
/usr/local/vesta/ssl/certificate.crt
/usr/local/vesta/ssl/certificate.key
Per quessa, avemu bisognu di prima rinominate i vechji schedarii di certificati VestaCP à qualchì testu falsificatu in modu chì VestaCP ùn li aduprà più, è poi ligà simbolicamente questi schedari. Per piacè seguità i passi sottu per amparà cumu fà questu.
Passu 5: Cunnettevi per SSH à u vostru servitore è inserite sti dui cumandamenti per rinominà i vechji fugliali ▼
mv /usr/local/vesta/ssl/certificate.crt /usr/local/vesta/ssl/unusablecer.crt
mv /usr/local/vesta/ssl/certificate.key /usr/local/vesta/ssl/unusablecer.key
- Se l'operazioni seguenti ùn ponu esse efficaci, pruvucannu u ligame SSL per fallu, u situ web ùn pò esse apertu, è u schedariu SSL "inutilizabile"Nome, torna à u nome precedente"certificatu"senza perde u tempu à reinstallà u pannellu VestaCP.
Passu 6: Crea un ligame simbolicu per puntà à u novu ligame simbolicu. Per piacè rimpiazzate u vostru nome d'utilizatore, cum'è: admin. Rimpiazzate chenweiliang.com cù u nome di host di u vostru servitore VPS (FQDN). ▼
ln -s /home/admin/conf/web/ssl.chenweiliang.com.crt /usr/local/vesta/ssl/certificate.crt
ln -s /home/admin/conf/web/ssl.chenweiliang.com.key /usr/local/vesta/ssl/certificate.key
Passu 7: Riavviate VestaCP
service vesta restart
Passu 8: Svuotate a cache di u vostru navigatore è dopu pruvate à cunnettassi di novu à u pannellu di cuntrollu VestaCP cù u portu 8083.
- Avà u vostru SSL in u portu 8083 hè sicuru!
Soluzione di permessi rotti
Per riparà i permessi rotti, inserite u cumandimu seguitu ▼
- vuluntà your.adminpanel.com Sustituisci cù l'URL di a vostra cunsola di gestione VestaCP.
chgrp mail ssl.your.adminpanel.com.key
chmod 660 ssl.your.adminpanel.com.key
chgrp mail ssl.your.adminpanel.com.crt
chmod 660 ssl.your.adminpanel.com.crt
U sopra hè u metudu per attivà u certificatu SSL in u fondu di VestaCP.
Cumu furzà u nome di duminiu per utilizà u certificatu SSL https?
Passu 1: Installate un mudellu nginx persunalizatu ▼
cd /usr/local/vesta/data/templates/web
wget http://c.vestacp.com/0.9.8/rhel/force-https/nginx.tar.gz
tar -xzvf nginx.tar.gz
rm -f nginx.tar.gz
Passu 2:Pone u mudellu di proxy per forza-https 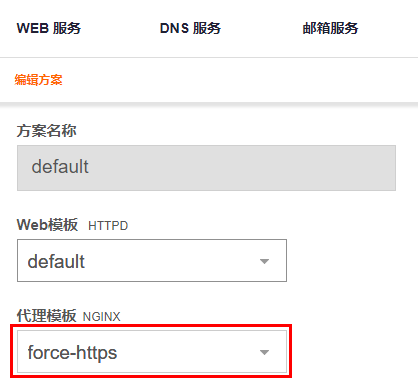
- Crea un novu preset, o in un preset esistente, stabilisce forza-https cum'è u mudellu proxy Nginx.
- Quandu aghjunghjenu novi utilizatori, pudete aduprà u mudellu di forza-https per assignà permessi à l'utilizatori di u schema preset.
HTTP hè automaticamente reindirizzatu à HTTPS
Cumu VestaCP redirige HTTP à HTTPS utilizendu htaccess? Vulete reindirizzà automaticamente u vostru situ web à una versione sicura (HTTPS) di u vostru situ web chì hè criptatu?
In u schedariu .htaccess, aghjunghje a sintassi di redirect 301 ▼
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI} [R,L]- U "L" in u sopra [R,L] significa Last (Last), se l'altri grammatiche anu ancu questu L, http ùn pò micca esse automaticamente redirected à https.
- Per quessa, hè cunsigliatu di reindirizzà http301 à a sintassi https in cima (prima di altre sintassi).
Se vulete aghjunghje certificati SSL sicuri à i vostri altri domini in u pannellu di cuntrollu di VestaCP, verificate stu tutoriale ▼
Speremu chì l'articulu "VestaCP Backend Port 8083 HTTPS Invalid? SSL Certificate Installation Tutorial" spartutu nant'à u blog di Chen Weiliang ( https://www.chenweiliang.com/ ) vi serà utile.
Sentitevi liberi di sparte u ligame di questu articulu: https://www.chenweiliang.com/cwl-705.html