
Directory articoli
Dopo aver risolto il problema DNS che causava il malfunzionamento dell'applicazione Let's Encrypt con il messaggio di errore "Error Message: AutoSSL Issue Failed", ora ci sono alcuni problemi con questo certificato SSL gratuito che devono essere affrontati.
Il pannello di controllo CWP sembrava essere configurato per rinnovare automaticamente i certificati Let's Encrypt prima della loro scadenza, ma inaspettatamente, Let's Encrypt ha interrotto il rinnovo automatico ieri, causando un calo significativo del traffico SEO . Fortunatamente, il servizio è stato ripristinato dopo la risoluzione del problema.
Cos'è Let's Encrypt?
Let's Encrypt è un'autorità di certificazione (CA) gratuita, automatizzata e aperta fornita dall'Internet Security Research Group (ISRG) senza scopo di lucro.
In poche parole, HTTPS (SSL/TLS) può essere abilitato gratuitamente per il nostro sito Web con l'aiuto di un certificato emesso da Let's Encrypt.
L'emissione/rinnovo dei certificati gratuiti Let's Encrypt è automatizzata da script. Let's Encrypt consiglia ufficialmente di utilizzare il client Certbot per emettere certificati.
Quello che segue è un tutorial su come richiedere un certificato SSL gratuito Let's Encrypt▼
Che cos'è un certificato con caratteri jolly Let's Encrypt?
Prima della comparsa dei certificati con caratteri jolly, Let's Encrypt supportava solo 2 certificati:
- Certificato di dominio singolo: il certificato contiene un solo host.
- Certificato SAN: noto anche come certificato del nome di dominio, un certificato può includere più host (il limite di Let's Encrypt è 20).
Per i singoli utenti, non essendoci troppi host, non c'è nessun problema nell'utilizzare i certificati SAN, ma per le grandi aziende ci sono dei problemi:
- Esistono molti sottodomini e potrebbe essere necessario utilizzare un nuovo host nel tempo.
- Ci sono anche molti domini registrati.
Per le grandi aziende, i certificati SAN potrebbero non soddisfare le esigenze e tutti gli host sono contenuti in un certificato, che non può essere soddisfatto utilizzando i certificati Let's Encrypt (limite 20).
I certificati con caratteri jolly sono certificati che possono contenere un carattere jolly:
- Ad esempio *.example.com, *.example.cn,Usa * per abbinare automaticamente tutti i sottodomini;
- Le grandi aziende possono anche utilizzare certificati con caratteri jolly e un certificato SSL può posizionare più host.
Differenza tra certificato con caratteri jolly e certificato SAN
- Certificati con caratteri jolly: i certificati con caratteri jolly sono ampiamente utilizzati per proteggere più sottodomini con un nome di dominio completo univoco.Il vantaggio di questo tipo di certificato è che non solo semplifica la gestione dei certificati, ma aiuta anche a ridurre i costi generali.Protegge i tuoi sottodomini attuali e futuri in ogni momento.
- Certificati SAN: i certificati SAN (noti anche come certificati multidominio) vengono utilizzati per proteggere più domini con un unico certificato.Differiscono dai certificati con caratteri jolly in quanto supportano tutti无限sottodomini. SAN supporta solo il nome di dominio completo inserito nel certificato. I certificati SAN sono impressionanti perché utilizzandoli puoi proteggere oltre 100 diversi nomi di dominio completamente qualificati con un unico certificato; tuttavia, la quantità di protezione dipende dall'autorità di certificazione emittente.
come applicareLet's EncryptCertificati con caratteri jolly?
Per implementare i certificati con caratteri jolly, Let's Encrypt ha aggiornato l'implementazione del protocollo ACME e solo il protocollo v2 può supportare i certificati con caratteri jolly.
Vale a dire, qualsiasi client può richiedere un certificato con caratteri jolly purché supporti ACME v2.
Scarica Certbot-Auto
wget https://dl.eff.org/certbot-auto
chmod a+x certbot-auto
./certbot-auto --version
Crittografiamo lo script del certificato con caratteri jolly
git clone https://github.com/ywdblog/certbot-letencrypt-wildcardcertificates-alydns-au
cd certbot-letencrypt-wildcardcertificates-alydns-au
chmod 0777 au.sh
Let's Encrypt Script di rinnovo dei tempi di scadenza del certificato con caratteri jolly
Lo script qui è un server compilato e installato da nginx o installato tramite Docker, proxy https tramite il proxy host o l'host di bilanciamento del carico, esegue automaticamente il backup del certificato SSL e riavvia il server proxy Nginx.
- Nota: lo script utilizza effettivamente il file
./certbot-auto renew
#!/usr/bin/env bash

cmd="$HOME/certbot-auto"
restartNginxCmd="docker restart ghost_nginx_1"
action="renew"
auth="$HOME/certbot/au.sh php aly add"
cleanup="$HOME/certbot/au.sh php aly clean"
deploy="cp -r /etc/letsencrypt/ /home/pi/dnmp/services/nginx/ssl/ && $restartNginxCmd"

$cmd $action \
--manual \
--preferred-challenges dns \
--deploy-hook \
"$deploy"\
--manual-auth-hook \
"$auth" \
--manual-cleanup-hook \
"$cleanup"
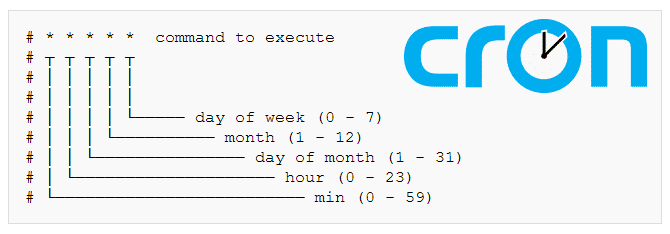
Aggiungi a crontab , modifica il file ▼
/etc/crontab
#证书有效期<30天才会renew,所以crontab可以配置为1天或1周
0 0 * * * root python -c 'import random; import time; time.sleep(random.random() * 3600)' && /home/pi/crontab.sh
Ricostruzione della configurazione del server CWP
Di seguito sono riportati i passaggi per CWP per ricostruire il server nginx/apache:
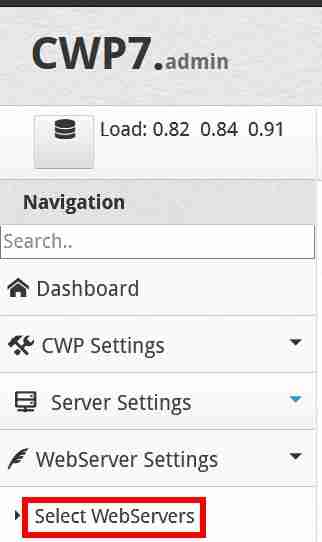
Passaggio 1: sul lato sinistro del pannello di controllo di CWP, fare clic su Impostazioni server Web → Seleziona server Web ▼
Passaggio 2: Seleziona Nginx, Varnish e Apache ▼
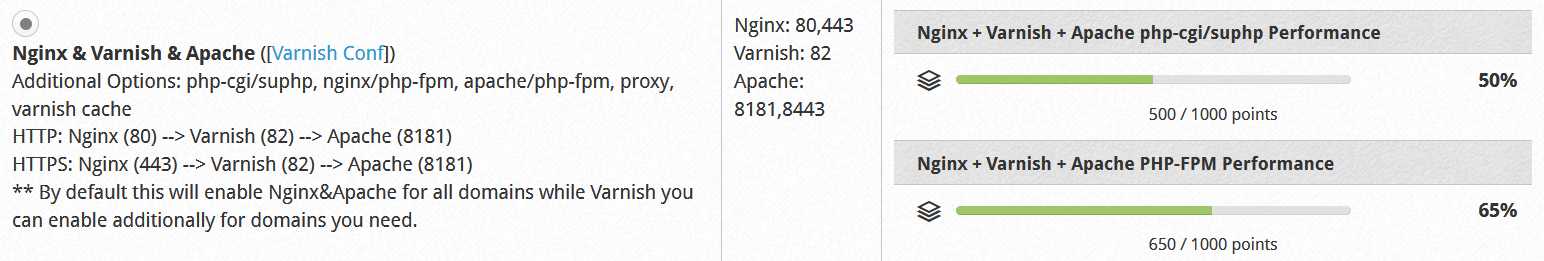
Passaggio 3: Fare clic sul pulsante "Salva e ricostruisci configurazione" in basso per salvare e ricostruire la configurazione.
- Aggiorna il sito e vedrai che la data di scadenza del certificato SSL è stata aggiornata.
Lettura estesa:
Speriamo che l'articolo "Let's Encrypt non si rinnova automaticamente? Aggiorna lo script di rinnovo del certificato wildcard" condiviso sul blog di Chen Weiliang ( https://www.chenweiliang.com/ ) possa esserti utile.
Sentitevi liberi di condividere il link di questo articolo: https://www.chenweiliang.com/cwl-1199.html