
Artikelverzeichnis
Mit der rasanten Entwicklung des Internets möchten viele WeChat-Marketing und Social-Media-Werbung betreiben , beklagen aber die Ineffektivität des Online-Marketings . Tatsächlich ist die beste Methode für Medienschaffende , Online-Marketing zu betreiben, die Traffic-Generierung über Suchmaschinen.
Suchmaschinen zählen daher heutzutage zu den beliebtesten Online-Marketing- Methoden.
Darüber hinaus haben die Suchmaschinen Google und Baidu öffentlich erklärt, dass https in den Suchmaschinen-Ranking-Mechanismus einbezogen wird.
Insbesondere für E-Commerce -Websites empfiehlt sich die Verwendung des HTTPS-Verschlüsselungsprotokolls, da dies nicht nur zu besseren Rankings beiträgt, sondern auch das Sicherheitserlebnis der Nutzer erhöht.
Hypertext Transfer Protocol Das HTTP-Protokoll wird verwendet, um Informationen zwischen Webbrowser und Webserver zu übertragen. Das HTTP-Protokoll sendet Inhalte im Klartext und bietet keinerlei Datenverschlüsselung. Wenn ein Angreifer die Verbindung zwischen Webbrowser und Webserver abfängt, wird daher das HTTP Das Protokoll ist nicht geeignet, um einige vertrauliche Informationen wie Kreditkartennummer, Passwort und andere Zahlungsinformationen zu übertragen.
Um diesen Fehler des HTTP-Protokolls zu beheben, muss ein anderes Protokoll verwendet werden: das Secure-Socket-Layer-Hypertext-Übertragungsprotokoll HTTPS. Für die Sicherheit der Datenübertragung fügt HTTPS das SSL-Protokoll zu HTTP hinzu, und SSL verlässt sich auf Zertifikate, um das zu authentifizieren server. , und verschlüsseln die Kommunikation zwischen dem Browser und dem Server.
XNUMX. Grundlegende Konzepte von HTTP und HTTPS
HTTP: ist das am weitesten verbreitete Netzwerkprotokoll im Internet. Es ist ein Client- und Server-seitiger Anforderungs- und Antwortstandard (TCP). Es wird verwendet, um Hypertext von einem WWW-Server zu einem lokalen Browser zu übertragen. Der Server ist mehr effizienter, was zu weniger Netzwerkübertragungen führt.
HTTPS: Es ist ein sicherer HTTP-Kanal. Kurz gesagt, es ist eine sichere Version von HTTP, dh das Hinzufügen einer SSL-Schicht zu HTTP. Die Sicherheitsgrundlage von HTTPS ist SSL, daher erfordert der detaillierte Inhalt der Verschlüsselung SSL.
Die Hauptfunktionen des HTTPS-Protokolls können in zwei Arten unterteilt werden: Die eine besteht darin, einen Informationssicherheitskanal einzurichten, um die Sicherheit der Datenübertragung zu gewährleisten, und die andere darin, die Authentizität der Website zu bestätigen.
XNUMX. Was ist der Unterschied zwischen HTTP und HTTPS?
Die vom HTTP-Protokoll übertragenen Daten sind unverschlüsselt, d. h. im Klartext. Daher ist es sehr unsicher, das HTTP-Protokoll zum Übertragen privater Informationen zu verwenden. Um sicherzustellen, dass diese privaten Daten verschlüsselt und übertragen werden können, hat Netscape die Das SSL-Protokoll (Secure Sockets Layer) für HTTPS wurde entwickelt, um die vom HTTP-Protokoll übertragenen Daten zu verschlüsseln.
Kurz gesagt, das HTTPS-Protokoll ist ein Netzwerkprotokoll, das durch das SSL+HTTP-Protokoll aufgebaut ist, das eine verschlüsselte Übertragung und Identitätsauthentifizierung durchführen kann und sicherer als das http-Protokoll ist.
Die Hauptunterschiede zwischen HTTPS und HTTP sind wie folgt:
- 1. Das https-Protokoll muss zur Zertifizierungsstelle gehen, um ein Zertifikat zu beantragen.Im Allgemeinen gibt es nur wenige kostenlose Zertifikate, sodass eine gewisse Gebühr erforderlich ist.
- 2. http ist ein Hypertext-Übertragungsprotokoll, Informationen werden im Klartext übertragen, und https ist ein sicheres SSL-verschlüsseltes Übertragungsprotokoll.
- 3. http und https verwenden völlig unterschiedliche Verbindungsmethoden und unterschiedliche Ports. Ersteres ist 80 und letzteres ist 443.
- 4. Die Verbindung von http ist sehr einfach und zustandslos, das HTTPS-Protokoll ist ein Netzwerkprotokoll, das durch das SSL+HTTP-Protokoll aufgebaut ist, das eine verschlüsselte Übertragung und Identitätsauthentifizierung durchführen kann, was sicherer als das http-Protokoll ist.
XNUMX. Detaillierte Erläuterung des HTTPS- und SSL-Verschlüsselungsprozesses
Wir alle wissen, dass HTTPS Informationen verschlüsseln kann, um zu verhindern, dass sensible Informationen von Dritten erlangt werden, daher verwenden viele Banking-Websites oder E-Mails und andere Dienste mit höheren Sicherheitsstufen das HTTPS-Protokoll.
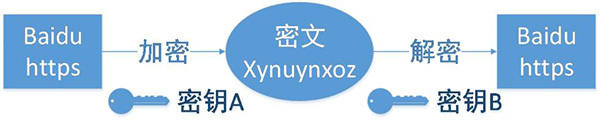
1. Der Client initiiert eine HTTPS-Anfrage
Dies ist nichts zu sagen, das heißt, der Benutzer gibt eine https-URL in den Browser ein und verbindet sich dann mit Port 443 des Servers.
2. Serverkonfiguration
Der Server, der das HTTPS-Protokoll verwendet, muss über einen Satz digitaler Zertifikate verfügen, die Sie selbst erstellen oder auf die Organisation anwenden können.Der Unterschied besteht darin, dass das von Ihnen ausgestellte Zertifikat vom Client überprüft werden muss, bevor er weiter zugreifen kann das Zertifikat, das von einem vertrauenswürdigen Unternehmen beantragt wurde, nicht. Eine Eingabeaufforderungsseite wird angezeigt.
Dieser Satz von Zertifikaten stellt eigentlich ein Paar aus öffentlichem Schlüssel und privatem Schlüssel dar. Wenn Sie den öffentlichen Schlüssel und den privaten Schlüssel nicht verstehen, können Sie es sich als Schlüssel und Schloss vorstellen, aber Sie sind die einzige Person auf der Welt, die es hat diesen Schlüssel. Sie können das Schloss verriegeln. Gehen Sie zu anderen, andere können dieses Schloss verwenden, um wichtige Dinge zu verriegeln, und es Ihnen dann schicken, weil nur Sie diesen Schlüssel haben, also können nur Sie die Dinge sehen, die durch dieses Schloss verschlossen sind.
3. Senden Sie das Zertifikat
Dieses Zertifikat ist eigentlich der öffentliche Schlüssel, enthält jedoch viele Informationen, wie z. B. die Zertifizierungsstelle, die Ablaufzeit usw.
4. Client-Parsing-Zertifikat
Diesen Teil der Arbeit erledigt das TLS des Clients: Zuerst prüft es, ob der öffentliche Schlüssel gültig ist, wie die ausstellende Behörde, die Ablaufzeit usw. Wenn eine Ausnahme gefunden wird, erscheint ein Warnfenster, das darauf hinweist Es gibt ein Problem mit dem Zertifikat.
Wenn es kein Problem mit dem Zertifikat gibt, generieren Sie einen Zufallswert und verschlüsseln Sie dann den Zufallswert mit dem Zertifikat, wie oben erwähnt, sperren Sie den Zufallswert mit einer Sperre, sodass Sie den gesperrten Wert nicht sehen können, es sei denn, es gibt einen Schlüssel Inhalt wert.
5. Übermittlung verschlüsselter Informationen
Dieser Teil überträgt den mit dem Zertifikat verschlüsselten Zufallswert.Der Zweck ist, dass der Server diesen Zufallswert erhält, und dann kann die Kommunikation zwischendem Client und dem Server durch diesen Zufallswert verschlüsselt und entschlüsseltwerden.
6. Dienstsegment-Entschlüsselungsinformationen
Nachdem der Server mit dem privaten Schlüssel entschlüsselt hat, erhält er den vom Client gesendeten Zufallswert (privater Schlüssel) und verschlüsselt dann den Inhalt symmetrisch durch den Wert. Auf diese Weise kann der Inhalt nicht abgerufen werden, es sei denn, der private Schlüssel ist bekannt. und sowohl der Client als auch der Server kennen den privaten Schlüssel, so dass die Daten sicher genug sind, solange der Verschlüsselungsalgorithmus stark genug und der private Schlüssel komplex genug ist.
7. Übermittlung verschlüsselter Informationen
Dieser Teil der Informationen ist die durch den privaten Schlüssel des Dienstsegments verschlüsselte Information und kann auf der Client-Seite wiederhergestellt werden.
8. Client-Entschlüsselungsinformationen
Der Client entschlüsselt die aus dem Dienstsegment gesendeten Informationen mit dem zuvor generierten privaten Schlüssel und erhält so den entschlüsselten Inhalt.Auch wenn der Dritte die Daten während des gesamten Prozesses überwacht, ist er hilflos.
Viertens die Einstellung von Suchmaschinen zu HTTPS
Baidu startete einen HTTPS-verschlüsselten Suchdienst für die gesamte Website, um das „Drittanbieter"-Sniffing und die Entführung der Privatsphäre von Benutzern zu verhindern. Tatsächlich begann Google bereits im Mai 2010, einen HTTPS-verschlüsselten Suchdienst bereitzustellen, der HTTPS-Webseiten durchsucht Problem, erklärte Baidu in einer Ankündigung im September 5, dass „Baidu HTTPS-Webseiten nicht aktiv crawlen wird“, während Google im Algorithmus-Update erklärte, dass „unter den gleichen Bedingungen Websites, die HTTPS-Verschlüsselungstechnologie verwenden, bessere Suchrankings haben werden. Vorteil“.
Sollten Website-Betreiber in diesem Umfeld das „riskante“ HTTPS-Protokoll einführen? Und welche Auswirkungen hat HTTPS auf die Suchmaschinenoptimierung (SEO) ?
1. Googles Haltung
Googles Haltung gegenüber der Einbeziehung von HTTPS-Sites unterscheidet sich nicht von der von HTTP-Sites und nimmt sogar „ob eine sichere Verschlüsselung verwendet wird“ (HTTPS) als Referenzfaktor im Suchrankingalgorithmus. Websites, die HTTPS-Verschlüsselungstechnologie verwenden, können bessere Ergebnisse erzielen. Es gibt mehr Anzeigemöglichkeiten und auch das Ranking ist vorteilhafter als bei HTTP-Sites ähnlicher Sites.
Und Google hat deutlich gemacht, dass es "hofft, dass alle Webmaster in der Lage sein werden, das HTTPS-Protokoll anstelle von HTTP zu verwenden", was seine Entschlossenheit zeigt, das Ziel "HTTPS überall" zu erreichen.
2. Baidus Haltung
In der Vergangenheit war die Technologie von Baidu relativ rückständig und sagte, dass „https-Seiten nicht aktiv gecrawlt werden“, aber es war auch „besorgt“ über „viele https-Seiten können nicht aufgenommen werden.“ Bis zum 2014. September 9 veröffentlichte Baidu eine Diskussion über „How to build https sites.“ Zur Ausgabe von „Friendly to Baidu“ wurde ein Artikel veröffentlicht, der vier Vorschläge und konkrete Maßnahmen zur „Verbesserung der Baidu-Freundlichkeit von https-Sites“ enthält:
1. Erstellen Sie http-zugängliche Versionen für https-Seiten, die von der Baidu-Suchmaschine indiziert werden müssen.
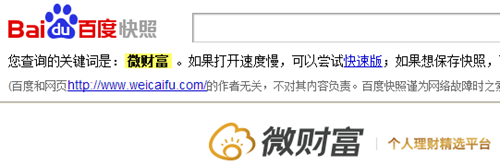
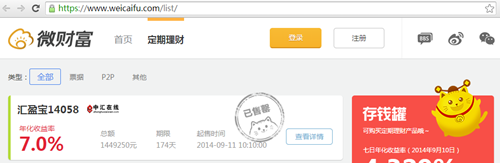
2. Der Besucher wird anhand seines User-Agents identifiziert, und der Baidu -Sucher wird auf eine HTTP-Seite weitergeleitet. Ruft ein regulärer Nutzer diese Seite über die Baidu-Suchmaschine auf, wird er per 301-Weiterleitung auf die entsprechende HTTPS-Seite umgeleitet. Wie in der Abbildung dargestellt, zeigt das obere Bild die von Baidu indexierte HTTP-Version, das untere Bild die HTTPS-Version, zu der der Nutzer nach dem Klicken automatisch weitergeleitet wird.
3. Die http-Version wird nicht nur für die Homepage erstellt, auch andere wichtige Seiten müssen mit http-Version erstellt und miteinander verlinkt werden, auf keinen Fall: Der Link auf der http-Seite der Startseite ist immer noch auf die https-Seite verlinkt , wodurch Baiduspider nicht weiter crawlen kann—— Wir sind auf eine solche Situation gestoßen, dass wir nur eine Homepage für die gesamte Website einbinden können.
4. Sie können Subdomains verwenden, um Inhalte zu hosten, die keine Verschlüsselung benötigen, wie beispielsweise Nachrichten. Auf der Alipay- Website beispielsweise werden die verschlüsselten Kerninhalte über HTTPS bereitgestellt, während Inhalte, die Baiduspider direkt crawlen kann, auf Subdomains gehostet werden.
Laut dem Test für Computer Science House im unten stehenden Link dauert es 114 Millisekunden, um eine Verbindung mit HTTP herzustellen; es dauert 436 Millisekunden, um eine Verbindung mit HTTPS herzustellen, und 322 Millisekunden für den SSL-Teil, einschließlich der Netzwerkverzögerung und des Overheads der Verschlüsselung und Entschlüsselung von SSL selbst (der Server nach den Angaben des Clients Bestimmen, ob ein neuer Hauptschlüssel generiert werden muss; der Server antwortet auf den Hauptschlüssel und sendet eine mit dem Hauptschlüssel authentifizierte Nachricht an den Client zurück; der Server fordert den Client nach einer digitalen Signatur und einem öffentlichen Schlüssel an).
XNUMX. Wie viel Ressourcen verbraucht HTTPS im Vergleich zu HTTP?
HTTPS ist im Grunde ein HTTP-Protokoll, das auf SSL/TLS aufbaut. Daher ist Chen Weiliang der Ansicht, dass der zusätzliche Serverressourcenverbrauch von HTTPS im Vergleich zu HTTP hauptsächlich davon abhängt, wie viele Serverressourcen SSL/TLS selbst verbraucht.
HTTP verwendet den TCP-Dreiwege-Handshake, um eine Verbindung herzustellen, und der Client und der Server müssen 3 Pakete austauschen;
Zusätzlich zu den drei TCP-Paketen muss HTTPS auch 9 Pakete hinzufügen, die für den SSL-Handshake erforderlich sind, also gibt es insgesamt 12 Pakete.
Sobald eine SSL-Verbindung hergestellt ist, wird eine symmetrische Verschlüsselungsmethode wie 3DES verwendet, die eine geringere CPU-Last aufweist. Verglichen mit der asymmetrischen Verschlüsselungsmethode, die zum Aufbau der SSL-Verbindung genutzt wird, ist die CPU-Last der symmetrischen Verschlüsselung vernachlässigbar. Dies führt jedoch zu einem Problem: Häufige SSL-Sitzungsneustarts können die Serverleistung erheblich beeinträchtigen. Obwohl HTTPS-Keepalive die Leistungsprobleme einer einzelnen Verbindung abmildern kann, ist für große Websites mit vielen gleichzeitigen Nutzern ein dedizierter SSL-Terminierungsproxy mit Load Balancing unerlässlich. Der Webdienst wird nach dem SSL-Terminierungsproxy platziert. Der SSL-Terminierungsproxy kann hardwarebasiert sein, wie beispielsweise F5, oder softwarebasiert , wie beispielsweise Nginx, das von Wikipedia verwendet wird.
Wie viel mehr Serverressourcen werden nach der Einführung von HTTPS benötigt? Im Januar 2010 stellte Gmail vollständig auf HTTPS um. Die CPU-Auslastung des Frontend-Servers für die SSL-Verarbeitung stieg um maximal 1 %, der Speicherverbrauch pro Verbindung lag unter 20 KB und der Netzwerkverkehr um weniger als 2 %. Da Gmail wahrscheinlich N Server für die verteilte Verarbeitung nutzt, sind die Daten zur CPU-Auslastung wenig aussagekräftig. Der Speicherverbrauch pro Verbindung und die Daten zum Netzwerkverkehr sind aussagekräftiger. Der Artikel gibt außerdem an, dass ein einzelner Kern etwa 1500 Handshakes pro Sekunde (für 1024-Bit-RSA) verarbeiten kann – ein sehr aussagekräftiger Wert.
XNUMX. Vorteile von HTTPS
Gerade weil HTTPS sehr sicher ist, finden Angreifer keinen Ansatzpunkt.Aus Sicht von Webmastern sind die Vorteile von HTTPS folgende:
1. SEO-Aspekte
Google passte seinen Suchmaschinenalgorithmus im August 2014 an und sagte, dass „eine mit HTTPS verschlüsselte Website in den Suchergebnissen einen höheren Rang einnimmt als eine entsprechende HTTP-Website“.
2. Sicherheit
Obwohl HTTPS nicht absolut sicher ist, können Organisationen, die Stammzertifikate beherrschen, und Organisationen, die Verschlüsselungsalgorithmen beherrschen, auch Man-in-the-Middle-Angriffe durchführen, aber HTTPS ist immer noch die sicherste Lösung unter der aktuellen Architektur, mit den folgenden Vorteilen:
(1) Verwenden Sie das HTTPS-Protokoll, um Benutzer und Server zu authentifizieren, um sicherzustellen, dass Daten an den richtigen Client und Server gesendet werden;
(2) Das HTTPS-Protokoll ist ein Netzwerkprotokoll, das aus dem SSL+HTTP-Protokoll aufgebaut ist und eine verschlüsselte Übertragung und Identitätsauthentifizierung durchführen kann. Es ist sicherer als das HTTP-Protokoll, das verhindern kann, dass Daten während des Übertragungsprozesses gestohlen und geändert werden, und dies gewährleistet Integrität der Daten.
(3) HTTPS stellt die sicherste Lösung unter der aktuellen Architektur dar. Obwohl es nicht absolut sicher ist, erhöht es die Kosten von Man-in-the-Middle-Angriffen erheblich.
XNUMX. Nachteile von HTTPS
Obwohl HTTPS große Vorteile hat, weist es dennoch einige Schwächen auf, insbesondere die folgenden zwei Punkte:
1. SEO-Aspekte
Laut ACM CoNEXT-Daten wird die Verwendung des HTTPS-Protokolls die Seitenladezeit um fast 50 % verlängern und den Stromverbrauch um 10 % bis 20 % erhöhen. Darüber hinaus wirkt sich das HTTPS-Protokoll auch auf den Cache aus, erhöht den Daten-Overhead und den Stromverbrauch Verbrauch und sogar bestehende Sicherheitsmaßnahmen sind ebenfalls betroffen und werden entsprechend beeinflusst.
Zudem ist der Verschlüsselungsumfang des HTTPS-Protokolls relativ begrenzt und spielt bei Hackerangriffen, Denial-of-Service-Angriffen und Server-Hijacking kaum eine Rolle.
Am wichtigsten ist, dass das Kreditkettensystem von SSL-Zertifikaten nicht sicher ist, insbesondere wenn einige Länder das CA-Root-Zertifikat kontrollieren können, sind auch Man-in-the-Middle-Angriffe möglich.
2. Wirtschaftliche Aspekte
(1) SSL-Zertifikate kosten Geld. Je leistungsfähiger das Zertifikat, desto höher die Kosten. Private Websites können kostenlose SSL-Zertifikate verwenden.
(2) SSL-Zertifikate müssen normalerweise an IP gebunden werden, und mehrere Domänennamen können nicht an dieselbe IP gebunden werden. IPv4-Ressourcen können diesen Verbrauch nicht unterstützen (SSL hat Erweiterungen, die dieses Problem teilweise lösen können, aber es ist lästig und erfordert Browser, Betrieb Systemunterstützung, Windows XP unterstützt diese Erweiterung nicht, angesichts der installierten Basis von XP ist diese Funktion fast nutzlos).
(3) Das Zwischenspeichern von HTTPS-Verbindungen ist nicht so effizient wie HTTP, und Websites mit hohem Datenverkehr werden es nur verwenden, wenn dies erforderlich ist, und die Verkehrskosten sind zu hoch.
(4) Der serverseitige Ressourcenverbrauch von HTTPS-Verbindungen ist viel höher, und die Unterstützung von Websites mit etwas mehr Besuchern erfordert höhere Kosten. Wenn ausschließlich HTTPS verwendet wird, basieren die durchschnittlichen Kosten von VPS auf der Annahme, dass die meisten Rechenressourcen im Leerlauf sind wird aufsteigen.
(5) Die Handshake-Phase des HTTPS-Protokolls ist zeitaufwändig und wirkt sich negativ auf die entsprechende Geschwindigkeit der Website aus.Wenn sie nicht erforderlich ist, gibt es keinen Grund, die Benutzererfahrung zu beeinträchtigen.
XNUMX. Muss die Website HTTPS-Verschlüsselung verwenden?
Auch wenn Google und Baidu beide „HTTPS unterschiedlich betrachten“, heißt das nicht, dass Webmaster das Website-Protokoll auf HTTPS umstellen sollten!
Lassen Sie uns zunächst über Google sprechen: Obwohl Google immer wieder betont, dass „Websites mit HTTPS-Verschlüsselungstechnologie bessere Rankings erzielen können“, kann nicht ausgeschlossen werden, dass dies ein „Hintergedanke“ ist.
Ausländische Analysten haben als Antwort auf dieses Problem gesagt: Der Grund, warum Google diesen Schritt gemacht hat (Aktualisierung des Algorithmus, ob HTTPS-Verschlüsselungstechnologie als Referenzfaktor für Suchmaschinen-Rankings verwendet werden soll), liegt möglicherweise nicht darin, das Sucherlebnis des Benutzers und das Internet zu verbessern Sicherheitsproblem ist nur, den "Verlust" im "Prism Gate"-Skandal wiedergutzumachen. Dies ist ein typischer eigennütziger Schachzug unter dem Banner "das Ego opfern", das Banner von "Security Impact Ranking" hochhaltend und "HTTPS" skandierend überall" ” Slogan, und dann mühelos die Mehrheit der Webmaster bereitwillig dem HTTPS-Protokollcamp beitreten lassen.
Gehört Ihre Website zu den Bereichen E-Commerce / Mikro-Business , Finanzen, soziale Netzwerke oder anderen Bereichen, empfiehlt sich die Verwendung des HTTPS-Protokolls; handelt es sich hingegen um eine Blog-Website, eine Werbe-Website, eine Kleinanzeigen-Website oder eine Nachrichten-Website, können Sie ein kostenloses SSL-Zertifikat verwenden.
XNUMX. Wie erstellt ein Webmaster eine HTTPS-Site?
Wenn es um den Aufbau von HTTPS-Sites geht, müssen wir das SSL-Protokoll erwähnen. SSL ist das erste von Netscape übernommene Netzwerksicherheitsprotokoll. Es ist ein Sicherheitsprotokoll, das auf dem Transmission Communication Protocol (TCP/IP) implementiert ist und die Public-Key-Technologie verwendet , SSL unterstützt weitgehend verschiedene Arten von Netzwerken, während es drei grundlegende Sicherheitsdienste bereitstellt, die alle die Public-Key-Technologie verwenden.
Wenn es um den Aufbau von HTTPS-Sites geht, müssen wir das SSL-Protokoll erwähnen. SSL ist das erste von Netscape übernommene Netzwerksicherheitsprotokoll. Es ist ein Sicherheitsprotokoll, das auf dem Transmission Communication Protocol (TCP/IP) implementiert ist und die Public-Key-Technologie verwendet , SSL unterstützt weitgehend verschiedene Arten von Netzwerken, während es drei grundlegende Sicherheitsdienste bereitstellt, die alle die Public-Key-Technologie verwenden.
1. Die Rolle von SSL
(1) Benutzer und Server authentifizieren, um sicherzustellen, dass Daten an den richtigen Client und Server gesendet werden;
(2) Daten verschlüsseln, um zu verhindern, dass Daten mittendrin gestohlen werden;
(3) Bewahren Sie die Integrität der Daten und stellen Sie sicher, dass die Daten während des Übertragungsvorgangs nicht verändert werden.
Ein SSL-Zertifikat bezieht sich auf eine digitale Datei, die die Identitäten beider Parteien in der SSL-Kommunikation überprüft. Es wird im Allgemeinen in ein Server-Zertifikat und ein Client-Zertifikat unterteilt. Das SSL-Zertifikat, das wir normalerweise sagen, bezieht sich hauptsächlich auf das Server-Zertifikat. Das SSL-Zertifikat ist ausgestellt von einer vertrauenswürdigen Zertifizierungsstelle für digitale Zertifikate (z. B. VeriSign, GlobalSign, WoSign usw.), ausgestellt nach Überprüfung der Identität des Servers, mit Serverauthentifizierungs- und Verschlüsselungsfunktionen für die Datenübertragung, unterteilt in Extended Validation (EV) SSL-Zertifikat, Organization Validation (OV) SSL-Zertifikat und Domain Name Verification Type (DV) SSL-Zertifikat.
2. 3 Hauptschritte zur Beantragung eines SSL-Zertifikats
Es gibt drei Hauptschritte, um ein SSL-Zertifikat zu beantragen:
(1), CSR-Datei erstellen
Der sogenannte CSR ist die vom Antragsteller erstellte Certificate Secure Request-Zertifikatsanforderungsdatei.Während des Produktionsprozesses generiert das System zwei Schlüssel, einen davon ist der öffentliche Schlüssel, das ist die CSR-Datei, und der andere ist der private Schlüssel. die auf dem Server gespeichert ist.
Um CSR-Dateien zu erstellen, können Bewerber auf WEB SERVER-Dokumente, allgemeinen APACHE usw. verweisen, die OPENSSL-Befehlszeile verwenden, um KEY+CSR2-Dateien zu generieren, Tomcat, JBoss, Resin usw. KEYTOOL verwenden, um JKS- und CSR-Dateien zu generieren, IIS erstellt eine ausstehende Anfrage und eine CSR-Datei.
(2), CA-Zertifizierung
Senden Sie die CSR an die Zertifizierungsstelle, und die Zertifizierungsstelle verfügt im Allgemeinen über zwei Authentifizierungsmethoden:
① Authentifizierung des Domänennamens: Im Allgemeinen wird das Postfach des Administrators authentifiziert.Diese Methode ist schnell, aber das ausgestellte Zertifikat enthält nicht den Namen des Unternehmens.
②、Zertifizierung von Unternehmensdokumenten: Die Geschäftslizenz des Unternehmens muss vorgelegt werden, was in der Regel 3-5 Werktage dauert.
Es gibt auch Zertifikate, die die beiden oben genannten Methoden gleichzeitig authentifizieren müssen, das sogenannte EV-Zertifikat.Dieses Zertifikat kann die Adressleiste von Browsern über IE2 grün färben, sodass die Authentifizierung auch am strengsten ist.
(3), die Installation des Zertifikats
Nachdem Sie das Zertifikat von der Zertifizierungsstelle erhalten haben, können Sie das Zertifikat auf dem Server bereitstellen. Im Allgemeinen kopiert die Apache-Datei direkt KEY+CER in die Datei und ändert dann die HTTPD.CONF-Datei; TOMCAT usw. müssen das Zertifikat CER importieren von CA ausgestellte Datei in die JKS-Datei. , kopieren Sie sie auf den Server und ändern Sie dann SERVER.XML; IIS muss die ausstehende Anforderung verarbeiten und die CER-Datei importieren.
XNUMX. Empfehlung für ein kostenloses SSL-Zertifikat
Die Verwendung von SSL-Zertifikaten verbessert nicht nur die Informationssicherheit, sondern stärkt auch das Vertrauen der Nutzer in eine Website. Viele Website-Betreiber zögern jedoch aufgrund der Kosten für die Website-Erstellung . Kostenlose Dienste sind online seit jeher gefragt; neben kostenlosem Hosting gibt es auch kostenlose SSL-Zertifikate. Forscher von Mozilla, Cisco, Akamai, IdenTrust, der EFF und der University of Michigan haben das Projekt „Let's Encrypt CA“ ins Leben gerufen, um ab diesem Sommer Websites kostenlose SSL-Zertifikate und Zertifikatsverwaltungsdienste anzubieten (Hinweis: Für komplexere Zertifikate fallen Gebühren an). Das Projekt vereinfacht zudem die Zertifikatsinstallation und reduziert die Installationszeit auf nur 20–30 Sekunden.
Häufig sind es große und mittelgroße Websites, die komplexe Zertifikate erfordern, und kleine Websites wie persönliche Blogs können zuerst kostenlose SSL-Zertifikate ausprobieren.
Im Folgenden stellt Chen Weiliang in seinem Blog weitere kostenlose SSL-Zertifikate vor, darunter Cloudflare SSL und NameCheap.
1. CloudFlare-SSL
CloudFlare ist eine Website in den Vereinigten Staaten, die CDN-Dienste bereitstellt. Sie hat ihre eigenen CDN-Serverknoten auf der ganzen Welt. Viele große Unternehmen oder Websites im In- und Ausland nutzen die CDN-Dienste von CloudFlare. Natürlich die am häufigsten von inländischen Webmastern verwendete ist das kostenlose CDN von CloudFlare. Es ist auch sehr gut. Das von CloudFlare bereitgestellte kostenlose SSL-Zertifikat ist UniversalSSL, d. h. universelles SSL, ein SSL-Zertifikat, das Benutzer verwenden können, ohne ein Zertifikat bei einer Zertifizierungsstelle zu beantragen und zu konfigurieren. CloudFlare bietet SSL-Verschlüsselung für alle Benutzer (einschließlich kostenloser Benutzer), Webschnittstelle Das Zertifikat ist innerhalb von 5 Minuten eingerichtet und die automatische Bereitstellung ist innerhalb von 24 Stunden abgeschlossen, wodurch ein TLS-Verschlüsselungsdienst basierend auf dem Elliptic Curve Digital Signature Algorithm (ECDSA) für den Website-Verkehr bereitgestellt wird.
2. Namebillig
NameCheap ist ein führendes ICANN-akkreditiertes Domainnamenregistrierungs- und Website-Hosting-Unternehmen, das im Jahr 2000 gegründet wurde. Das Unternehmen bietet kostenlose DNS-Auflösung, URL-Weiterleitung (kann die ursprüngliche URL verbergen, unterstützt 301-Umleitung) und andere Dienste. Darüber hinaus bietet NameCheap auch a Jahrelang kostenloser Service für SSL-Zertifikate.
3. Lassen Sie uns verschlüsseln
Let's Encrypt ist seit kurzem ein beliebtes kostenloses Projekt zur Ausstellung von SSL-Zertifikaten.Es eignet sich für den persönlichen oder temporären Gebrauch und muss nicht länger die Meldung ertragen, dass der Browser dem selbstsignierten Zertifikat nicht vertraut.
Tatsächlich plant auch Chen Weiliangs Blog seit Kurzem, Let's Encrypt zu verwenden ^_^
Eine Anleitung zur Beantragung eines kostenlosen Let's Encrypt SSL-Zertifikats finden Sie in diesem Artikel: „ So beantragen Sie ein Let's Encrypt -Zertifikat “.
Hoffentlich ist Ihnen der Artikel „Was sind die Unterschiede zwischen HTTP und HTTPS? Eine detaillierte Erklärung des SSL-Verschlüsselungsprozesses“, der auf Chen Weiliangs Blog ( https://www.chenweiliang.com/ ) veröffentlicht wurde, hilfreich.
Sie können den Link zu diesem Artikel gerne teilen: https://www.chenweiliang.com/cwl-511.html