
Artikel Directory
Met de snelle ontwikkeling van het internet willen sommige mensen marketing via WeChat en sociale media bedrijven , maar klagen ze dat online marketing niet effectief is. In werkelijkheid is de beste manier voor professionals in de nieuwe media om online marketing te bedrijven, het genereren van verkeer via zoekmachines.
Daarom behoren zoekmachines tegenwoordig tot de populairste online marketingmethoden.
Bovendien hebben de zoekmachines Google en Baidu publiekelijk verklaard dat https is opgenomen in het rankingmechanisme van zoekmachines.
Met name voor e-commercewebsites wordt aangeraden het HTTPS-coderingsprotocol te gebruiken. Dit helpt niet alleen de ranking in zoekresultaten te verbeteren, maar verhoogt ook de veiligheid voor de gebruiker.
Hypertext Transfer Protocol HTTP-protocol wordt gebruikt om informatie tussen webbrowser en webserver uit te wisselen. HTTP-protocol verzendt inhoud in leesbare tekst en biedt geen enkele vorm van gegevenscodering. Als een aanvaller de verbinding tussen webbrowser en webserver onderschept. protocol is niet geschikt voor het verzenden van bepaalde gevoelige informatie, zoals creditcardnummer, wachtwoord en andere betalingsinformatie.
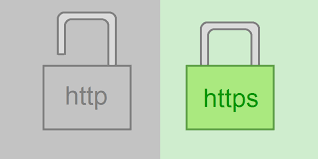
Om dit defect van het HTTP-protocol op te lossen, moet een ander protocol worden gebruikt: het Secure Socket Layer Hypertext Transfer Protocol HTTPS.Voor de beveiliging van gegevensoverdracht voegt HTTPS het SSL-protocol toe aan HTTP, en SSL vertrouwt op certificaten om de server. , en versleutel de communicatie tussen de browser en de server.
XNUMX. Basisconcepten van HTTP en HTTPS
HTTP: is het meest gebruikte netwerkprotocol op internet. Het is een client-side en server-side request and response standard (TCP), die wordt gebruikt om hypertext van een WWW-server naar een lokale browser te verzenden. De server is meer efficiënt, wat resulteert in minder netwerkoverdrachten.
HTTPS: Het is een veilig HTTP-kanaal. Kortom, het is een beveiligde versie van HTTP, dat wil zeggen, het toevoegen van een SSL-laag aan HTTP. De beveiligingsbasis van HTTPS is SSL, dus de gedetailleerde inhoud van codering vereist SSL.
De belangrijkste functies van het HTTPS-protocol kunnen worden onderverdeeld in twee typen: de ene is het opzetten van een informatiebeveiligingskanaal om de veiligheid van de gegevensoverdracht te waarborgen; de andere is het bevestigen van de authenticiteit van de website.
XNUMX. Wat is het verschil tussen HTTP en HTTPS?
De gegevens die door het HTTP-protocol worden verzonden, zijn niet-versleuteld, dat wil zeggen in platte tekst. Daarom is het erg onveilig om het HTTP-protocol te gebruiken om privé-informatie te verzenden. Om ervoor te zorgen dat deze privégegevens kunnen worden versleuteld en verzonden, heeft Netscape de SSL (Secure Sockets Layer)-protocol voor HTTPS is geboren om de gegevens die door het HTTP-protocol worden verzonden, te versleutelen.
Simpel gezegd, het HTTPS-protocol is een netwerkprotocol dat is geconstrueerd door het SSL+HTTP-protocol dat versleutelde verzending en identiteitsverificatie kan uitvoeren en dat veiliger is dan het http-protocol.
De belangrijkste verschillen tussen HTTPS en HTTP zijn als volgt:
- 1. Voor het aanvragen van een certificaat moet het https-protocol naar de ca. Over het algemeen zijn er weinig gratis certificaten, dus er is een bepaald tarief vereist.
- 2. http is een hypertext-overdrachtsprotocol, informatie wordt verzonden in platte tekst en https is een beveiligd SSL-gecodeerd overdrachtsprotocol.
- 3. http en https gebruiken totaal verschillende verbindingsmethoden en verschillende poorten: de eerste is 80 en de laatste is 443.
- 4. De verbinding van http is heel eenvoudig en staatloos: het HTTPS-protocol is een netwerkprotocol dat is geconstrueerd door het SSL+HTTP-protocol dat versleutelde verzending en identiteitsverificatie kan uitvoeren, wat veiliger is dan het http-protocol.
XNUMX. Gedetailleerde uitleg van het HTTPS- en SSL-coderingsproces
We weten allemaal dat HTTPS informatie kan versleutelen om te voorkomen dat gevoelige informatie door derden wordt verkregen, dus veel bankwebsites of e-mails en andere diensten met hoge beveiligingsniveaus zullen het HTTPS-protocol gebruiken.
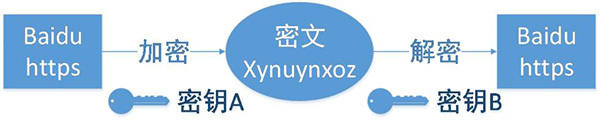
1. De client start een HTTPS-verzoek
Dit wil niets zeggen, dat wil zeggen, de gebruiker voert een https-URL in de browser in en maakt vervolgens verbinding met de 443-poort van de server.
2. Serverconfiguratie
De server die het HTTPS-protocol gebruikt, moet een set digitale certificaten hebben, die u zelf kunt maken of kunt toepassen op de organisatie. Het verschil is dat het door u uitgegeven certificaat door de client moet worden geverifieerd voordat het toegang kan blijven krijgen, terwijl het certificaat toegepast door een vertrouwd bedrijf niet. Er verschijnt een promptpagina.
Deze set certificaten is eigenlijk een paar openbare sleutel en privésleutel. Als u de openbare sleutel en privésleutel niet begrijpt, kunt u zich het voorstellen als een sleutel en een slot, maar u bent de enige persoon ter wereld die deze sleutel. U kunt het slot op slot doen. Geef het aan anderen, anderen kunnen dit slot gebruiken om belangrijke dingen te vergrendelen en het dan naar u op te sturen, omdat alleen u deze sleutel hebt, dus alleen u kunt zien wat door dit slot is vergrendeld.
3. Stuur het certificaat
Dit certificaat is eigenlijk de openbare sleutel, maar bevat veel informatie, zoals de certificeringsinstantie, de vervaltijd, enzovoort.
4. Client-parseercertificaat
Dit deel van het werk wordt gedaan door de TLS van de klant, die eerst controleert of de openbare sleutel geldig is, zoals de uitgevende instantie, de vervaltijd, enz. Als er een uitzondering wordt gevonden, verschijnt er een waarschuwingsvenster dat aangeeft dat er is een probleem met het certificaat.
Als er geen probleem is met het certificaat, genereer dan een willekeurige waarde en versleutel vervolgens de willekeurige waarde met het certificaat, zoals hierboven vermeld, vergrendel de willekeurige waarde met een slot, zodat u de vergrendelde waarde niet kunt zien tenzij er een sleutel is waarde inhoud.
5. Verzending van versleutelde informatie
Dit deel verzendt de willekeurige waarde versleuteld met het certificaat. Het doel is om de server deze willekeurige waarde te laten krijgen, en dan kan de communicatie tussen de client en de server worden versleuteld en ontsleuteld via deze willekeurige waarde.
6. Informatie over decodering van servicesegmenten
Nadat de server met de privésleutel decodeert, verkrijgt deze de willekeurige waarde (privésleutel) die door de client is verzonden en codeert vervolgens de inhoud symmetrisch via de waarde. Op deze manier kan de inhoud niet worden verkregen tenzij de privésleutel bekend is. en zowel de client als de server kennen de privésleutel, dus zolang het coderingsalgoritme sterk genoeg is en de privésleutel complex genoeg, zijn de gegevens veilig genoeg.
7. Verzending van versleutelde informatie
Dit deel van de informatie is de informatie die is versleuteld door de privésleutel van het servicesegment en kan aan de clientzijde worden hersteld.
8. Client-decoderingsinformatie
De client decodeert de informatie die door het servicesegment wordt verzonden met de eerder gegenereerde privésleutel en verkrijgt zo de gedecodeerde inhoud.Zelfs als de derde partij de gegevens gedurende het hele proces bewaakt, is hij hulpeloos.
Ten vierde, de houding van zoekmachines ten opzichte van HTTPS
Baidu lanceerde een HTTPS-gecodeerde zoekservice voor de volledige site om het snuiven en kapen van gebruikersprivacy door "derden" op te lossen. In feite begon Google al in mei 2010 met het aanbieden van een HTTPS-gecodeerde zoekservice, waarbij HTTPS-webpagina's werden gecrawld. Baidu verklaarde in een aankondiging in september 5 dat "Baidu niet actief HTTPS-webpagina's zal crawlen", terwijl Google in de algoritme-update verklaarde dat "onder dezelfde omstandigheden sites die HTTPS-coderingstechnologie gebruiken, betere zoekresultaten zullen hebben. Voordeel".
Moeten website-eigenaren in deze omgeving het "risicovolle" HTTPS-protocol dan wel gebruiken? En wat is de impact van HTTPS op de SEO van zoekmachines?
1. De houding van Google
Google's houding ten opzichte van HTTPS-sites verschilt niet van zijn houding ten opzichte van HTTP-sites, en neemt zelfs "of veilige codering" (HTTPS) moet worden gebruikt als referentiefactor in het algoritme voor het rangschikken van zoekresultaten. Websites die HTTPS-coderingstechnologie gebruiken, kunnen betere resultaten krijgen. Er zijn meer weergavemogelijkheden, en de rangschikking is ook voordeliger dan HTTP-sites van vergelijkbare sites.
En Google heeft duidelijk gemaakt dat het "hoopt dat alle webmasters het HTTPS-protocol kunnen gebruiken in plaats van HTTP", waaruit blijkt dat het vastbesloten is om het doel van "HTTPS overal" te bereiken.
2. De houding van Baidu
In het verleden was de technologie van Baidu relatief achterlijk en zei dat "het niet actief https-pagina's zal crawlen", maar het was ook "bezorgd" over "veel https-pagina's kunnen niet worden opgenomen". Tot 2014 september 9 bracht Baidu een discussie uit over "Hoe https-sites te bouwen." Er is een artikel gepubliceerd over "Vriendelijk voor Baidu", met vier suggesties en specifieke acties om "de Baidu-vriendelijkheid van https-sites te verbeteren":
1. Maak http-toegankelijke versies voor https-pagina's die moeten worden geïndexeerd door de Baidu-zoekmachine.
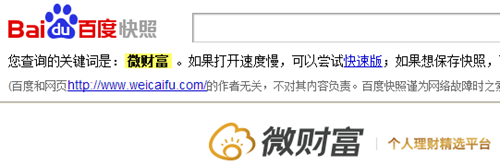
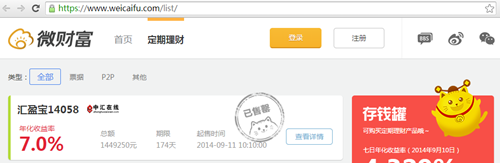
2. De bezoeker wordt geïdentificeerd aan de hand van zijn user-agent en de Baidu duspider wordt doorgestuurd naar een HTTP-pagina. Wanneer een gewone gebruiker deze pagina via de Baidu-zoekmachine bezoekt, wordt hij via een 301-redirect doorgestuurd naar de bijbehorende HTTPS-pagina. Zoals in de afbeelding te zien is, toont de bovenste afbeelding de HTTP-versie die door Baidu is geïndexeerd en de onderste afbeelding de HTTPS-versie waarnaar de gebruiker automatisch wordt doorgestuurd na een klik.
3. De http-versie is niet alleen gemaakt voor de homepage, andere belangrijke pagina's moeten ook met de http-versie gemaakt en aan elkaar gelinkt worden Niet doen: de link op de homepage http-pagina is nog steeds gekoppeld aan de https-pagina , waardoor Baiduspider niet door kan gaan met crawlen—— We zijn een dergelijke situatie tegengekomen dat we slechts één startpagina voor de hele site kunnen opnemen.
4. Je kunt subdomeinen gebruiken om content te hosten die geen versleuteling vereist, zoals nieuws. Op de website van Alipay bijvoorbeeld wordt de belangrijkste versleutelde content gehost via HTTPS, terwijl content die Baiduspider direct kan crawlen, op subdomeinen wordt gehost.
Volgens de test voor Computer Science House in de onderstaande link duurt het 114 milliseconden om een verbinding met HTTP tot stand te brengen; het duurt 436 milliseconden om een verbinding met HTTPS tot stand te brengen en 322 milliseconden voor het ssl-gedeelte, inclusief de netwerkvertraging en de overhead van encryptie en decryptie van ssl zelf (de server volgens de informatie van de client Bepaal of een nieuwe hoofdsleutel moet worden gegenereerd; de server antwoordt op de hoofdsleutel en stuurt een bericht terug dat geauthenticeerd is met de hoofdsleutel naar de client; de server vraagt de klant om een digitale handtekening en publieke sleutel).
XNUMX. Hoeveel bronnen verbruikt HTTPS dan HTTP?
HTTPS is in feite een HTTP-protocol dat is gebouwd bovenop SSL/TLS. Om te vergelijken hoeveel meer serverbronnen HTTPS gebruikt in vergelijking met HTTP, is Chen Weiliang van mening dat dit vooral afhangt van hoeveel serverbronnen SSL/TLS zelf verbruikt.
HTTP gebruikt de TCP three-way handshake om een verbinding tot stand te brengen, en de client en server moeten 3 pakketten uitwisselen;
Naast de drie pakketten van TCP, voegt HTTPS ook 9 pakketten toe die nodig zijn voor de ssl-handshake, dus er zijn in totaal 12 pakketten.
Zodra een SSL-verbinding tot stand is gebracht, wordt de daaropvolgende versleutelingsmethode een symmetrische versleutelingsmethode zoals 3DES, die een lagere CPU-belasting heeft. Vergeleken met de asymmetrische versleutelingsmethode die werd gebruikt om de SSL-verbinding tot stand te brengen, is de CPU-belasting van symmetrische versleuteling verwaarloosbaar. Dit leidt echter tot een probleem: het frequent opnieuw opbouwen van de SSL-sessie kan een fatale impact hebben op de serverprestaties. Hoewel het inschakelen van HTTPS keepalive de prestatieproblemen van een enkele verbinding kan verlichten, is voor grote websites met een groot aantal gelijktijdige gebruikers een dedicated SSL-terminatieproxy op basis van load balancing essentieel. De webservice wordt na de SSL-terminatieproxy geplaatst. De SSL-terminatieproxy kan hardwarematig zijn, zoals F5, of softwarematig , zoals Nginx dat door Wikipedia wordt gebruikt.
Hoeveel meer serverbronnen zullen er dan gebruikt worden na de implementatie van HTTPS? In januari 2010 stapte Gmail volledig over op HTTPS. De CPU-belasting van de front-end SSL-verwerkingsmachine steeg met niet meer dan 1%, het geheugenverbruik per verbinding was minder dan 20 KB en het netwerkverkeer nam met minder dan 2% toe. Aangezien Gmail waarschijnlijk N servers gebruikt voor gedistribueerde verwerking, zijn de gegevens over de CPU-belasting niet erg relevant. De gegevens over het geheugenverbruik per verbinding en het netwerkverkeer zijn relevanter. Het artikel vermeldt ook dat een enkele core ongeveer 1500 handshakes per seconde kan verwerken (voor 1024-bits RSA), wat een zeer relevant cijfer is.
XNUMX. Voordelen van HTTPS
Juist omdat HTTPS erg veilig is, kunnen aanvallers geen plek vinden om te beginnen. Vanuit het perspectief van webmasters zijn de voordelen van HTTPS als volgt:
1. SEO-aspecten
Google heeft zijn zoekmachine-algoritme in augustus 2014 aangepast en gezegd dat "een site die is versleuteld met HTTPS hoger zal scoren in de zoekresultaten dan een gelijkwaardige HTTP-site".
2. Beveiliging
Hoewel HTTPS niet absoluut veilig is, kunnen organisaties die rootcertificaten beheersen en organisaties die encryptie-algoritmen beheersen ook man-in-the-middle-aanvallen uitvoeren, maar HTTPS is nog steeds de veiligste oplossing onder de huidige architectuur, met de volgende voordelen:
(1) Gebruik het HTTPS-protocol om gebruikers en servers te authenticeren om ervoor te zorgen dat gegevens naar de juiste client en server worden verzonden;
(2) Het HTTPS-protocol is een netwerkprotocol dat is geconstrueerd door het SSL+HTTP-protocol dat versleutelde verzending en identiteitsverificatie kan uitvoeren. Het is veiliger dan het http-protocol, dat kan voorkomen dat gegevens worden gestolen en gewijzigd tijdens het overdrachtsproces en dat de integriteit van de gegevens.
(3) HTTPS is de veiligste oplossing onder de huidige architectuur.Hoewel het niet absoluut veilig is, verhoogt het de kosten van man-in-the-middle-aanvallen aanzienlijk.
XNUMX. Nadelen van HTTPS
Hoewel HTTPS grote voordelen heeft, heeft het toch enkele tekortkomingen, met name de volgende twee punten:
1. SEO-aspecten
Volgens ACM CoNEXT-gegevens zal het gebruik van het HTTPS-protocol de laadtijd van de pagina met bijna 50% verlengen en het stroomverbruik met 10% tot 20% verhogen.Bovendien zal het HTTPS-protocol ook de cache beïnvloeden, de gegevensoverhead en het stroomverbruik verhogen , en zelfs bestaande veiligheidsmaatregelen zullen ook worden beïnvloed en zullen daarom worden beïnvloed.
Bovendien is het versleutelingsbereik van het HTTPS-protocol relatief beperkt en heeft het weinig effect bij hackeraanvallen, denial-of-service-aanvallen en serverkapingen.
Het belangrijkste is dat het kredietketensysteem van SSL-certificaten niet veilig is, vooral wanneer sommige landen het CA-rootcertificaat kunnen controleren, zijn man-in-the-middle-aanvallen mogelijk.
2. Economische aspecten
(1) SSL-certificaten hebben geld nodig. Hoe krachtiger het certificaat, hoe hoger de kosten. Persoonlijke websites kunnen gratis SSL-certificaten gebruiken.
(2) SSL-certificaten moeten meestal aan IP zijn gebonden en meerdere domeinnamen kunnen niet aan hetzelfde IP worden gebonden.IPv4-bronnen kunnen dit gebruik niet ondersteunen (SSL heeft extensies die dit probleem gedeeltelijk kunnen oplossen, maar het is lastig en vereist browsers, bediening Systeemondersteuning, Windows XP ondersteunt deze extensie niet, gezien de geïnstalleerde basis van XP is deze functie bijna nutteloos).
(3) HTTPS-verbindingscaching is niet zo efficiënt als HTTP, en websites met veel verkeer zullen het niet gebruiken tenzij dat nodig is, en de verkeerskosten zijn te hoog.
(4) HTTPS-verbinding kost veel bronnen aan de serverkant, en het ondersteunen van websites met iets meer bezoekers vereist hogere kosten. Als alle HTTPS wordt gebruikt, zijn de gemiddelde kosten van VPS gebaseerd op de veronderstelling dat de meeste computerbronnen stationair gaat omhoog.
(5) De handshake-fase van het HTTPS-protocol is tijdrovend en heeft een negatieve invloed op de bijbehorende snelheid van de website.Als het niet nodig is, is er geen reden om de gebruikerservaring op te offeren.
XNUMX. Moet de website worden versleuteld met HTTPS?
Hoewel Google en Baidu beide "anders naar HTTPS kijken", betekent dit niet dat webmasters het websiteprotocol moeten omzetten naar HTTPS!
Laten we het eerst hebben over Google: hoewel Google blijft benadrukken dat "websites die HTTPS-coderingstechnologie gebruiken, betere rankings kunnen krijgen", kan niet worden uitgesloten dat dit een "bijbedoeling" is.
Buitenlandse analisten hebben in reactie op dit probleem gezegd: de reden waarom Google deze stap heeft gezet (het algoritme bijwerken, of HTTPS-coderingstechnologie moet worden gebruikt als referentiefactor voor het rangschikken van zoekmachines) is misschien niet om de zoekervaring en het internet van de gebruiker te verbeteren. beveiligingsprobleem is alleen maar om het "verlies" in het "Prism Gate"-schandaal te herstellen. Dit is een typische egoïstische zet onder de vlag van "het ego opofferen", waarbij de vlag van "Security Impact Ranking" hoog wordt gehouden en "HTTPS" wordt gezongen overal" ”-slogan, en laat vervolgens moeiteloos de meerderheid van de webmasters vrijwillig deelnemen aan het HTTPS-protocolkamp.
Als uw website tot de e-commerce / microbusiness- sector, de financiële wereld, sociale netwerken of andere branches behoort, is het raadzaam om het HTTPS-protocol te gebruiken. Voor blogs, promotiewebsites, advertentiesites of nieuwswebsites volstaat een gratis SSL-certificaat.
XNUMX. Hoe bouwt een webmaster een HTTPS-site?
Als het gaat om de bouw van HTTPS-sites, moeten we het SSL-protocol vermelden.SSL is het eerste netwerkbeveiligingsprotocol dat door Netscape wordt gebruikt. Het is een beveiligingsprotocol geïmplementeerd op het Transmission Communication Protocol (TCP/IP), met behulp van public key-technologie , SSL ondersteunt op grote schaal verschillende soorten netwerken, terwijl het drie basisbeveiligingsservices biedt, die allemaal gebruikmaken van openbare sleuteltechnologie.
Als het gaat om de bouw van HTTPS-sites, moeten we het SSL-protocol vermelden.SSL is het eerste netwerkbeveiligingsprotocol dat door Netscape wordt gebruikt. Het is een beveiligingsprotocol geïmplementeerd op het Transmission Communication Protocol (TCP/IP), met behulp van public key-technologie , SSL ondersteunt op grote schaal verschillende soorten netwerken, terwijl het drie basisbeveiligingsservices biedt, die allemaal gebruikmaken van openbare sleuteltechnologie.
1. De rol van SSL
(1) Authenticeer gebruikers en servers om ervoor te zorgen dat gegevens naar de juiste client en server worden verzonden;
(2) Versleutel gegevens om te voorkomen dat gegevens halverwege worden gestolen;
(3) Handhaaf de integriteit van de gegevens en zorg ervoor dat de gegevens niet worden gewijzigd tijdens het verzendingsproces.
Het SSL-certificaat verwijst naar het digitale bestand dat de identiteit van beide partijen in de SSL-communicatie verifieert. Het is over het algemeen verdeeld in een servercertificaat en een clientcertificaat. Het SSL-certificaat verwijst meestal naar het servercertificaat. Het SSL-certificaat is uitgegeven door een vertrouwde digitale certificeringsinstantie CA (zoals VeriSign, GlobalSign, WoSign, enz.), uitgegeven na verificatie van de identiteit van de server, met serverauthenticatie en coderingsfuncties voor gegevensoverdracht, onderverdeeld in Extended Validation (EV) SSL-certificaat, Organisatie Validatie (OV) SSL-certificaat en domeinnaamverificatie Type (DV) SSL-certificaat.
2. 3 hoofdstappen om een SSL-certificaat aan te vragen
Er zijn drie hoofdstappen om een SSL-certificaat aan te vragen:
(1), maak een CSR-bestand aan
De zogenaamde CSR is het Certificate Secure Request-certificaataanvraagbestand dat door de aanvrager is geproduceerd.Tijdens het productieproces genereert het systeem twee sleutels, één is de openbare sleutel, het CSR-bestand, en de andere is de privésleutel, die op de server wordt opgeslagen.
Om CSR-bestanden te maken, kunnen aanvragers verwijzen naar WEB SERVER-documenten, algemene APACHE, enz., Gebruik de OPENSSL-opdrachtregel om KEY+CSR2-bestanden te genereren, Tomcat, JBoss, Resin, enz. Gebruik KEYTOOL om JKS- en CSR-bestanden te genereren, IIS maakt een lopende aanvraag en een CSR-bestand.
(2), CA-certificering
Dien de CSR in bij de CA, en de CA heeft over het algemeen twee authenticatiemethoden:
Domeinnaamauthenticatie: Over het algemeen wordt de mailbox van de beheerder geauthenticeerd.Deze manier van authenticatie is snel, maar het uitgegeven certificaat bevat niet de naam van het bedrijf.
3. Certificering van bedrijfsdocumenten: De bedrijfslicentie van de onderneming moet worden verstrekt, wat over het algemeen 5-XNUMX werkdagen duurt.
Er zijn ook certificaten die de bovenstaande twee methoden tegelijkertijd moeten authenticeren, het zogenaamde EV-certificaat. Dit certificaat kan de adresbalk van browsers boven IE2 groen maken, waardoor de authenticatie ook het strengst is.
(3), de installatie van het certificaat
Nadat u het certificaat van CA hebt ontvangen, kunt u het certificaat op de server implementeren.Over het algemeen kopieert het APACHE-bestand KEY+CER rechtstreeks naar het bestand en wijzigt vervolgens het HTTPD.CONF-bestand; TOMCAT, enz., moet het certificaat CER importeren bestand uitgegeven door CA in het JKS-bestand. , kopieer het naar de server en wijzig vervolgens SERVER.XML; IIS moet het wachtende verzoek verwerken en het CER-bestand importeren.
XNUMX. Aanbeveling voor gratis SSL-certificaat
Het gebruik van SSL-certificaten verbetert niet alleen de informatiebeveiliging, maar vergroot ook het vertrouwen van gebruikers in een website. Veel website-eigenaren aarzelen echter vanwege de kosten voor het bouwen van een website . Gratis diensten zijn online altijd een populaire optie; net zoals er gratis hostingopties zijn, zijn er ook gratis SSL-certificaten. Eerder werd al bekendgemaakt dat onderzoekers van Mozilla, Cisco, Akamai, IdenTrust, EFF en de Universiteit van Michigan het Let's Encrypt CA-project zouden lanceren. Dit project is van plan om websites vanaf deze zomer gratis SSL-certificaten en certificaatbeheer aan te bieden (let op: voor meer geavanceerde en complexe certificaten zal betaald moeten worden). Het project vereenvoudigt ook de installatie van certificaten, waardoor de installatietijd wordt teruggebracht tot slechts 20-30 seconden.
Het zijn vaak grote en middelgrote websites die complexe certificaten nodig hebben, en kleine sites zoals persoonlijke blogs kunnen eerst gratis SSL-certificaten uitproberen.
Hieronder introduceert Chen Weiliang op zijn blog nog een aantal gratis SSL-certificaten, zoals Cloudflare SSL en NameCheap.
1. CloudFlare SSL
CloudFlare is een website in de Verenigde Staten die CDN-services levert. Het heeft zijn eigen CDN-serverknooppunten over de hele wereld. Veel grote bedrijven of websites in binnen- en buitenland gebruiken de CDN-services van CloudFlare. Natuurlijk worden de meest gebruikte door binnenlandse webmasters is het gratis CDN van CloudFlare, versnellen Het is ook erg goed. Het gratis SSL-certificaat dat wordt geleverd door CloudFlare is UniversalSSL, dat wil zeggen universele SSL. Gebruikers kunnen het SSL-certificaat gebruiken zonder een certificaat aan te vragen en te configureren bij de certificeringsinstantie. CloudFlare biedt SSL codering voor alle gebruikers (inclusief gratis gebruikers), webinterface Het certificaat is binnen 5 minuten ingesteld en de automatische implementatie is binnen 24 uur voltooid, waardoor TLS-coderingsservice wordt geleverd op basis van Elliptic Curve Digital Signature Algorithm (ECDSA) voor websiteverkeer.
2. NaamGoedkoop
NameCheap is een toonaangevend ICANN-geaccrediteerd domeinnaamregistratie- en website-hostingbedrijf, opgericht in 2000, het bedrijf biedt gratis DNS-resolutie, URL-forwarding (kan de originele URL verbergen, 301-omleiding ondersteunen) en andere diensten, daarnaast biedt NameCheap ook een Jarenlange SSL-certificaatvrije service.
3. Laten we versleutelen
Let's Encrypt is recentelijk een populair gratis project voor de uitgifte van SSL-certificaten Let's Encrypt is een gratis en gratis openbaar welzijnsproject dat wordt aangeboden door ISRG, dat automatisch certificaten uitgeeft, maar het certificaat is slechts 90 dagen geldig.Het is geschikt voor persoonlijk gebruik of tijdelijk gebruik en hoeft niet langer de melding te verdragen dat het zelfondertekende certificaat niet wordt vertrouwd door de browser.
Chen Weiliang is trouwens ook van plan om Let's Encrypt te gaan gebruiken op zijn blog ^_^
Voor een handleiding over het aanvragen van een gratis Let's Encrypt SSL-certificaat, raadpleeg dit artikel: " Hoe een Let's Encrypt-certificaat aan te vragen ".
Hopelijk is het artikel "Wat zijn de verschillen tussen HTTP en HTTPS? Een gedetailleerde uitleg van het SSL-versleutelingsproces" dat op de blog van Chen Weiliang ( https://www.chenweiliang.com/ ) is gedeeld, nuttig voor u.
Deel gerust de link naar dit artikel: https://www.chenweiliang.com/cwl-511.html