
Adresár článkov
S rýchlym rozvojom internetu sa niektorí ľudia chcú venovať marketingu na WeChat a propagácii verejných účtov , ale sťažujú sa, že online marketing je neefektívny. V skutočnosti je pre profesionálov v oblasti nových médií najlepším spôsobom, ako robiť online marketing, prilákať návštevnosť prostredníctvom vyhľadávačov.
Preto sú vyhľadávače jednou z najpopulárnejších metód online marketingu v súčasnosti.
Okrem toho vyhľadávače Google a Baidu verejne vyhlásili, že https je súčasťou mechanizmu hodnotenia vyhľadávačov.
Najmä pre webové stránky elektronického obchodu sa odporúča používať šifrovací protokol HTTPS, ktorý nielen pomáha zlepšiť umiestnenie vo vyhľadávaní, ale aj zvyšuje bezpečnosť webových stránok používateľa.
Hypertext Transfer Protocol Protokol HTTP sa používa na prenos informácií medzi webovým prehliadačom a webovým serverom. Protokol HTTP odosiela obsah vo forme čistého textu a neposkytuje žiadnu formu šifrovania údajov. Ak útočník zachytí spojenie medzi webovým prehliadačom a webovým serverom. protokol nie je vhodný na prenos niektorých citlivých informácií, ako je číslo kreditnej karty, heslo a iné informácie o platbe.
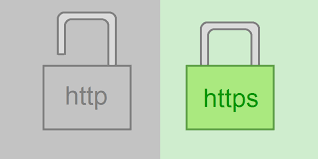
Na vyriešenie tejto chyby protokolu HTTP je potrebné použiť iný protokol: protokol na prenos hypertextu na zabezpečenej soketovej vrstve HTTPS. Pre bezpečnosť prenosu dát HTTPS pridáva protokol SSL k HTTP a SSL sa spolieha na certifikáty na overenie server. a šifrovať komunikáciu medzi prehliadačom a serverom.
XNUMX. Základné pojmy HTTP a HTTPS
HTTP: je najpoužívanejší sieťový protokol na internete. Ide o klientsky a serverový štandard požiadaviek a odpovedí (TCP), ktorý sa používa na prenos hypertextu z WWW servera do lokálneho prehliadača. efektívne, čo vedie k menšiemu počtu sieťových prenosov.
HTTPS: Je to zabezpečený HTTP kanál. Stručne povedané, je to zabezpečená verzia HTTP, to znamená pridanie vrstvy SSL k HTTP. Základom zabezpečenia HTTPS je SSL, takže podrobný obsah šifrovania vyžaduje SSL.
Hlavné funkcie protokolu HTTPS možno rozdeliť do dvoch typov: jednou je vytvorenie informačného bezpečnostného kanála na zaistenie bezpečnosti prenosu údajov, druhou je potvrdenie pravosti webovej stránky.
XNUMX. Aký je rozdiel medzi HTTP a HTTPS?
Údaje prenášané protokolom HTTP sú nešifrované, to znamená v otvorenom texte. Preto je veľmi neisté používať protokol HTTP na prenos súkromných informácií. Aby sa zabezpečilo, že tieto súkromné údaje bude možné šifrovať a prenášať, spoločnosť Netscape navrhla protokol SSL (Secure Sockets Layer) protokol pre HTTPS sa zrodil na šifrovanie údajov prenášaných protokolom HTTP.
Jednoducho povedané, protokol HTTPS je sieťový protokol vytvorený protokolom SSL+HTTP, ktorý dokáže vykonávať šifrovaný prenos a autentifikáciu identity a je bezpečnejší ako protokol http.
Hlavné rozdiely medzi HTTPS a HTTP sú nasledovné:
- 1. Protokol https musí ísť do CA, aby ste mohli požiadať o certifikát. Vo všeobecnosti existuje málo bezplatných certifikátov, takže sa vyžaduje určitý poplatok.
- 2. http je hypertextový prenosový protokol, informácie sa prenášajú v obyčajnom texte a https je bezpečný šifrovaný prenosový protokol ssl.
- 3. http a https používajú úplne odlišné spôsoby pripojenia a používajú rôzne porty. Prvý je 80 a druhý je 443.
- 4. Pripojenie http je veľmi jednoduché a bezstavové, protokol HTTPS je sieťový protokol konštruovaný protokolom SSL+HTTP, ktorý dokáže vykonávať šifrovaný prenos a autentifikáciu identity, čo je bezpečnejšie ako protokol http.
XNUMX. Podrobné vysvetlenie procesu šifrovania HTTPS a SSL
Všetci vieme, že HTTPS dokáže zašifrovať informácie, aby sa zabránilo získaniu citlivých informácií tretími stranami, takže veľa bankových webov alebo e-mailov a iných služieb s vyššou úrovňou zabezpečenia bude používať protokol HTTPS.
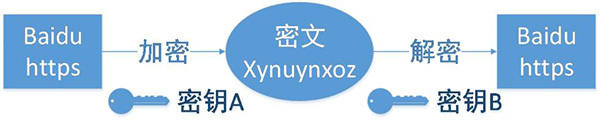
1. Klient spustí požiadavku HTTPS
To neznamená, že používateľ zadá https URL do prehliadača a potom sa pripojí k portu 443 servera.
2. Konfigurácia servera
Server používajúci protokol HTTPS musí mať sadu digitálnych certifikátov, ktoré môžete vytvoriť sami alebo ich môžete použiť v organizácii. Rozdiel je v tom, že vami vydaný certifikát musí byť overený klientom, aby mohol pokračovať v prístupe. certifikát použitý dôveryhodnou spoločnosťou nie. Zobrazí sa stránka s výzvou.
Táto sada certifikátov je vlastne dvojica verejného kľúča a súkromného kľúča. Ak nerozumiete verejnému kľúču a súkromnému kľúču, môžete si to predstaviť ako kľúč a zámok, ale ste jediný človek na svete, ktorý má tento kľúč. Môžete uzamknúť zámok. Zamierte k ostatným, ostatní môžu tento zámok použiť na uzamknutie dôležitých vecí a potom vám ho pošlú, pretože tento kľúč máte iba vy, takže len vy môžete vidieť veci zamknuté týmto zámkom.
3. Pošlite certifikát
Tento certifikát je v skutočnosti verejný kľúč, ale obsahuje množstvo informácií, ako je certifikačná autorita, čas vypršania platnosti atď.
4. Certifikát analýzy klienta
Túto časť práce vykonáva TLS klienta. Najprv overí, či je verejný kľúč platný, napríklad vydávajúca autorita, čas vypršania platnosti atď. Ak sa nájde výnimka, zobrazí sa okno s upozornením, je problém s certifikátom.
Ak nie je problém s certifikátom, potom vygenerujte náhodnú hodnotu a potom náhodnú hodnotu zašifrujte certifikátom, ako je uvedené vyššie, uzamknite náhodnú hodnotu zámkom, takže ak neexistuje kľúč, nemôžete vidieť zamknuté hodnotový obsah.
5. Prenos šifrovaných informácií
Táto časť prenáša náhodnú hodnotu zašifrovanú certifikátom.Účelom je nechať server získať túto náhodnú hodnotu a cez túto náhodnú hodnotu potom môže byť komunikácia medzi klientom a serverom šifrovaná a dešifrovaná.
6. Informácie o dešifrovaní segmentu služby
Po dešifrovaní privátneho kľúča server získa náhodnú hodnotu (súkromný kľúč) odoslanú klientom a potom obsah zašifruje symetricky cez hodnotu. Týmto spôsobom, pokiaľ nie je známy súkromný kľúč, obsah nemožno získať, a klient aj server poznajú súkromný kľúč, takže pokiaľ je šifrovací algoritmus dostatočne silný a súkromný kľúč dostatočne zložitý, údaje sú dostatočne bezpečné.
7. Prenos šifrovaných informácií
Táto časť informácií je informácia zašifrovaná súkromným kľúčom segmentu služby a môže byť obnovená na strane klienta.
8. Informácie o dešifrovaní klienta
Klient dešifruje informácie odoslané zo segmentu služby predtým vygenerovaným súkromným kľúčom, a tak získa dešifrovaný obsah.Aj keď tretia strana dáta počas celého procesu monitoruje, je bezmocná.
Po štvrté, postoj vyhľadávačov k HTTPS
Spoločnosť Baidu spustila celostránkovú šifrovanú vyhľadávaciu službu HTTPS, aby vyriešila „cuchanie“ a zneužitie súkromia používateľov „treťou stranou“. V skutočnosti už v máji 2010 začal Google poskytovať službu vyhľadávania šifrovanú HTTPS, ktorá prehľadáva webové stránky HTTPS. Spoločnosť Baidu uviedla v oznámení v septembri 5, že „Baidu nebude aktívne prehľadávať webové stránky HTTPS“, zatiaľ čo spoločnosť Google v aktualizácii algoritmu uviedla, že „za rovnakých podmienok budú mať stránky využívajúce technológiu šifrovania HTTPS lepšie hodnotenie vo vyhľadávaní. Výhoda“.
Mali by teda majitelia webových stránok v tomto prostredí prijať „rizikový“ protokol HTTPS? A aký je vplyv HTTPS na SEO pre vyhľadávače?
1. Postoj spoločnosti Google
Postoj Google k webom HTTPS sa nelíši od postoja k webom HTTP a dokonca berie „či použiť bezpečné šifrovanie“ (HTTPS) ako referenčný faktor v algoritme hodnotenia vyhľadávania. Webové stránky využívajúce technológiu šifrovania HTTPS môžu dosiahnuť lepšie výsledky. viac možností zobrazenia a hodnotenie je tiež výhodnejšie ako HTTP stránky podobných stránok.
A Google dal jasne najavo, že „dúfa, že všetci správcovia webu budú môcť používať protokol HTTPS namiesto HTTP“, čo ukazuje jeho odhodlanie dosiahnuť cieľ „HTTPS všade“.
2. Baiduov postoj
V minulosti bola technológia Baidu pomerne zaostalá a hovorila, že „nebude aktívne prehľadávať https stránky“, ale mala tiež „starosti“ z toho, že „veľa https stránok nie je možné zahrnúť.“ Do 2014. septembra 9 Baidu diskutovalo „Ako vybudujte stránky https na dosiahnutie cieľa". Bol uverejnený článok o probléme „Priateľský k Baidu“, ktorý obsahuje štyri návrhy a konkrétne kroky na „zlepšenie vhodnosti webových stránok https s Baidu“:
1. Urobte prístupné verzie http pre stránky https, ktoré je potrebné indexovať vyhľadávacím nástrojom Baidu.
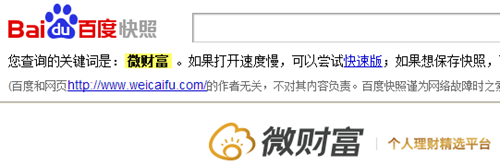
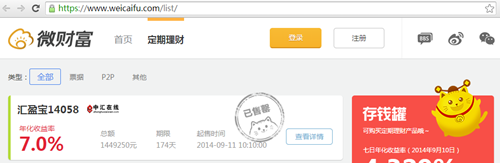
2. Návštevník je identifikovaný pomocou svojho používateľského agenta a vyhľadávač Baidu je presmerovaný na stránku HTTP. Keď bežný používateľ pristupuje k tejto stránke prostredníctvom vyhľadávača Baidu, je presmerovaný na zodpovedajúcu stránku HTTPS prostredníctvom presmerovania 301. Ako je znázornené na obrázku, horný obrázok zobrazuje verziu HTTP indexovanú spoločnosťou Baidu a spodný obrázok zobrazuje verziu HTTPS, ktorá používateľa po kliknutí automaticky presmeruje.
3. Verzia http nie je vytvorená len pre domovskú stránku, ale aj ostatné dôležité stránky musia vytvoriť verziu http a navzájom sa prepájať. Nerobte to: odkaz na http stránke domovskej stránky je stále prepojený so stránkou https, čo znemožňuje Baiduspider pokračovať v indexovom prehľadávaní—— Narazili sme na takú situáciu, že môžeme zahrnúť iba jednu domovskú stránku pre celú lokalitu.
4. Subdomény môžete použiť na hosťovanie obsahu, ktorý nevyžaduje šifrovanie, ako napríklad správy. Napríklad na webovej stránke Alipay je obsah so šifrovaním hostovaný na HTTPS, zatiaľ čo obsah, ktorý môže Baiduspider priamo prehľadávať, je hostovaný na subdoménach.
Podľa testu pre Computer Science House v nižšie uvedenom odkaze trvá nadviazanie spojenia s HTTP 114 milisekúnd, nadviazanie spojenia s HTTPS trvá 436 milisekúnd a 322 milisekúnd pre časť ssl vrátane oneskorenia siete a režijných nákladov. šifrovania a dešifrovania samotného ssl (server podľa informácií klienta zistiť, či je potrebné vygenerovať nový hlavný kľúč; server odpovie na hlavný kľúč a vráti správu overenú hlavným kľúčom klientovi; server požiada klienta o digitálny podpis a verejný kľúč).
XNUMX. Koľko zdrojov spotrebuje HTTPS ako HTTP?
HTTPS je v skutočnosti protokol HTTP postavený na SSL/TLS. Chen Weiliang sa preto domnieva, že pri porovnaní toho, o koľko viac serverových zdrojov HTTPS spotrebuje v porovnaní s HTTP, závisí to hlavne od toho, koľko serverových zdrojov spotrebuje samotný protokol SSL/TLS.
HTTP používa TCP trojcestný handshake na vytvorenie spojenia a klient a server si musia vymeniť 3 pakety;
Okrem troch paketov TCP musí HTTPS pridať aj 9 paketov potrebných na nadviazanie spojenia ssl, takže celkovo je 12 paketov.
Po nadviazaní SSL pripojenia sa následná metóda šifrovania stáva symetrickou metódou šifrovania, ako napríklad 3DES, ktorá má nižšie zaťaženie CPU. V porovnaní s asymetrickou metódou šifrovania použitou na nadviazanie SSL pripojenia je zaťaženie CPU symetrického šifrovania zanedbateľné. To však vedie k problému: časté prebudovanie SSL relácie môže mať fatálny vplyv na výkon servera. Hoci povolenie HTTPS keepalive môže zmierniť problémy s výkonom jedného pripojenia, pre veľké webové stránky s veľkým počtom súbežných používateľov je nevyhnutný vyhradený proxy server na ukončenie SSL založený na vyrovnávaní záťaže. Webová služba sa umiestňuje za proxy serverom na ukončenie SSL. Proxy server na ukončenie SSL môže byť hardvérový, ako napríklad F5, alebo softvérový , ako napríklad Nginx, ktorý používa Wikipédia.
O koľko viac serverových zdrojov sa teda využije po zavedení HTTPS? V januári 2010 Gmail prešiel na plný HTTPS. Zaťaženie CPU front-endového stroja na spracovanie SSL sa zvýšilo o maximálne 1 %, spotreba pamäte na pripojenie bola menej ako 20 KB a sieťová prevádzka sa zvýšila o menej ako 2 %. Keďže Gmail pravdepodobne používa N serverov na distribuované spracovanie, údaje o zaťažení CPU nie sú veľmi výpovedné. Výpovednejšia je spotreba pamäte na pripojenie a údaje o sieťovej prevádzke. Článok tiež uvádza, že jedno jadro dokáže spracovať približne 1500 handshakeov za sekundu (pre 1024-bitové RSA), čo je veľmi výpovedná hodnota.
XNUMX. Výhody HTTPS
Práve preto, že HTTPS je veľmi bezpečné, útočníci nemôžu nájsť miesto, kde začať. Z pohľadu webmasterov sú výhody HTTPS nasledovné:
1. SEO aspekty
Google upravil svoj algoritmus vyhľadávacieho nástroja v auguste 2014 a uviedol, že „stránky šifrované pomocou HTTPS budú mať vo výsledkoch vyhľadávania vyššie hodnotenie ako ekvivalentné stránky HTTP“.
2. Bezpečnosť
Hoci HTTPS nie je absolútne bezpečné, organizácie, ktoré ovládajú koreňové certifikáty a organizácie, ktoré ovládajú šifrovacie algoritmy, môžu tiež vykonávať útoky typu man-in-the-middle, ale HTTPS je stále najbezpečnejším riešením v rámci súčasnej architektúry s nasledujúcimi výhodami:
(1) Používať protokol HTTPS na autentifikáciu používateľov a serverov, aby sa zabezpečilo, že údaje budú odoslané správnemu klientovi a serveru;
(2) Protokol HTTPS je sieťový protokol vytvorený protokolom SSL+HTTP, ktorý dokáže vykonávať šifrovaný prenos a autentifikáciu identity. Je bezpečnejší ako protokol http, ktorý dokáže zabrániť odcudzeniu a zmene údajov počas procesu prenosu a zabezpečiť integritu údajov.
(3) HTTPS je v rámci súčasnej architektúry najbezpečnejšie riešenie. Hoci nie je absolútne bezpečné, výrazne zvyšuje náklady na útoky typu man-in-the-middle.
XNUMX. Nevýhody HTTPS
Aj keď má HTTPS veľké výhody, stále má určité nedostatky. Konkrétne ide o tieto dva body:
1. SEO aspekty
Podľa údajov ACM CoNEXT používanie protokolu HTTPS predĺži čas načítania stránky o takmer 50 % a zvýši spotrebu energie o 10 % až 20 %. Okrem toho protokol HTTPS ovplyvní aj vyrovnávaciu pamäť, zvýši réžiu dát a spotrebu energie a dokonca aj existujúce bezpečnostné opatrenia budú ovplyvnené a budú zodpovedajúcim spôsobom ovplyvnené.
Okrem toho je rozsah šifrovania protokolu HTTPS relatívne obmedzený a má malý vplyv na útoky hackerov, útoky odmietnutia služby a únosy serverov.
Najdôležitejšie je, že systém kreditného reťazca certifikátov SSL nie je bezpečný, najmä ak niektoré krajiny môžu kontrolovať koreňový certifikát CA, útoky typu man-in-the-middle sú možné.
2. Ekonomické aspekty
(1) Certifikáty SSL potrebujú peniaze. Čím výkonnejší certifikát, tým vyššie náklady. Osobné webové stránky môžu používať bezplatné certifikáty SSL.
(2) Certifikáty SSL sa zvyčajne musia viazať na IP a viaceré názvy domén nemôžu byť viazané na rovnakú IP. Zdroje IPv4 nemôžu podporovať túto spotrebu (SSL má rozšírenia, ktoré môžu tento problém čiastočne vyriešiť, ale je to problematické a vyžaduje prehliadače, operačný systém Podpora systému, Windows XP toto rozšírenie nepodporuje, vzhľadom na nainštalovanú základňu XP je táto funkcia takmer zbytočná).
(3) Ukladanie do vyrovnávacej pamäte pripojenia HTTPS nie je také efektívne ako HTTP a webové stránky s vysokou návštevnosťou ho nebudú používať, pokiaľ to nebude nevyhnutné, a náklady na prevádzku sú príliš vysoké.
(4) Pripojenie HTTPS vyžaduje veľa zdrojov na strane servera a podpora webových stránok s trochu vyšším počtom návštevníkov si vyžaduje vyššie náklady. Ak sa použije všetko HTTPS, priemerné náklady na VPS založené na predpoklade, že väčšina výpočtových zdrojov je voľnobeh pôjde hore.
(5) Fáza handshake protokolu HTTPS je časovo náročná a má negatívny vplyv na zodpovedajúcu rýchlosť webu. Ak to nie je potrebné, nie je dôvod obetovať používateľskú skúsenosť.
XNUMX. Musí byť web šifrovaný pomocou HTTPS?
Hoci Google aj Baidu „pozerajú na HTTPS inak“, neznamená to, že by webmasteri mali konvertovať webový protokol na HTTPS!
V prvom rade si povedzme niečo o Google. Hoci Google neustále zdôrazňuje, že „webové stránky využívajúce šifrovaciu technológiu HTTPS môžu získať lepšie hodnotenia“, nemožno vylúčiť, že ide o „postranný úmysel“.
Zahraniční analytici v reakcii na tento problém raz povedali: Dôvodom, prečo spoločnosť Google urobila tento krok (aktualizovať algoritmus, či použiť technológiu šifrovania HTTPS ako referenčný faktor pre hodnotenie vyhľadávacích nástrojov), nemusí byť zlepšenie používateľského zážitku z vyhľadávania a internetu. bezpečnostným problémom je len získať späť „stratu“ v škandále „Prism Gate“. Toto je typický samoúčelný krok pod vlajkou „obetovania ega“, držiac vysoko transparent „Security Impact Ranking“ a skandovanie „HTTPS všade“ “ a potom bez námahy nechajte väčšinu webmasterov, aby sa ochotne zapojili do tábora protokolov HTTPS.
Ak vaša webová stránka patrí do oblasti elektronického obchodu / mikropodnikania , financií, sociálnych sietí alebo iných oblastí, je najlepšie použiť protokol HTTPS; ak ide o blog, propagačnú webovú stránku, webovú stránku s utajovanými informáciami alebo spravodajskú webovú stránku, môžete použiť bezplatný SSL certifikát.
XNUMX. Ako vytvorí správca webu HTTPS stránku?
Pokiaľ ide o výstavbu stránok HTTPS, musíme spomenúť protokol SSL. SSL je prvý sieťový bezpečnostný protokol prijatý spoločnosťou Netscape. Ide o bezpečnostný protokol implementovaný na Transmission Communication Protocol (TCP/IP), využívajúci technológiu verejného kľúča SSL široko podporuje rôzne typy sietí, pričom poskytuje tri základné bezpečnostné služby, pričom všetky využívajú technológiu verejného kľúča.
Pokiaľ ide o výstavbu stránok HTTPS, musíme spomenúť protokol SSL. SSL je prvý sieťový bezpečnostný protokol prijatý spoločnosťou Netscape. Ide o bezpečnostný protokol implementovaný na Transmission Communication Protocol (TCP/IP), využívajúci technológiu verejného kľúča SSL široko podporuje rôzne typy sietí, pričom poskytuje tri základné bezpečnostné služby, pričom všetky využívajú technológiu verejného kľúča.
1. Úloha SSL
(1) Overte používateľov a servery, aby ste sa uistili, že údaje sa odosielajú správnemu klientovi a serveru;
(2) Zašifrujte údaje, aby ste zabránili krádeži údajov uprostred;
(3) Udržujte integritu údajov a zabezpečte, aby sa údaje počas procesu prenosu nezmenili.
Certifikát SSL označuje digitálny súbor, ktorý overuje identitu oboch strán v komunikácii SSL. Vo všeobecnosti sa delí na certifikát servera a certifikát klienta. Certifikát SSL, ktorý zvyčajne hovoríme, sa týka najmä certifikátu servera. Certifikát SSL je vydané dôveryhodnou digitálnou certifikačnou autoritou CA (ako je VeriSign, GlobalSign, WoSign atď.), vydané po overení identity servera, s funkciami autentifikácie servera a šifrovania prenosu údajov, rozdelené na SSL certifikát s rozšírenou validáciou (EV), Certifikát SSL na overenie organizácie (OV) a certifikát typu SSL na overenie názvu domény (DV).
2. 3 hlavné kroky, ako požiadať o SSL certifikát
Existujú tri hlavné kroky, ako požiadať o certifikát SSL:
(1), vytvorte súbor CSR
Takzvané CSR je súbor žiadosti o certifikát Certificate Secure Request vytvorený žiadateľom. Počas procesu výroby systém vygeneruje dva kľúče, jeden je verejný kľúč, čo je súbor CSR, a druhý je súkromný kľúč, ktorý je uložený na serveri.
Na vytvorenie súborov CSR môžu žiadatelia použiť dokumenty WEB SERVER, všeobecný APACHE atď., použiť príkazový riadok OPENSSL na vygenerovanie súborov KEY+CSR2, Tomcat, JBoss, Resin atď. použiť KEYTOOL na generovanie súborov JKS a CSR, IIS vytvorí jeden prostredníctvom čakajúcich žiadostí sprievodcu a súboru CSR.
(2), certifikácia CA
Odošlite CSR CA a CA má vo všeobecnosti dve metódy overenia:
①.Autentifikácia mena domény: Vo všeobecnosti je poštová schránka správcu autentifikovaná.Tento spôsob autentifikácie je rýchly, ale vystavený certifikát neobsahuje názov spoločnosti.
②、Certifikácia podnikových dokumentov: Je potrebné poskytnúť obchodnú licenciu podniku, čo zvyčajne trvá 3-5 pracovných dní.
Existujú aj certifikáty, ktoré potrebujú autentizovať vyššie uvedené dve metódy súčasne, čo sa nazýva EV certifikát.Tento certifikát môže spôsobiť, že adresný riadok prehliadačov nad IE2 zozelenie, takže autentifikácia je tiež najprísnejšia.
(3), inštalácia osvedčenia
Po prijatí certifikátu od CA môžete certifikát nasadiť na server. Vo všeobecnosti súbor APACHE priamo skopíruje KEY+CER do súboru a následne upraví súbor HTTPD.CONF; TOMCAT atď. je potrebné importovať certifikát CER súbor vydaný CA do súboru JKS. , skopírujte ho na server a potom upravte SERVER.XML; IIS potrebuje spracovať čakajúcu požiadavku a importovať súbor CER.
XNUMX. Odporúčanie bezplatného certifikátu SSL
Používanie SSL certifikátov nielen zvyšuje bezpečnosť informácií, ale aj dôveru používateľov vo webovú stránku. Mnoho majiteľov webových stránok však váha kvôli nákladom na jej tvorbu . Bezplatné služby sú online vždy nadčasovým trhom; rovnako ako existujú možnosti bezplatného hostingu, existujú aj bezplatné SSL certifikáty. Predtým sa uvádzalo, že výskumníci zo spoločností Mozilla, Cisco, Akamai, IdenTrust, EFF a Michiganskej univerzity spustia projekt Let's Encrypt CA, v rámci ktorého plánujú od tohto leta poskytovať webovým stránkam bezplatné SSL certifikáty a služby správy certifikátov (poznámka: pokročilejšie a komplexnejšie certifikáty budú vyžadovať platbu). Projekt tiež zjednodušuje inštaláciu certifikátov a skracuje čas inštalácie na iba 20 – 30 sekúnd.
Často sú to veľké a stredne veľké webové stránky, ktoré vyžadujú zložité certifikáty, a malé stránky, ako sú osobné blogy, môžu najskôr vyskúšať bezplatné certifikáty SSL.
Nižšie na blogu Chen Weiliang predstavíme niekoľko ďalších bezplatných SSL certifikátov, ako napríklad Cloudflare SSL a NameCheap.
1. CloudFlare SSL
CloudFlare je webová stránka v Spojených štátoch amerických, ktorá poskytuje služby CDN. Má svoje vlastné serverové uzly CDN po celom svete. Služby CDN CloudFlare využíva mnoho veľkých spoločností alebo webových stránok doma aj v zahraničí. Samozrejme, najčastejšie využívané domácimi webmastermi je bezplatný CDN CloudFlare, zrýchliť Je tiež veľmi dobrý Bezplatný certifikát SSL poskytovaný CloudFlare je UniversalSSL, to znamená univerzálne SSL. Používatelia môžu používať certifikát SSL bez toho, aby museli žiadať a konfigurovať certifikát od certifikačnej autority. CloudFlare poskytuje SSL šifrovanie pre všetkých používateľov (vrátane bezplatných používateľov), webové rozhranie Certifikát je nastavený do 5 minút a automatické nasadenie je dokončené do 24 hodín, pričom poskytuje službu šifrovania TLS založenú na algoritme digitálneho podpisu Elliptic Curve (ECDSA) pre návštevnosť webových stránok.
2. NázovLacný
NameCheap je popredná spoločnosť na registráciu doménových mien a hosting webových stránok akreditovaná ICANN, založená v roku 2000, spoločnosť poskytuje bezplatné rozlíšenie DNS, presmerovanie URL (môže skryť pôvodnú adresu URL, podporuje presmerovanie 301) a ďalšie služby, okrem toho NameCheap poskytuje aj Roky bezplatnej služby SSL certifikátu.
3. Poďme šifrovať
Let's Encrypt je bezplatný projekt vydávania certifikátov SSL, ktorý je v poslednej dobe veľmi populárny. Let's Encrypt je bezplatný a bezplatný projekt verejnej starostlivosti poskytovaný spoločnosťou ISRG, ktorý automaticky vydáva certifikáty, ale certifikát je platný iba 90 dní.Je vhodný na osobné použitie alebo dočasné použitie a už nemusí znášať výzvu, že prehliadač nedôveruje certifikátu s vlastným podpisom.
V skutočnosti, blog Chen Weiliang tiež plánuje v poslednej dobe používať Let's Encrypt ^_^
Návod na získanie bezplatného SSL certifikátu Let's Encrypt nájdete v tomto článku: „ Ako požiadať o certifikát Let's Encrypt “.
Dúfame, že článok „Aké sú rozdiely medzi HTTP a HTTPS? Podrobné vysvetlenie procesu šifrovania SSL“ zdieľaný na blogu Chen Weilianga ( https://www.chenweiliang.com/ ) vám bude užitočný.
Neváhajte a zdieľajte odkaz na tento článok: https://www.chenweiliang.com/cwl-511.html