
ఆర్టికల్ డైరెక్టరీ
స్పామ్ సమస్యలను పరిష్కరించడానికి CWP కంట్రోల్ ప్యానెల్లో పోస్ట్ఫిక్స్ మెయిల్ సర్వర్ను ఎలా ఉపయోగించాలి?
ప్రారంభించడానికి ముందు, మేము పోస్ట్ఫిక్స్ మెయిల్ సర్వర్ ▼ని నిలిపివేయాలి
service postix stop
యాంటీ-స్పామ్ కోసం CWP పోస్ట్ఫిక్స్ని ఎలా ఉపయోగిస్తుంది?
ముందుగా, మెయిల్ సర్వర్ క్యూ ▼లో చిక్కుకున్న ఇమెయిల్ల సంఖ్యను లెక్కిద్దాం
postqueue -p | grep -c "^[A-Z0-9]"
అనేక సారూప్య ఇమెయిల్లను ఎంచుకోండి మరియు వాటిని తనిఖీ చేయడానికి IDని ఉపయోగించండి ▼
postqueue -p
ఇలాంటి ఫలితాలు ప్రదర్శించబడతాయి▼
2F0EFC28DD 9710 Fri 15 03:20:07 hello@ abc. comఇప్పుడు మనం ఆ ఇమెయిల్ను ID ▼ ద్వారా చదవాలి
postcat -q 2F0EFC28DD- ఇమెయిల్లోని కంటెంట్ను చదవడం ద్వారా, అది స్పామ్ కాదా అని మేము గుర్తించగలము.
- ఇమెయిల్ స్పామ్ అయితే, మీరు దాని మూలాన్ని కనుగొనాలి.
- ఇమెయిల్ మూలం sasl లాగిన్ వంటిది కలిగి ఉంటే: లాగిన్ చేయడానికి "[email protected]" ఇమెయిల్ ఖాతా కోసం "sasl" పాస్వర్డ్ హ్యాక్ చేయబడిందని దీని అర్థం.
మీ సర్వర్ను రక్షించడానికి, మీరు మీ ఇమెయిల్ ఖాతా పాస్వర్డ్ను మార్చాలి:
- name_attribute: sasl_method=LOGIN
- name_attribute: [email protected]
ఖాతా పాస్వర్డ్ను మార్చిన తర్వాత, మీరు పోస్ట్ఫిక్స్ ▼ని పునఃప్రారంభించాలి
service postfix restart
క్యూ ▼ నుండి అన్ని సందేశాలను తీసివేయండి
postsuper -d ALL
ఏదైనా ఇమెయిల్లను తొలగించే ముందు, మీరు వాటి మూలాన్ని తనిఖీ చేయాలి ఎందుకంటే అది లోపల హ్యాక్ చేయబడిన php స్క్రిప్ట్ కావచ్చు.
హ్యాకర్లు స్పామ్ స్పామ్ చేసే సమస్యను మీరు పరిష్కరించలేకపోతే, మీరు నేరుగా ఇమెయిల్లను పంపడాన్ని నిలిపివేయవచ్చు మరియు సర్వర్ క్రాన్ని సెటప్ చేయవచ్చు.
CWP కంట్రోల్ ప్యానెల్ని ఉపయోగిస్తుంటే, CWP కంట్రోల్ ప్యానెల్కి లాగిన్ అవ్వండిఆఫ్ Server Setting → Crontab for root ▼
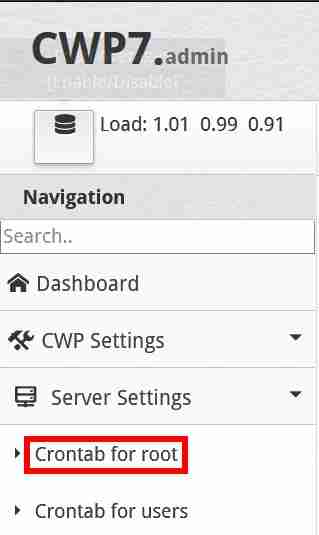
"పూర్తి కస్టమ్ క్రాన్ జాబ్లను జోడించు"లో, కింది పూర్తిగా అనుకూల క్రాన్ ఆదేశాన్ని నమోదు చేయండి ▼
* * * * * /usr/sbin/postsuper -d ALL
- (ప్రతి 1 నిమిషానికి వరుసలో ఉన్న అన్ని సందేశాలను తొలగించండి)
స్పామ్ సెట్టింగ్లను హ్యాకింగ్ చేయకుండా ఎలా నివారించాలి?
మీ CWPని మాల్వేర్ కోసం స్కాన్ చేయడం మర్చిపోవద్దు.
CWP కంట్రోల్ ప్యానెల్లో, ఎడమవైపుకు వెళ్లి సెక్యూరిటీ → సెక్యూరిటీ సెంటర్ → మాల్వేర్ స్కాన్ → అకౌంట్స్ స్కాన్పై క్లిక్ చేయండి: మాల్వేర్ కోసం స్కాన్ చేయడానికి మీ అకౌంట్ ఆప్షన్ను ఎంచుకోండి.
మీరు మీ వెబ్సైట్ను ఇకపై హ్యాకింగ్ చేయడాన్ని నిరోధించడానికి ఆటో-అప్డేట్ నియమాలతో మోడ్ సెక్యూరిటీని ఇన్స్టాల్ చేస్తే, అది బ్యాక్గ్రౌండ్లో "403 ఫర్బిడెన్ ఎర్రర్" ఎర్రర్తో మీ వెబ్సైట్ను యాక్సెస్ చేయలేని విధంగా చేస్తే, మీరు జాగ్రత్తగా మోడ్ సెక్యూరిటీని ఆన్ చేయాలి.
ఈ కథనం ఎప్పటికప్పుడు నవీకరించబడుతుంది! ! !
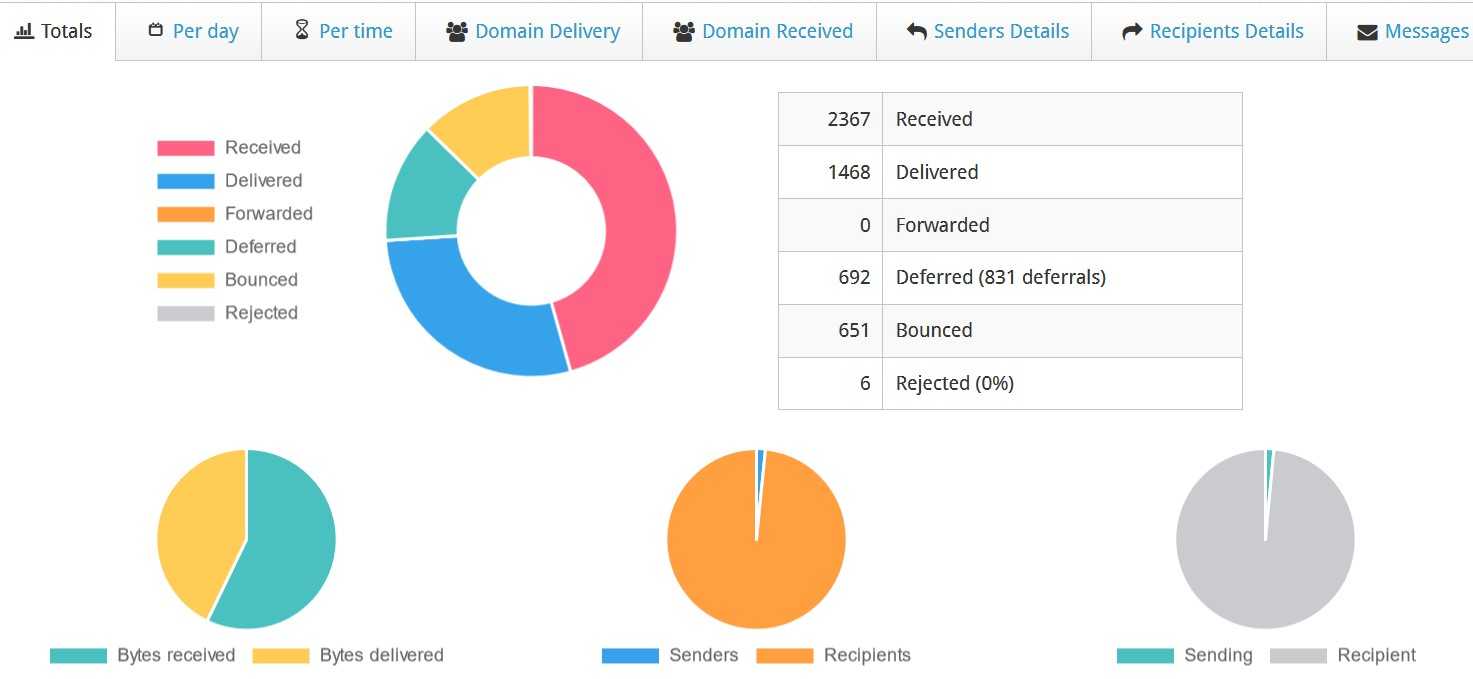
దిగువ లింక్ పోస్ట్ఫిక్స్▼లో సాధారణంగా ఉపయోగించే కమాండ్ లైన్ల జాబితాను సంగ్రహిస్తుంది
చెన్ వీలియాంగ్ బ్లాగ్ ( https://www.chenweiliang.com/ ) లో పంచుకున్న "CWP తో స్పామ్ను ఎదుర్కోవడానికి పోస్ట్ఫిక్స్ను ఎలా ఉపయోగించాలి? స్పామ్ నివారణ సెట్టింగ్లు" అనే వ్యాసం మీకు ఉపయోగకరంగా ఉంటుందని ఆశిస్తున్నాము.
ఈ వ్యాసం యొక్క లింక్ను పంచుకోవడానికి సంకోచించకండి: https://www.chenweiliang.com/cwl-27468.html