
Maqolalar katalogi
Internetning tez rivojlanishi bilan ba'zi odamlar WeChat marketingi va ommaviy akkauntlarni reklama qilishni xohlashadi , ammo onlayn marketing samarasiz ekanligidan shikoyat qilishadi. Aslida, yangi media mutaxassislari uchun onlayn marketingni amalga oshirishning eng yaxshi usuli - bu qidiruv tizimlari orqali trafikni jalb qilishdir .
Shuning uchun, qidiruv tizimlari bugungi kunda eng mashhur onlayn marketing usullaridan biridir.
Bundan tashqari, Google va Baidu qidiruv tizimlari https qidiruv tizimining reyting mexanizmiga kiritilganligini ochiq e'lon qildi.
Xususan , elektron tijorat veb-saytlari uchun HTTPS shifrlash protokolidan foydalanish tavsiya etiladi, bu nafaqat reytinglarni yaxshilashga yordam beradi, balki foydalanuvchining veb-sayt xavfsizligi tajribasini ham yaxshilaydi.
Gipermatnni uzatish protokoli HTTP protokoli veb-brauzer va veb-server o'rtasida ma'lumot uzatish uchun ishlatiladi.HTTP protokoli kontentni aniq matnda yuboradi va ma'lumotlarni shifrlashning hech qanday shaklini ta'minlamaydi.Agar tajovuzkor veb-brauzer va veb-server o'rtasidagi aloqani to'xtatsa, shuning uchun HTTP protokoli protokol kredit karta raqami, parol va boshqa toʻlov maʼlumotlari kabi baʼzi nozik maʼlumotlarni uzatish uchun mos emas.
HTTP protokolining bu nuqsonini bartaraf etish uchun boshqa protokoldan foydalanish kerak: xavfsiz soket qatlami gipermatnni uzatish protokoli HTTPS.Maʼlumotlarni uzatish xavfsizligi uchun HTTPS HTTP protokoliga SSL protokolini qoʻshadi va SSL autentifikatsiya qilish uchun sertifikatlarga tayanadi. server. , va brauzer va server o'rtasidagi aloqani shifrlang.
XNUMX. HTTP va HTTPS ning asosiy tushunchalari
HTTP: Internetda eng ko'p qo'llaniladigan tarmoq protokoli.Bu mijoz va server tomonidagi so'rov va javob standarti (TCP) bo'lib, u WWW serveridan mahalliy brauzerga gipermatnni uzatish uchun ishlatiladi.Server ko'proq samarali, natijada tarmoq o'tkazmalari kamroq bo'ladi.
HTTPS: Bu xavfsiz HTTP kanali. Qisqasi, HTTP ning xavfsiz versiyasi, ya'ni HTTP ga SSL qatlamini qo'shish. HTTPS ning xavfsizlik asosi SSL dir, shuning uchun shifrlashning batafsil mazmuni SSL ni talab qiladi.
HTTPS protokolining asosiy funktsiyalarini ikki turga bo'lish mumkin: biri ma'lumotlarni uzatish xavfsizligini ta'minlash uchun axborot xavfsizligi kanalini yaratish; ikkinchisi veb-saytning haqiqiyligini tasdiqlash.
XNUMX. HTTP va HTTPS o'rtasidagi farq nima?
HTTP protokoli orqali uzatiladigan ma'lumotlar shifrlanmagan, ya'ni oddiy matnda.Shuning uchun shaxsiy ma'lumotlarni uzatish uchun HTTP protokolidan foydalanish juda xavflidir.Ushbu shaxsiy ma'lumotlar shifrlanishi va uzatilishini ta'minlash uchun Netscape kompaniyasi HTTPS uchun SSL (Secure Sockets Layer) protokoli HTTP protokoli orqali uzatiladigan ma'lumotlarni shifrlash uchun yaratilgan.
Sodda qilib aytganda, HTTPS protokoli SSL+HTTP protokoli tomonidan tuzilgan tarmoq protokoli bo'lib, shifrlangan uzatish va identifikatsiya autentifikatsiyasini amalga oshirishi mumkin va http protokoliga qaraganda xavfsizroqdir.
HTTPS va HTTP o'rtasidagi asosiy farqlar quyidagilardan iborat:
- 1. Sertifikat olish uchun ariza topshirish uchun https protokoli CA ga borishi kerak. Umuman olganda, bepul sertifikatlar kam, shuning uchun maʼlum bir toʻlov talab qilinadi.
- 2. http gipermatnni uzatish protokoli, axborot ochiq matnda uzatiladi, https esa xavfsiz ssl shifrlangan uzatish protokoli.
- 3. http va https butunlay boshqa ulanish usullari va turli portlardan foydalanadi.Birinchisi 80, ikkinchisi esa 443.
- 4. http ulanishi juda oddiy va fuqaroligi yo'q; HTTPS protokoli SSL+HTTP protokoli orqali tuzilgan tarmoq protokoli bo'lib, http protokolidan xavfsizroq shifrlangan uzatish va identifikatsiya autentifikatsiyasini amalga oshiradi.
XNUMX. HTTPS va SSL shifrlash jarayonini batafsil tushuntirish
Biz hammamiz bilamizki, HTTPS maxfiy ma'lumotlarning uchinchi shaxslar tomonidan olinishini oldini olish uchun ma'lumotlarni shifrlashi mumkin, shuning uchun ko'plab bank veb-saytlari yoki elektron pochta xabarlari va yuqori darajadagi xavfsizlikka ega boshqa xizmatlar HTTPS protokolidan foydalanadi.
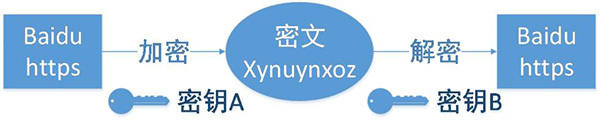
1. Mijoz HTTPS so'rovini boshlaydi
Buni aytish mumkin emas, ya'ni foydalanuvchi brauzerda https URL manzilini kiritadi va keyin serverning 443 portiga ulanadi.
2. Server konfiguratsiyasi
HTTPS protokolidan foydalanadigan server raqamli sertifikatlar to'plamiga ega bo'lishi kerak, ularni o'zingiz qilishingiz yoki tashkilotga qo'llashingiz mumkin. Farqi shundaki, o'zingiz bergan sertifikat mijoz tomonidan kirishni davom ettirishdan oldin tekshirilishi kerak. Ishonchli kompaniya tomonidan qo'llanilgan sertifikat bunday emas. So'rov sahifasi ochiladi.
Bu sertifikat aslida ochiq kalit va shaxsiy kalit juftligidir.Agar siz ochiq kalit va shaxsiy kalitni tushunmasangiz, uni kalit va qulf deb tasavvur qilishingiz mumkin, lekin siz dunyodagi yagona odamsiz. kalit. Siz qulfni qulflashingiz mumkin. Uni boshqalarga bering, boshqalar bu qulfdan muhim narsalarni qulflash uchun foydalanishi mumkin, keyin esa uni sizga yuborishi mumkin, chunki bu kalit faqat sizda, shuning uchun bu qulf bilan qulflangan narsalarni faqat siz ko‘rishingiz mumkin.
3. Sertifikatni yuboring
Ushbu sertifikat aslida ochiq kalit, lekin sertifikat organi, amal qilish muddati va boshqalar kabi juda ko'p ma'lumotlarni o'z ichiga oladi.
4. Mijozni tahlil qilish sertifikati
Ishning bu qismi mijozning TLS tomonidan amalga oshiriladi. Birinchidan, u ochiq kalitning haqiqiyligini tekshiradi, masalan, bergan organ, amal qilish muddati va hokazo. Agar istisno topilsa, ogohlantirish oynasi ochiladi, bunda sertifikat bilan muammo bor.
Agar sertifikat bilan bog'liq muammo bo'lmasa, tasodifiy qiymatni yarating va keyin tasodifiy qiymatni sertifikat bilan shifrlang, yuqorida aytib o'tilganidek, tasodifiy qiymatni qulf bilan qulflang, shunda kalit bo'lmasa, qulflanganni ko'ra olmaysiz. qiymat mazmuni.
5. Shifrlangan axborotni uzatish
Ushbu qism sertifikat bilan shifrlangan tasodifiy qiymatni uzatadi.Maqsad serverga ushbu tasodifiy qiymatni olishiga imkon berish va keyin mijoz va server o'rtasidagi aloqani ushbu tasodifiy qiymat orqali shifrlash va shifrini ochish mumkin.
6. Xizmat segmenti shifrini ochish ma'lumotlari
Server maxfiy kalit bilan shifrlangandan so'ng, mijoz tomonidan yuborilgan tasodifiy qiymatni (maxfiy kalit) oladi va so'ngra qiymat orqali kontentni simmetrik ravishda shifrlaydi.Shunday qilib, agar maxfiy kalit ma'lum bo'lmasa, tarkibni olinmaydi, va mijoz ham, server ham shaxsiy kalitni biladi, shuning uchun shifrlash algoritmi etarlicha kuchli va shaxsiy kalit etarlicha murakkab bo'lsa, ma'lumotlar etarlicha xavfsizdir.
7. Shifrlangan axborotni uzatish
Axborotning ushbu qismi xizmat ko'rsatish segmentining shaxsiy kaliti bilan shifrlangan ma'lumot bo'lib, mijoz tomonidan tiklanishi mumkin.
8. Mijozning shifrini ochish haqidagi ma'lumot
Mijoz xizmat ko'rsatish segmenti tomonidan yuborilgan ma'lumotni oldindan yaratilgan shaxsiy kalit bilan parolini hal qiladi va shu tariqa shifrlangan tarkibga ega bo'ladi.Uchinchi shaxs butun jarayon davomida ma'lumotlarni kuzatib tursa ham, u ojiz.
To'rtinchidan, qidiruv tizimlarining HTTPSga munosabati
Baidu “uchinchi tomon” tomonidan foydalanuvchilar maxfiyligini o‘g‘irlash va o‘g‘irlash holatlarini hal qilish uchun to‘liq saytli HTTPS shifrlangan qidiruv xizmatini ishga tushirdi.Aslida, 2010-yilning may oyidayoq Google HTTPS shifrlangan qidiruv xizmatini taqdim qila boshladi. 5-yil sentabr oyida "Baidu HTTPS veb-sahifalarini faol ravishda tekshirmaydi" degan e'lon, Google esa algoritm yangilanishida "bir xil sharoitlarda HTTPS shifrlash texnologiyasidan foydalanadigan saytlar yaxshiroq qidiruv reytingiga ega bo'ladi. Afzallik".
Xo'sh, ushbu muhitda veb-sayt egalari "xavfli" HTTPS protokolini qo'llashlari kerakmi? HTTPS ning qidiruv tizimi SEO ga ta'siri qanday ?
1. Googlening munosabati
Google’ning HTTPS saytlariga munosabati HTTP saytlariga bo‘lgan munosabatidan farq qilmaydi va hatto “xavfsiz shifrlashdan foydalanish kerakmi” (HTTPS) qidiruvni reyting algoritmida mos yozuvlar omili sifatida oladi. HTTPS shifrlash texnologiyasidan foydalanadigan veb-saytlar yaxshi natijalarga erishishi mumkin. ko'proq ko'rsatish imkoniyatlari va reyting o'xshash saytlarning HTTP saytlariga qaraganda ancha foydali.
Va Google "barcha veb-ustalar HTTP o'rniga HTTPS protokolidan foydalanishlari mumkinligiga umid qilishini" aniq aytdi, bu esa "hamma joyda HTTPS" maqsadiga erishish uchun qat'iyatliligini ko'rsatadi.
2. Baiduning munosabati
Ilgari Baidu texnologiyasi nisbatan qoloq edi, ya'ni "u https sahifalarini faol ravishda skanerlamaydi", lekin u "ko'p https sahifalarini qo'shib bo'lmaydi" degan "xavotir" ham edi. 2014 yil 9 sentyabrgacha Baidu bu borada munozara chiqardi. "Https saytlarini qanday qurish kerak." "Baidu uchun do'stona" mavzusida "https saytlarining Baidu-do'stligini yaxshilash" bo'yicha to'rtta taklif va aniq harakatlar berilgan maqola chop etildi:
1. Baidu qidiruv tizimi tomonidan indekslanishi kerak bo'lgan https sahifalari uchun http-dan foydalanish mumkin bo'lgan versiyalarni yarating.
2. Mehmon foydalanuvchi agenti tomonidan aniqlanadi va Baidu duspider HTTP sahifasiga yo'naltiriladi. Doimiy foydalanuvchi ushbu sahifaga Baidu qidiruv tizimi orqali kirganda, ular 301 yo'naltirish orqali tegishli HTTPS sahifasiga yo'naltiriladi. Rasmda ko'rsatilganidek, yuqori rasmda Baidu tomonidan indekslangan HTTP versiyasi, pastki rasmda esa foydalanuvchini bosgandan so'ng avtomatik ravishda yo'naltiradigan HTTPS versiyasi ko'rsatilgan.
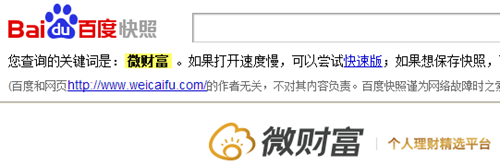
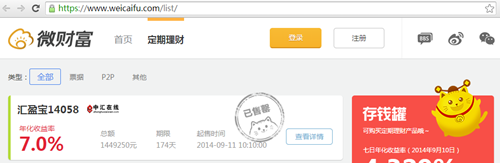
3. Http versiyasi faqat bosh sahifa uchun yaratilgan emas, boshqa muhim sahifalar ham http versiyasi bilan tayyorlanishi va bir-biriga bog'lanishi kerak.Buni qilmang: bosh sahifa http sahifasidagi havola hali ham https sahifasiga bog'langan. , bu Baiduspiderni skanerlashni davom ettira olmaydi—— Biz shunday vaziyatga duch keldikki, butun sayt uchun faqat bitta bosh sahifani qo'shishimiz mumkin.
4. Siz yangiliklar kabi shifrlashni talab qilmaydigan kontentni joylashtirish uchun subdomenlardan foydalanishingiz mumkin. Masalan, Alipay veb-saytida asosiy shifrlangan kontent HTTPS orqali joylashtiriladi, Baiduspider to'g'ridan-to'g'ri ko'rib chiqishi mumkin bo'lgan kontent esa subdomenlarda joylashtiriladi.
Quyidagi havoladagi Computer Science House testiga ko'ra, HTTP bilan ulanishni o'rnatish uchun 114 millisekund kerak bo'ladi; HTTPS bilan ulanishni o'rnatish uchun 436 millisekund va ssl qismi uchun 322 millisekund, shu jumladan tarmoq kechikishi va ortiqcha yuk ssl ning o'zini shifrlash va shifrini ochish (mijoz ma'lumotlariga ko'ra server Yangi asosiy kalitni yaratish kerakligini aniqlang; server asosiy kalitga javob beradi va mijozga asosiy kalit bilan autentifikatsiya qilingan xabarni qaytaradi; server mijozdan raqamli imzo va ochiq kalitni so'raydi).
XNUMX. HTTPS HTTPga qaraganda qancha resurslarni sarflaydi?
HTTPS aslida SSL/TLS ustiga qurilgan HTTP protokoli. Shuning uchun, HTTPS HTTPga nisbatan qancha ko'p server resurslaridan foydalanishini taqqoslash uchun Chen Weiliangning fikricha, bu asosan SSL/TLSning o'zi qancha server resurslarini iste'mol qilishiga bog'liq.
HTTP ulanishni o'rnatish uchun TCP uch tomonlama qo'l siqishidan foydalanadi va mijoz va server 3 ta paketni almashishi kerak;
TCP ning uchta paketiga qo'shimcha ravishda, HTTPS ssl qo'l siqish uchun zarur bo'lgan 9 ta paketni qo'shishi kerak, shuning uchun jami 12 ta paket mavjud.
SSL ulanishi o'rnatilgandan so'ng, keyingi shifrlash usuli protsessor yuklamasi pastroq bo'lgan 3DES kabi nosimmetrik shifrlash usuliga aylanadi. SSL ulanishini o'rnatish uchun ishlatiladigan assimetrik shifrlash usuli bilan solishtirganda, nosimmetrik shifrlashning protsessor yuklamasi ahamiyatsiz. Biroq, bu muammoga olib keladi: SSL sessiyasini tez-tez qayta tiklash server ishiga halokatli ta'sir ko'rsatishi mumkin. HTTPSni saqlab qolishni yoqish bitta ulanishning ishlash muammolarini yengillashtirishi mumkin bo'lsa-da, bir vaqtning o'zida ko'p sonli foydalanuvchilar bo'lgan katta veb-saytlar uchun yukni muvozanatlashga asoslangan maxsus SSL tugatish proksi-serveri juda muhimdir. Veb-xizmat SSL tugatish proksi-serveridan keyin joylashtiriladi. SSL tugatish proksi-serveri apparat asosida, masalan, F5 yoki Vikipediya tomonidan ishlatiladigan Nginx kabi dasturiy ta'minot asosida bo'lishi mumkin.
Xo'sh, HTTPSni qabul qilgandan so'ng qancha server resurslari ishlatiladi? 2010-yil yanvar oyida Gmail to'liq HTTPSga o'tdi. Front-end SSL ishlov berish mashinasining protsessor yuklamasi 1% dan oshmadi, har bir ulanish uchun xotira sarfi 20 KB dan kamni tashkil etdi va tarmoq trafigi 2% dan kamni tashkil etdi. Gmail taqsimlangan ishlov berish uchun N serverlardan foydalanayotganligi sababli, protsessor yuklamasi ma'lumotlari unchalik ahamiyatli emas. Har bir ulanish uchun xotira sarfi va tarmoq trafigi ma'lumotlari yanada mazmunli. Maqolada shuningdek, bitta yadro sekundiga taxminan 1500 ta qo'l siqishishni qayta ishlashi mumkinligi (1024-bitli RSA uchun) keltirilgan, bu juda mazmunli ko'rsatkich.
XNUMX. HTTPS ning afzalliklari
Aynan HTTPS juda xavfsiz bo'lgani uchun tajovuzkorlar boshlash uchun joy topa olmaydilar.Veb-ustalar nuqtai nazaridan HTTPSning afzalliklari quyidagilardan iborat:
1. SEO jihatlari
Google 2014-yil avgust oyida qidiruv tizimi algoritmini oʻzgartirib, “HTTPS bilan shifrlangan sayt qidiruv natijalarida ekvivalent HTTP saytidan koʻra yuqoriroq oʻrinni egallaydi” deb aytdi.
2. Xavfsizlik
HTTPS mutlaqo xavfsiz bo'lmasa-da, ildiz sertifikatlarini o'zlashtirgan tashkilotlar va shifrlash algoritmlarini o'zlashtirgan tashkilotlar ham o'rtadagi odam hujumlarini amalga oshirishi mumkin, ammo HTTPS hali ham hozirgi arxitekturada eng xavfsiz yechim bo'lib, quyidagi afzalliklarga ega:
(1) Ma'lumotlar to'g'ri mijoz va serverga yuborilishini ta'minlash uchun foydalanuvchilar va serverlarni autentifikatsiya qilish uchun HTTPS protokolidan foydalaning;
(2) HTTPS protokoli SSL+HTTP protokoli tomonidan tuzilgan tarmoq protokoli boʻlib, u shifrlangan uzatish va identifikatsiya autentifikatsiyasini amalga oshirishi mumkin. U http protokoliga qaraganda xavfsizroq boʻlib, u uzatish jarayonida maʼlumotlarning oʻgʻirlanishi va oʻzgartirilishining oldini oladi hamda ma'lumotlarning yaxlitligi.
(3) HTTPS joriy arxitektura boʻyicha eng xavfsiz yechim boʻlib, u mutlaqo xavfsiz boʻlmasa-da, “oʻrtadagi odam” hujumlari narxini sezilarli darajada oshiradi.
XNUMX. HTTPS ning kamchiliklari
HTTPS katta afzalliklarga ega bo'lsa-da, u hali ham ba'zi kamchiliklarga ega. Xususan, quyidagi ikkita nuqta mavjud:
1. SEO jihatlari
ACM ConEXT ma'lumotlariga ko'ra, HTTPS protokolidan foydalanish sahifani yuklash vaqtini qariyb 50% ga uzaytiradi va quvvat sarfini 10% dan 20% gacha oshiradi.Bundan tashqari, HTTPS protokoli keshga ham ta'sir qiladi, ma'lumotlar yukini va quvvat sarfini oshiradi. , va hatto mavjud xavfsizlik choralari ham ta'sir qiladi va shunga mos ravishda ta'sirlanadi.
Bundan tashqari, HTTPS protokolining shifrlash doirasi nisbatan cheklangan va u xakerlik hujumlarida, xizmat hujumlarini rad etishda va serverni o'g'irlashda deyarli rol o'ynamaydi.
Eng muhimi, SSL sertifikatlarining kredit zanjiri tizimi xavfsiz emas, ayniqsa ba'zi mamlakatlar CA ildiz sertifikatini boshqarishi mumkin bo'lsa, o'rtadagi odam hujumlari amalga oshirilishi mumkin.
2. Iqtisodiy jihatlar
(1) SSL sertifikatlari uchun pul kerak. Sertifikat qanchalik kuchli boʻlsa, narxi ham shunchalik yuqori boʻladi. Shaxsiy veb-saytlar bepul SSL sertifikatlaridan foydalanishi mumkin.
(2) SSL sertifikatlari odatda IP-ga bog'lanishi kerak va bir nechta domen nomlarini bir xil IP-ga bog'lab bo'lmaydi. IPv4 resurslari bu iste'molni qo'llab-quvvatlamaydi (SSL bu muammoni qisman hal qila oladigan kengaytmalarga ega, ammo bu muammoli va brauzerlarni talab qiladi, operatsion tizimni qo'llab-quvvatlash, Windows XP ushbu kengaytmani qo'llab-quvvatlamaydi, XP o'rnatilgan bazasini hisobga olgan holda, bu xususiyat deyarli foydasiz).
(3) HTTPS ulanishini keshlash HTTP kabi samarali emas va yuqori trafikli veb-saytlar kerak bo'lmasa, undan foydalanmaydi va trafik narxi juda yuqori.
(4) HTTPS ulanishi server tomonida resurs iste'moli ancha yuqori va bir oz ko'proq tashrif buyuruvchilari bo'lgan veb-saytlarni qo'llab-quvvatlash kattaroq xarajat talab qiladi. Agar barcha HTTPS ishlatilsa, VPS ning o'rtacha narxi hisoblash resurslarining aksariyati ishlamaydi degan taxminga asoslanadi. yuqoriga chiqadi.
(5) HTTPS protokolining qoʻl siqish bosqichi koʻp vaqt talab etadi va veb-saytning tegishli tezligiga salbiy taʼsir koʻrsatadi.Agar zarurat boʻlmasa, foydalanuvchi tajribasini qurbon qilish uchun hech qanday sabab yoʻq.
XNUMX. Veb-sayt HTTPS bilan shifrlanishi kerakmi?
Garchi Google va Baidu ikkalasi ham "HTTPSga boshqacha qarasalar ham", bu veb-ustalar veb-sayt protokolini HTTPS ga aylantirishi kerak degani emas!
Avvalo, Google haqida gapiraylik.Garchi Google “HTTPS shifrlash texnologiyasidan foydalanadigan veb-saytlar yaxshiroq reytingga ega bo‘lishi mumkin”, deb ta’kidlasa-da, bu “yashirin maqsad” harakati ekanligini inkor etib bo‘lmaydi.
Bir paytlar chet ellik tahlilchilar ushbu muammoga javoban shunday degan edilar: Google nima uchun bunday harakatni amalga oshirgan (algoritmni yangilash, qidiruv tizimi reytinglari uchun HTTPS shifrlash texnologiyasidan foydalanish kerakmi) sababi foydalanuvchining qidiruv tajribasi va Internetni yaxshilash uchun bo‘lmasligi mumkin. xavfsizlik muammosi shunchaki "Prizma darvozasi" janjalidagi "yo'qotish"ni tiklashdir.Bu "egoni qurbon qilish" bayrog'i ostidagi odatiy manfaatdor harakat, "Security Impact Ranking" bayrog'ini baland ko'tarib, "HTTPS" deb kuylash. hamma joyda" ” shiori va keyin veb-ustalar ko'pchiligiga HTTPS protokoli lageriga bajonidil qo'shilishga ruxsat bering.
Agar veb-saytingiz elektron tijorat / mikro-biznes platformasi, moliya, ijtimoiy tarmoqlar yoki boshqa sohalarga tegishli bo'lsa , HTTPS protokolidan foydalanish yaxshidir; agar u blog sayti, reklama veb-sayti, tasniflangan axborot veb-sayti yoki yangiliklar veb-sayti bo'lsa, siz bepul SSL sertifikatidan foydalanishingiz mumkin.
XNUMX. Webmaster HTTPS saytini qanday quradi?
HTTPS saytlarini qurish haqida gap ketganda, biz SSL protokolini eslatib o'tishimiz kerak. SSL Netscape tomonidan qabul qilingan birinchi tarmoq xavfsizligi protokoli. Bu Transmission Communication Protocol (TCP/IP) da amalga oshirilgan xavfsizlik protokoli. , SSL keng qo'llab-quvvatlaydi. har xil turdagi tarmoqlar, uchta asosiy xavfsizlik xizmatini taqdim etgan holda, ularning barchasi ochiq kalit texnologiyasidan foydalanadi.
HTTPS saytlarini qurish haqida gap ketganda, biz SSL protokolini eslatib o'tishimiz kerak. SSL Netscape tomonidan qabul qilingan birinchi tarmoq xavfsizligi protokoli. Bu Transmission Communication Protocol (TCP/IP) da amalga oshirilgan xavfsizlik protokoli. , SSL keng qo'llab-quvvatlaydi. har xil turdagi tarmoqlar, uchta asosiy xavfsizlik xizmatini taqdim etgan holda, ularning barchasi ochiq kalit texnologiyasidan foydalanadi.
1. SSL ning roli
(1) Ma'lumotlar to'g'ri mijoz va serverga yuborilishini ta'minlash uchun foydalanuvchilar va serverlarni autentifikatsiya qilish;
(2) Ma'lumotlarning o'rtasida o'g'irlanishining oldini olish uchun ma'lumotlarni shifrlash;
(3) Ma'lumotlarning yaxlitligini ta'minlash va uzatish jarayonida ma'lumotlar o'zgarmasligini ta'minlash.
SSL sertifikati SSL aloqasidagi har ikki tomonning identifikatorini tasdiqlovchi raqamli faylga ishora qiladi.U odatda server sertifikati va mijoz sertifikatiga boʻlinadi.Biz odatda aytadigan SSL sertifikati asosan server sertifikatiga tegishli.SSL sertifikati CA ishonchli raqamli sertifikat organi tomonidan chiqarilgan (VeriSign, GlobalSign, WoSign va boshqalar kabi), server identifikatori tekshirilgandan so'ng chiqarilgan, server autentifikatsiyasi va ma'lumotlarni uzatish shifrlash funksiyalari kengaytirilgan tekshirish (EV) SSL sertifikatiga bo'lingan, Tashkilotni tekshirish (OV) SSL sertifikati va domen nomini tekshirish turi (DV) SSL sertifikati.
2. SSL sertifikatiga ariza topshirishning 3 ta asosiy bosqichi
SSL sertifikatiga murojaat qilishning uchta asosiy bosqichi mavjud:
(1), CSR faylini yarating
CSR deb ataladigan narsa talabnoma beruvchi tomonidan ishlab chiqarilgan Sertifikat xavfsizligi so'rovi sertifikat so'rovi faylidir. Ishlab chiqarish jarayonida tizim ikkita kalitni ishlab chiqaradi, biri ochiq kalit, ya'ni CSR fayli, ikkinchisi esa shaxsiy kalit, serverda saqlanadi.
CSR fayllarini yaratish uchun ariza beruvchilar WEB SERVER hujjatlariga, umumiy APACHE va boshqalarga murojaat qilishlari mumkin, KEY+CSR2 fayllarini yaratish uchun OPENSSL buyruq qatoridan foydalanishlari mumkin, Tomcat, JBoss, Resin va boshqalar JKS va CSR fayllarini yaratish uchun KEYTOOL-dan foydalaning, IIS yaratadi. kutilayotgan so'rovlar va CSR fayli.
(2), CA sertifikati
KSSni CAga yuboring va CAda odatda ikkita autentifikatsiya usuli mavjud:
①.Domen nomini autentifikatsiya qilish: Odatda administratorning pochta qutisi autentifikatsiya qilingan.Autentifikatsiyaning bunday usuli tezdir, lekin berilgan sertifikatda kompaniya nomi yoʻq.
②.Korxona hujjatlarini sertifikatlash: Korxonaning biznes litsenziyasi taqdim etilishi kerak, bu odatda 3-5 ish kunini oladi.
Yuqoridagi ikkita usulni bir vaqtning o'zida autentifikatsiya qilishi kerak bo'lgan sertifikatlar ham mavjud, ular EV sertifikati deb ataladi.Ushbu sertifikat IE2 dan yuqori bo'lgan brauzerlarning manzil satrini yashil rangga aylantirishi mumkin, shuning uchun autentifikatsiya ham eng qattiq hisoblanadi.
(3), sertifikatni o'rnatish
Sertifikatni CA dan olganingizdan so'ng, siz sertifikatni serverga joylashtirishingiz mumkin.Odatda APACHE fayli to'g'ridan-to'g'ri KEY+CERni faylga ko'chiradi, so'ngra HTTPD.CONF faylini o'zgartiradi; TOMCAT va boshqalar uchun CER sertifikatini import qilish kerak. CA tomonidan JKS fayliga berilgan fayl. , uni serverga nusxalang va keyin SERVER.XML ni o'zgartiring; IIS kutilayotgan so'rovni qayta ishlashi va CER faylini import qilishi kerak.
XNUMX. Bepul SSL sertifikati tavsiyasi
SSL sertifikatlaridan foydalanish nafaqat axborot xavfsizligini oshiradi, balki foydalanuvchilarning veb-saytga bo'lgan ishonchini ham oshiradi. Biroq, ko'plab veb-sayt egalari veb-sayt yaratish xarajatlari tufayli ikkilanishadi. Bepul xizmatlar har doim onlayn bozordir; bepul xosting imkoniyatlari bo'lgani kabi, bepul SSL sertifikatlari ham mavjud. Avvalroq, Mozilla, Cisco, Akamai, IdenTrust, EFF va Michigan universiteti tadqiqotchilari ushbu yozdan boshlab veb-saytlarga bepul SSL sertifikatlari va sertifikatlarni boshqarish xizmatlarini taqdim etishni rejalashtirayotgani haqida xabar berilgan edi (eslatma: yanada rivojlangan va murakkabroq sertifikatlar to'lovni talab qiladi). Loyiha shuningdek, sertifikatlarni o'rnatishni soddalashtiradi va o'rnatish vaqtini atigi 20-30 soniyagacha qisqartiradi.
Ko'pincha katta va o'rta veb-saytlar murakkab sertifikatlarni talab qiladi va shaxsiy bloglar kabi kichik saytlar birinchi navbatda bepul SSL sertifikatlarini sinab ko'rishlari mumkin.
Quyida Chen Weiliangning blogida Cloudflare SSL va NameCheap kabi yana bir nechta bepul SSL sertifikatlari taqdim etiladi .
1. CloudFlare SSL
CloudFlare — CDN xizmatlarini taqdim etuvchi Amerika Qoʻshma Shtatlaridagi veb-sayt. Butun dunyoda oʻzining CDN server tugunlariga ega. Koʻpgina yirik kompaniyalar yoki mahalliy va xorijdagi veb-saytlar CloudFlare’ning CDN xizmatlaridan foydalanmoqda. Albatta, mahalliy veb-ustalar tomonidan eng koʻp foydalaniladi. bu CloudFlare bepul CDN, tezlashtirish Bu ham juda yaxshi. CloudFlare tomonidan taqdim etilgan bepul SSL sertifikati UniversalSSL, ya'ni universal SSL. Foydalanuvchilar SSL sertifikatidan sertifikat idorasidan sertifikat so'ramasdan va sozlamasdan foydalanishlari mumkin. CloudFlare SSL-ni taqdim etadi. barcha foydalanuvchilarga (jumladan, bepul foydalanuvchilar) shifrlash, veb-interfeysi Sertifikat 5 daqiqa ichida o'rnatiladi va avtomatik joylashtirish 24 soat ichida yakunlanadi va veb-sayt trafigini Elliptic Curve Digital Signature Algoritm (ECDSA) asosida TLS shifrlash xizmatini taqdim etadi.
2. NameCheap
NameCheap 2000-yilda tashkil etilgan ICANN tomonidan akkreditatsiya qilingan domen nomlarini roʻyxatga olish va veb-saytlarni joylashtirish boʻyicha yetakchi kompaniya boʻlib, kompaniya bepul DNS rezolyutsiyasi, URL manzilini yoʻnaltirish (asl URLni yashirishi mumkin, 301 yoʻnalishini qoʻllab-quvvatlash) va boshqa xizmatlarni taqdim etadi, bundan tashqari NameCheap ham Yillar davomida SSL sertifikati bepul xizmat ko'rsatish.
3. Keling, shifrlaymiz
Let's Encrypt - bu so'nggi paytlarda juda mashhur bo'lgan bepul SSL sertifikatlarini chiqarish loyihasi. Let's Encrypt - ISRG tomonidan taqdim etilgan bepul va bepul davlat farovonligi loyihasi bo'lib, u avtomatik ravishda sertifikatlar chiqaradi, lekin sertifikat faqat 90 kun davomida amal qiladi.Bu shaxsiy foydalanish yoki vaqtinchalik foydalanish uchun javob beradi va endi o'z-o'zidan imzolangan sertifikat brauzer tomonidan ishonmaydi degan so'rovga dosh berishga majbur emas.
Aslida, Chen Weiliangning blogi ham yaqinda Let's Encrypt’dan foydalanishni rejalashtirmoqda ^_^
Bepul Let's Encrypt SSL sertifikatiga ariza berish bo'yicha qo'llanma uchun ushbu maqolaga qarang: " Let's Encrypt sertifikatiga qanday ariza berish kerak ".
Umid qilamizki, Chen Weiliangning blogida ( https://www.chenweiliang.com/ ) joylashtirilgan "HTTP va HTTPS o'rtasidagi farqlar nimada? SSL shifrlash jarayonining batafsil izohi" maqolasi siz uchun foydali bo'ladi.
Ushbu maqola havolasini ulashing: https://www.chenweiliang.com/cwl-511.html