
فهرست مقاله
با توسعه سریع اینترنت، برخی افراد میخواهند بازاریابی و تبلیغ حسابهای کاربری عمومی در ویچت انجام دهند ، اما از ناکارآمدی بازاریابی آنلاین شکایت دارند. در واقع، بهترین راه برای متخصصان رسانههای جدید برای انجام بازاریابی آنلاین، هدایت ترافیک از طریق موتورهای جستجو است.
بنابراین، موتورهای جستجو امروزه یکی از محبوبترین روشهای بازاریابی آنلاین هستند.
علاوه بر این، موتورهای جستجوگر گوگل و بایدو به طور عمومی اعلام کرده اند که https در مکانیسم رتبه بندی موتورهای جستجو گنجانده شده است.
به طور خاص برای وبسایتهای تجارت الکترونیک ، توصیه میشود از پروتکل رمزگذاری HTTPS استفاده کنید، که نه تنها به بهبود رتبهبندی کمک میکند، بلکه تجربه امنیتی وبسایت کاربر را نیز افزایش میدهد.
پروتکل HTTP پروتکل انتقال ابرمتن برای انتقال اطلاعات بین مرورگر وب و سرور وب استفاده میشود. پروتکل HTTP محتوا را به صورت متن واضح ارسال میکند و هیچ شکلی از رمزگذاری داده را ارائه نمیدهد. اگر مهاجم ارتباط بین مرورگر وب و سرور را قطع کند. وب سرور بنابراین پروتکل HTTP برای انتقال برخی اطلاعات حساس مانند شماره کارت اعتباری، رمز عبور و سایر اطلاعات پرداخت مناسب نیست.
برای رفع این نقص پروتکل HTTP، باید از پروتکل دیگری استفاده شود: پروتکل انتقال ابرمتن لایه سوکت امن HTTPS. برای امنیت انتقال داده، HTTPS پروتکل SSL را به HTTP اضافه می کند و SSL برای احراز هویت به گواهی ها متکی است. سرور و ارتباط بین مرورگر و سرور را رمزگذاری کنید.
XNUMX. مفاهیم اولیه HTTP و HTTPS
HTTP: پرکاربردترین پروتکل شبکه در اینترنت است. این یک استاندارد درخواست و پاسخ سمت سرویس گیرنده و سمت سرور (TCP) است. برای انتقال ابرمتن از یک سرور WWW به یک مرورگر محلی استفاده می شود. سرور کارآمدتر، و در نتیجه انتقال شبکه کمتر است.
HTTPS: این یک کانال امن HTTP است.به طور خلاصه، این یک نسخه امن از HTTP است، یعنی اضافه کردن یک لایه SSL به HTTP. پایه امنیتی HTTPS SSL است، بنابراین محتوای دقیق رمزگذاری به SSL نیاز دارد.
عملکردهای اصلی پروتکل HTTPS را می توان به دو نوع تقسیم کرد: یکی ایجاد یک کانال امنیت اطلاعات برای اطمینان از امنیت انتقال داده ها و دیگری تأیید صحت وب سایت.
XNUMX. تفاوت بین HTTP و HTTPS چیست؟
داده های ارسال شده توسط پروتکل HTTP رمزگذاری نشده است، یعنی به صورت متن ساده. بنابراین، استفاده از پروتکل HTTP برای انتقال اطلاعات خصوصی بسیار ناامن است. به منظور اطمینان از اینکه این داده های خصوصی می توانند رمزگذاری و ارسال شوند، Netscape طراحی کرده است. پروتکل SSL (Secure Sockets Layer) برای HTTPS برای رمزگذاری داده های ارسال شده توسط پروتکل HTTP متولد شد.
به بیان ساده، پروتکل HTTPS یک پروتکل شبکه ای است که توسط پروتکل SSL+HTTP ساخته شده است که می تواند انتقال رمزگذاری شده و احراز هویت را انجام دهد و از پروتکل http ایمن تر است.
تفاوت های اصلی بین HTTPS و HTTP به شرح زیر است:
- 1. پروتکل https برای درخواست گواهی باید به ca برود. معمولاً گواهینامه های رایگان کمی وجود دارد، بنابراین هزینه مشخصی لازم است.
- 2. http یک پروتکل انتقال ابر متن است، اطلاعات به صورت متن ساده منتقل می شود و https یک پروتکل انتقال رمزگذاری شده امن ssl است.
- 3. http و https از روش های اتصال کاملا متفاوت استفاده می کنند و از پورت های مختلفی استفاده می کنند اولی 80 و دومی 443 است.
- 4. اتصال http بسیار ساده و بدون حالت است؛ پروتکل HTTPS یک پروتکل شبکه ای است که توسط پروتکل SSL+HTTP ساخته شده است که می تواند انتقال رمزگذاری شده و احراز هویت را انجام دهد که از پروتکل http ایمن تر است.
XNUMX. توضیح مفصل فرآیند رمزگذاری HTTPS و SSL
همه ما می دانیم که HTTPS می تواند اطلاعات را رمزگذاری کند تا از به دست آوردن اطلاعات حساس توسط اشخاص ثالث جلوگیری کند، بنابراین بسیاری از وب سایت های بانکی یا ایمیل ها و سایر خدمات با سطوح امنیتی بالا از پروتکل HTTPS استفاده می کنند.
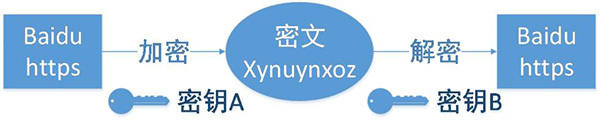
1. مشتری یک درخواست HTTPS را آغاز می کند
این حرفی برای گفتن نیست، یعنی کاربر URL https را در مرورگر وارد می کند و سپس به پورت 443 سرور متصل می شود.
2. پیکربندی سرور
سروری که از پروتکل HTTPS استفاده میکند باید مجموعهای از گواهیهای دیجیتال داشته باشد، که میتواند توسط خودتان ساخته یا برای سازمان اعمال شود. گواهی اعمال شده توسط یک شرکت مورد اعتماد انجام نمی شود. یک صفحه اعلان ظاهر می شود.
این گواهی در واقع یک جفت کلید عمومی و کلید خصوصی است، اگر کلید عمومی و کلید خصوصی را درک نمی کنید، می توانید آن را به عنوان یک کلید و یک قفل در نظر بگیرید، اما شما تنها فردی در جهان هستید که این را دارید. شما می توانید قفل را قفل کنید. به دیگران سر بزنید، دیگران می توانند از این قفل برای قفل کردن موارد مهم استفاده کنند و سپس آن را برای شما ارسال کنند، زیرا فقط شما این کلید را دارید، بنابراین فقط شما می توانید چیزهایی را که توسط این قفل قفل شده است ببینید.
3. گواهی را ارسال کنید
این گواهی در واقع کلید عمومی است، اما حاوی اطلاعات زیادی مانند مرجع گواهی، زمان انقضا و غیره است.
4. گواهی تجزیه مشتری
این قسمت از کار توسط TLS مشتری انجام می شود. ابتدا بررسی می کند که آیا کلید عمومی معتبر است، مانند مرجع صادر کننده، زمان انقضا و غیره. اگر استثنا پیدا شود، یک جعبه هشدار ظاهر می شود که نشان می دهد که گواهی مشکل دارد
اگر گواهی مشکلی نداشت، یک مقدار تصادفی ایجاد کنید، و سپس مقدار تصادفی را با گواهی رمزگذاری کنید، همانطور که در بالا ذکر شد، مقدار تصادفی را با یک قفل قفل کنید، به طوری که تا زمانی که کلید وجود نداشته باشد، نتوانید قفل شده را ببینید. ارزش محتوا
5. انتقال اطلاعات رمزگذاری شده
این قسمت مقدار تصادفی رمزگذاری شده با گواهی را ارسال می کند.هدف این است که به سرور اجازه دهیم این مقدار تصادفی را دریافت کند و سپس ارتباط بین مشتری و سرور از طریق این مقدار تصادفی رمزگذاری و رمزگشایی شود.
6. اطلاعات رمزگشایی بخش خدمات
سرور پس از رمزگشایی با کلید خصوصی، مقدار تصادفی (کلید خصوصی) ارسال شده توسط مشتری را به دست می آورد و سپس محتوا را به صورت متقارن از طریق مقدار رمزگذاری می کند، به این ترتیب، تا زمانی که کلید خصوصی شناخته نشده باشد، نمی توان محتوا را به دست آورد. و هم کلاینت و هم سرور کلید خصوصی را می شناسند، بنابراین تا زمانی که الگوریتم رمزگذاری به اندازه کافی قوی باشد و کلید خصوصی به اندازه کافی پیچیده باشد، داده ها به اندازه کافی ایمن هستند.
7. انتقال اطلاعات رمزگذاری شده
این بخش از اطلاعات، اطلاعاتی است که توسط کلید خصوصی بخش خدمات رمزگذاری شده است و می تواند در سمت مشتری بازیابی شود.
8. اطلاعات رمزگشایی مشتری
مشتری اطلاعات ارسال شده توسط بخش خدمات را با کلید خصوصی تولید شده قبلی رمزگشایی می کند و بنابراین محتوای رمزگشایی شده را به دست می آورد.
چهارم، نگرش موتورهای جستجو به HTTPS
بایدو یک سرویس جستجوی رمزگذاری شده HTTPS تمامسایت را راهاندازی کرد تا مشکل «شخص ثالث» و ربودن حریم خصوصی کاربران را حل کند. در واقع، از اوایل ماه مه 2010، Google شروع به ارائه یک سرویس جستجوی رمزگذاریشده HTTPS کرد که صفحات وب HTTPS را خزیده بود. بایدو در سپتامبر 5 در اعلامیهای اعلام کرد که «بایدو بهطور فعال صفحات وب HTTPS را نمیخزد»، در حالی که Google در بهروزرسانی الگوریتم اعلام کرد که «در شرایط یکسان، سایتهایی که از فناوری رمزگذاری HTTPS استفاده میکنند، رتبهبندی جستجوی بهتری خواهند داشت. مزیت».
بنابراین، در این شرایط، آیا صاحبان وبسایت باید پروتکل «خطرناک» HTTPS را بپذیرند؟ و تأثیر HTTPS بر سئوی موتور جستجو چیست؟
1. نگرش گوگل
نگرش Google نسبت به گنجاندن سایتهای HTTPS هیچ تفاوتی با سایتهای HTTP ندارد و حتی «استفاده از رمزگذاری امن» (HTTPS) را بهعنوان عامل مرجع در الگوریتم رتبهبندی جستجو در نظر میگیرد. وبسایتهایی که از فناوری رمزگذاری HTTPS استفاده میکنند میتوانند نتایج بهتری بگیرند. فرصت های نمایش بیشتری وجود دارد و رتبه بندی نیز از سایت های HTTP سایت های مشابه سودمندتر است.
و گوگل به صراحت اعلام کرده است که "امیدوار است همه وب مسترها بتوانند از پروتکل HTTPS به جای HTTP استفاده کنند"، که نشان دهنده عزم خود برای دستیابی به هدف "HTTPS در همه جا" است.
2. نگرش بایدو
در گذشته، فناوری Baidu نسبتاً عقب مانده بود و می گفت که "به طور فعال صفحات https را نمی خزند"، اما همچنین "نگران بود" "بسیاری از صفحات https را نمی توان گنجاند." تا اینکه در 2014 سپتامبر 9، بایدو بحثی را در مورد «چگونه سایتهای https بسازیم.» مقالهای در مورد موضوع «دوستانه برای بایدو» منتشر شد که چهار پیشنهاد و اقدام خاص برای «بهبود دوستی بایدو سایتهای https» ارائه میدهد:
1. نسخههای http را برای صفحات https که باید توسط موتور جستجوی Baidu نمایهسازی شوند، در دسترس قرار دهید.
۲. بازدیدکننده توسط user-agent خود شناسایی میشود و Baidu duspider به یک صفحه HTTP هدایت میشود. وقتی یک کاربر معمولی از طریق موتور جستجوی Baidu به این صفحه دسترسی پیدا میکند، از طریق یک ریدایرکت ۳۰۱ به صفحه HTTPS مربوطه هدایت میشود. همانطور که در تصویر نشان داده شده است، تصویر بالا نسخه HTTP ایندکس شده توسط Baidu را نشان میدهد و تصویر پایین نسخه HTTPS را نشان میدهد که پس از کلیک، کاربر را به طور خودکار هدایت میکند.
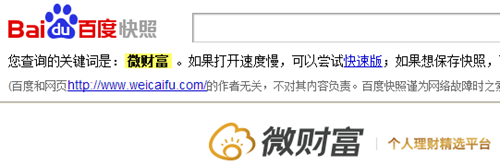
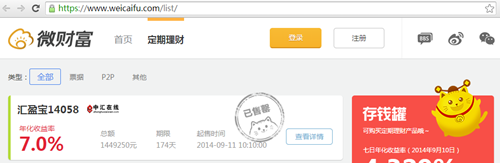
3. نسخه http فقط برای صفحه اصلی ساخته نشده است، سایر صفحات مهم نیز باید با نسخه های http ساخته شوند و به یکدیگر پیوند داده شوند. که باعث میشود Baiduspider نتواند به خزیدن ادامه دهد—— ما با چنین وضعیتی مواجه شدهایم که فقط میتوانیم یک صفحه اصلی برای کل سایت قرار دهیم.
۴. میتوانید از زیردامنهها برای میزبانی محتوایی که نیازی به رمزگذاری ندارد، مانند اخبار، استفاده کنید. برای مثال، در وبسایت Alipay، محتوای رمزگذاریشده اصلی روی HTTPS میزبانی میشود، در حالی که محتوایی که Baiduspider میتواند مستقیماً آن را بررسی کند، روی زیردامنهها میزبانی میشود.
با توجه به تست خانه علوم کامپیوتر در لینک زیر، برای برقراری ارتباط با HTTP 114 میلی ثانیه، برای برقراری ارتباط با HTTPS 436 میلی ثانیه و برای قسمت ssl 322 میلی ثانیه طول می کشد که شامل تاخیر شبکه و سربار است. رمزگذاری و رمزگشایی خود ssl (سرور با توجه به اطلاعات مشتری تعیین کنید که آیا یک کلید اصلی جدید باید تولید شود یا خیر؛ سرور به کلید اصلی پاسخ می دهد و یک پیام تأیید شده با کلید اصلی را به مشتری برمی گرداند؛ سرور؛ سرور از مشتری برای امضای دیجیتال و کلید عمومی درخواست می کند).
XNUMX. HTTPS چقدر از HTTP منابع مصرف می کند؟
HTTPS در واقع یک پروتکل HTTP است که بر پایه SSL/TLS ساخته شده است. بنابراین، برای مقایسه اینکه HTTPS در مقایسه با HTTP چقدر از منابع سرور بیشتری استفاده میکند، چن ویلینگ معتقد است که این موضوع عمدتاً به میزان مصرف منابع سرور توسط خود SSL/TLS بستگی دارد.
HTTP از دست دادن سه طرفه TCP برای ایجاد یک اتصال استفاده می کند و کلاینت و سرور نیاز به تبادل 3 بسته دارند.
علاوه بر سه بسته TCP، HTTPS همچنین باید 9 بسته مورد نیاز برای دست دادن ssl را اضافه کند، بنابراین در مجموع 12 بسته وجود دارد.
پس از برقراری اتصال SSL، روش رمزگذاری بعدی به یک روش رمزگذاری متقارن مانند 3DES تبدیل میشود که بار CPU کمتری دارد. در مقایسه با روش رمزگذاری نامتقارن مورد استفاده برای برقراری اتصال SSL، بار CPU رمزگذاری متقارن ناچیز است. با این حال، این منجر به یک مشکل میشود: بازسازی مکرر جلسه SSL میتواند تأثیر مخربی بر عملکرد سرور داشته باشد. اگرچه فعال کردن HTTPS keepalive میتواند مشکلات عملکرد یک اتصال واحد را کاهش دهد، اما برای وبسایتهای بزرگ با تعداد زیادی کاربر همزمان، یک پروکسی اختصاصی خاتمه SSL مبتنی بر تعادل بار ضروری است. سرویس وب پس از پروکسی خاتمه SSL قرار میگیرد. پروکسی خاتمه SSL میتواند مبتنی بر سختافزار باشد، مانند F5، یا مبتنی بر نرمافزار باشد، مانند Nginx که توسط ویکیپدیا استفاده میشود.
بنابراین پس از اتخاذ HTTPS، چه مقدار منابع سرور بیشتر استفاده خواهد شد؟ در ژانویه ۲۰۱۰ ، جیمیل به HTTPS کامل روی آورد. بار پردازنده دستگاه پردازش SSL جلویی بیش از ۱٪ افزایش نیافت، مصرف حافظه به ازای هر اتصال کمتر از ۲۰ کیلوبایت بود و ترافیک شبکه کمتر از ۲٪ افزایش یافت. از آنجایی که جیمیل احتمالاً از N سرور برای پردازش توزیعشده استفاده میکند، دادههای بار پردازنده چندان معنادار نیستند. مصرف حافظه به ازای هر اتصال و دادههای ترافیک شبکه معنادارتر هستند. در این مقاله همچنین ذکر شده است که یک هسته واحد میتواند تقریباً ۱۵۰۰ handshake در ثانیه (برای RSA 1024 بیتی) را پردازش کند، که رقم بسیار معناداری است.
XNUMX. مزایای HTTPS
دقیقاً به این دلیل است که HTTPS بسیار امن است که مهاجمان نمی توانند جایی برای شروع پیدا کنند. از دیدگاه وب مسترها، مزایای HTTPS به شرح زیر است:
1. جنبه های سئو
گوگل در آگوست 2014 الگوریتم موتور جستجوی خود را تنظیم کرد و گفت که "سایتی که با HTTPS رمزگذاری شده است نسبت به سایت HTTP معادل در نتایج جستجو رتبه بالاتری خواهد داشت".
2. امنیت
اگرچه HTTPS کاملاً ایمن نیست، سازمانهایی که بر گواهیهای ریشه تسلط دارند و سازمانهایی که بر الگوریتمهای رمزنگاری تسلط دارند نیز میتوانند حملات Man-in-the-Middle را انجام دهند، اما HTTPS همچنان امنترین راهحل تحت معماری فعلی است، با مزایای زیر:
(1) از پروتکل HTTPS برای احراز هویت کاربران و سرورها استفاده کنید تا اطمینان حاصل کنید که داده ها به مشتری و سرور صحیح ارسال می شوند.
(2) پروتکل HTTPS یک پروتکل شبکه ای است که توسط پروتکل SSL+HTTP ساخته شده است که می تواند انتقال رمزگذاری شده و احراز هویت را انجام دهد. این پروتکل امن تر از پروتکل http است که می تواند از دزدیده شدن و تغییر داده ها در طول فرآیند انتقال جلوگیری کند و اطمینان حاصل کند که یکپارچگی داده ها
(3) HTTPS ایمن ترین راه حل تحت معماری فعلی است، اگرچه کاملاً ایمن نیست، اما هزینه حملات انسان در وسط را تا حد زیادی افزایش می دهد.
XNUMX. معایب HTTPS
اگرچه HTTPS مزایای زیادی دارد، اما هنوز دارای کاستی هایی است.به طور خاص، دو نکته زیر وجود دارد:
1. جنبه های سئو
با توجه به داده های ACM ConNEXT، استفاده از پروتکل HTTPS زمان بارگذاری صفحه را نزدیک به 50 درصد افزایش می دهد و مصرف برق را بین 10 درصد تا 20 درصد افزایش می دهد، علاوه بر این، پروتکل HTTPS روی حافظه نهان، افزایش سربار داده و مصرف انرژی نیز تأثیر می گذارد. ، و حتی اقدامات امنیتی موجود نیز تحت تأثیر قرار خواهند گرفت و بنابراین تحت تأثیر قرار خواهند گرفت.
علاوه بر این، دامنه رمزگذاری پروتکل HTTPS نسبتا محدود است و به سختی نقشی در حملات هکرها، حملات انکار سرویس و ربودن سرور ایفا می کند.
مهمتر از همه، سیستم زنجیره اعتباری گواهینامه های SSL ایمن نیست، به خصوص زمانی که برخی از کشورها می توانند گواهی ریشه CA را کنترل کنند، حملات man-in-the-middle امکان پذیر است.
2. جنبه های اقتصادی
(1) گواهینامه های SSL به پول نیاز دارند.
(2) گواهیهای SSL معمولاً باید به IP متصل شوند و نامهای دامنه متعدد را نمیتوان به یک IP متصل کرد. منابع IPv4 نمیتوانند این مصرف را پشتیبانی کنند (SSL دارای برنامههای افزودنی است که میتواند تا حدی این مشکل را حل کند، اما مشکلساز است و به مرورگرها نیاز دارد. عملیات پشتیبانی از سیستم، ویندوز XP از این افزونه پشتیبانی نمی کند، با توجه به پایه نصب شده XP، این ویژگی تقریباً بی فایده است).
(3) حافظه پنهان اتصال HTTPS به اندازه HTTP کارآمد نیست و وبسایتهای پربازدید از آن استفاده نمیکنند مگر اینکه لازم باشد و هزینه ترافیک بسیار بالاست.
(4) اتصال HTTPS منابع زیادی را از سمت سرور می گیرد و پشتیبانی از وب سایت هایی با بازدیدکنندگان کمی بیشتر مستلزم هزینه بالاتری است. اگر از تمام HTTPS استفاده شود، میانگین هزینه VPS بر اساس این فرض است که بیشتر منابع محاسباتی بیکار بالا خواهد رفت
(5) مرحله دست دادن پروتکل HTTPS وقت گیر است و تأثیر منفی بر سرعت متناظر وب سایت دارد، در صورت عدم لزوم، دلیلی برای قربانی کردن تجربه کاربر وجود ندارد.
XNUMX. آیا وب سایت باید با HTTPS رمزگذاری شود؟
اگرچه گوگل و بایدو هر دو به HTTPS متفاوت نگاه می کنند، اما این بدان معنا نیست که مدیران وب سایت باید پروتکل وب سایت را به HTTPS تبدیل کنند!
اول از همه، اجازه دهید در مورد گوگل صحبت کنیم، اگرچه گوگل مدام تاکید می کند که "وب سایت هایی که از فناوری رمزگذاری HTTPS استفاده می کنند می توانند رتبه های بهتری کسب کنند، اما نمی توان رد کرد که این یک حرکت "نیت پنهان" است.
تحلیلگران خارجی زمانی در پاسخ به این موضوع گفتند: دلیل انجام این حرکت گوگل (به روز رسانی الگوریتم، استفاده از فناوری رمزگذاری HTTPS به عنوان عامل مرجع برای رتبه بندی موتورهای جستجو) ممکن است بهبود تجربه جستجو و اینترنت کاربر نباشد. مسئله امنیتی فقط برای بازیابی "زیان" در رسوایی "پریسم گیت" است. این یک حرکت معمولی منفعت طلبانه است که تحت عنوان "فدای نفس"، بالا نگه داشتن بنر "رتبه بندی تاثیر امنیتی" و شعار "HTTPS" است. شعار همه جا" "، و سپس بدون زحمت به اکثر وب مسترها اجازه دهید با کمال میل به اردوگاه پروتکل HTTPS بپیوندند.
اگر وبسایت شما مربوط به پلتفرم تجارت الکترونیک / خردهکسبوکار ، امور مالی، شبکههای اجتماعی یا سایر زمینهها است، بهتر است از پروتکل HTTPS استفاده کنید؛ اگر یک سایت وبلاگ، وبسایت تبلیغاتی، وبسایت اطلاعات طبقهبندیشده یا وبسایت خبری است، میتوانید از گواهی SSL رایگان استفاده کنید.
XNUMX. چگونه یک وب مستر یک سایت HTTPS ایجاد می کند؟
هنگامی که صحبت از ساخت سایت های HTTPS می شود، باید به پروتکل SSL اشاره کنیم. SSL اولین پروتکل امنیتی شبکه است که توسط Netscape پذیرفته شده است. این یک پروتکل امنیتی است که بر روی پروتکل ارتباط انتقال (TCP/IP) پیاده سازی شده است. SSL به طور گسترده از آن پشتیبانی می کند. انواع مختلف شبکه ها، ضمن ارائه سه سرویس امنیتی اساسی، همگی از فناوری کلید عمومی استفاده می کنند.
هنگامی که صحبت از ساخت سایت های HTTPS می شود، باید به پروتکل SSL اشاره کنیم. SSL اولین پروتکل امنیتی شبکه است که توسط Netscape پذیرفته شده است. این یک پروتکل امنیتی است که بر روی پروتکل ارتباط انتقال (TCP/IP) پیاده سازی شده است. SSL به طور گسترده از آن پشتیبانی می کند. انواع مختلف شبکه ها، ضمن ارائه سه سرویس امنیتی اساسی، همگی از فناوری کلید عمومی استفاده می کنند.
1. نقش SSL
(1) احراز هویت کاربران و سرورها برای اطمینان از ارسال داده ها به مشتری و سرور صحیح؛
(2) رمزگذاری داده ها برای جلوگیری از سرقت داده ها در میانه راه.
(3) یکپارچگی داده ها را حفظ کنید و اطمینان حاصل کنید که داده ها در طول فرآیند انتقال تغییر نمی کنند.
گواهی SSL به فایل دیجیتالی اشاره دارد که هویت هر دو طرف در ارتباط SSL را تأیید می کند. به طور کلی به گواهی سرور و گواهی مشتری تقسیم می شود. گواهی SSL که معمولاً می گوییم عمدتاً به گواهی سرور اشاره دارد. گواهی SSL صادر شده توسط یک مرجع گواهی دیجیتال معتبر CA. (مانند VeriSign، GlobalSign، WoSign، و غیره)، صادر شده پس از تأیید هویت سرور، با احراز هویت سرور و توابع رمزگذاری انتقال داده، تقسیم شده به گواهی SSL اعتبار سنجی توسعه یافته (EV)، گواهینامه SSL تأیید اعتبار سازمان (OV) و گواهینامه SSL نوع تأیید نام دامنه (DV).
2. 3 مرحله اصلی برای درخواست گواهی SSL
سه مرحله اصلی برای درخواست گواهی SSL وجود دارد:
(1)، یک فایل CSR بسازید
به اصطلاح CSR فایل درخواست گواهینامه درخواست ایمن گواهی است که توسط متقاضی تولید می شود و در طی فرآیند تولید سیستم دو کلید تولید می کند یکی کلید عمومی که فایل CSR است و دیگری کلید خصوصی است. که روی سرور ذخیره می شود.
برای ساخت فایلهای CSR، متقاضیان میتوانند به اسناد WEB SERVER، APACHE عمومی و غیره مراجعه کنند، از خط فرمان OPENSSL برای تولید فایلهای KEY+CSR2، Tomcat، JBoss، Resin و ... برای تولید فایلهای JKS و CSR استفاده کنند، IIS ایجاد میکند. یک درخواست در حال انتظار و یک فایل CSR.
(2)، گواهینامه CA
CSR را به CA ارسال کنید، و CA به طور کلی دارای دو روش احراز هویت است:
① احراز هویت نام دامنه: عموماً صندوق پستی مدیر احراز هویت می شود. این روش احراز هویت سریع است، اما گواهی صادر شده حاوی نام شرکت نیست.
② گواهینامه سند سازمانی: مجوز کسب و کار شرکت باید ارائه شود که معمولاً 3-5 روز کاری طول می کشد.
همچنین گواهی هایی وجود دارند که نیاز به احراز هویت همزمان دو روش فوق دارند که به آن گواهی EV می گویند.این گواهینامه می تواند باعث سبز شدن نوار آدرس مرورگرهای بالای IE2 شود، بنابراین احراز هویت نیز سختگیرانه ترین است.
(3)، نصب گواهی
پس از دریافت گواهی از CA، می توانید گواهی را بر روی سرور مستقر کنید. به طور کلی، فایل APACHE مستقیماً KEY+CER را در فایل کپی می کند و سپس فایل HTTPD.CONF را تغییر می دهد؛ TOMCAT و غیره نیاز به وارد کردن گواهینامه CER دارند. فایل صادر شده توسط CA در فایل JKS، آن را در سرور کپی کنید و سپس SERVER.XML را تغییر دهید؛ IIS باید درخواست در حال انتظار را پردازش کند و فایل CER را وارد کند.
XNUMX. توصیه گواهی رایگان SSL
استفاده از گواهینامههای SSL نه تنها امنیت اطلاعات را افزایش میدهد، بلکه اعتماد کاربران به وبسایت را نیز افزایش میدهد. با این حال، بسیاری از صاحبان وبسایت به دلیل هزینههای ساخت وبسایت ، در این مورد تردید دارند . خدمات رایگان همیشه یک بازار آنلاین بیزمان هستند؛ همانطور که گزینههای میزبانی رایگان وجود دارد، گواهینامههای SSL رایگان نیز وجود دارد. پیش از این، گزارش شده بود که محققانی از Mozilla، Cisco، Akamai، IdenTrust، EFF و دانشگاه میشیگان پروژه Let's Encrypt CA را راهاندازی خواهند کرد و قصد دارند از تابستان امسال گواهینامههای SSL رایگان و خدمات مدیریت گواهینامه را در اختیار وبسایتها قرار دهند (توجه: گواهینامههای پیشرفتهتر و پیچیدهتر نیاز به پرداخت هزینه دارند). این پروژه همچنین نصب گواهینامه را ساده میکند و زمان نصب را تنها به 20 تا 30 ثانیه کاهش میدهد.
اغلب وبسایتهای بزرگ و متوسط هستند که به گواهیهای پیچیده نیاز دارند و سایتهای کوچک مانند وبلاگهای شخصی میتوانند ابتدا گواهیهای SSL رایگان را امتحان کنند.
در ادامه، وبلاگ چن ویلیانگ چندین گواهی SSL رایگان دیگر، مانند Cloudflare SSL و NameCheap را معرفی خواهد کرد.
1. CloudFlare SSL
CloudFlare یک وب سایت در ایالات متحده است که خدمات CDN را ارائه می دهد. گره های سرور CDN خود را در سراسر جهان دارد. بسیاری از شرکت ها یا وب سایت های بزرگ در داخل و خارج از کشور از خدمات CDN CloudFlare استفاده می کنند. البته متداول ترین آنها توسط وب مسترهای داخلی استفاده می شود. CDN رایگان CloudFlare است، سرعت آن نیز بسیار خوب است. گواهی SSL رایگان ارائه شده توسط CloudFlare UniversalSSL است، یعنی SSL جهانی. کاربران می توانند بدون درخواست و پیکربندی گواهی از مرجع گواهی از گواهی SSL استفاده کنند. CloudFlare SSL ارائه می دهد. رمزگذاری برای همه کاربران (از جمله کاربران رایگان)، رابط وب گواهی در عرض 5 دقیقه تنظیم می شود، و استقرار خودکار در عرض 24 ساعت تکمیل می شود و سرویس رمزگذاری TLS بر اساس الگوریتم امضای دیجیتال منحنی بیضوی (ECDSA) را برای ترافیک وب سایت ارائه می دهد.
2. NameCheap
NameCheap یک شرکت ثبت نام دامنه و میزبانی وب سایت معتبر معتبر ICANN است که در سال 2000 تأسیس شد، این شرکت وضوح DNS رایگان، ارسال URL (می تواند URL اصلی را مخفی کند، از تغییر مسیر 301 پشتیبانی می کند) و سایر خدمات را ارائه می دهد، علاوه بر این، NameCheap همچنین ارائه می دهد. سالها خدمات رایگان گواهی SSL.
3. بیایید رمزگذاری کنیم
Let's Encrypt اخیراً یک پروژه محبوب رایگان صدور گواهینامه SSL است. Let's Encrypt یک پروژه رفاه عمومی رایگان و رایگان است که توسط ISRG ارائه شده است که به طور خودکار گواهی صادر می کند، اما این گواهی فقط برای 90 روز اعتبار دارد.این برای استفاده شخصی یا استفاده موقت مناسب است و دیگر نیازی به تحمل این درخواست نیست که گواهینامه خودامضا مورد اعتماد مرورگر نیست.
راستش را بخواهید، وبلاگ چن ویلینگ هم اخیراً قصد دارد از Let's Encrypt استفاده کند ^_^
برای آموزش درخواست گواهینامه SSL رایگان Let’s Encrypt، لطفاً به این مقاله مراجعه کنید: « نحوه درخواست گواهینامه Let’s Encrypt ».
امیدوارم مقاله «تفاوتهای بین HTTP و HTTPS چیست؟ توضیح مفصلی از فرآیند رمزگذاری SSL» که در وبلاگ چن ویلیانگ ( https://www.chenweiliang.com/ ) به اشتراک گذاشته شده است، برای شما مفید باشد.
لینک این مقاله را به اشتراک بگذارید: https://www.chenweiliang.com/cwl-511.html