
Artikel Directory
Med internettets hurtige udvikling ønsker nogle mennesker at lave WeChat-markedsføring og offentlig markedsføring , men klager over, at online markedsføring er ineffektiv. Faktisk er den bedste måde for nye mediefolk at lave online markedsføring på at drive trafik via søgemaskiner.
Derfor er søgemaskiner en af de mest populære online markedsføringsmetoder i dag.
Desuden har søgemaskinerne Google og Baidu offentligt udtalt, at https er inkluderet i søgemaskinens rangeringsmekanisme.
Især for e- handelswebsteder anbefales det at bruge HTTPS-krypteringsprotokollen, som ikke kun hjælper med at forbedre placeringer, men også forbedrer brugerens sikkerhedsoplevelse på webstedet.
Hypertext Transfer Protocol HTTP-protokol bruges til at overføre information mellem webbrowser og webserver HTTP-protokol sender indhold i klartekst og giver ikke nogen form for datakryptering Hvis en angriber opsnapper forbindelsen mellem webbrowser og webserver. protokollen er ikke egnet til at overføre nogle følsomme oplysninger, såsom kreditkortnummer, adgangskode og andre betalingsoplysninger.
For at løse denne defekt i HTTP-protokollen skal der bruges en anden protokol: den sikre socket-lags hypertekstoverførselsprotokol HTTPS. Af hensyn til datatransmissionens sikkerhed tilføjer HTTPS SSL-protokollen til HTTP, og SSL er afhængig af certifikater for at verificere server. , og krypter kommunikationen mellem browseren og serveren.
XNUMX. Grundlæggende begreber for HTTP og HTTPS
HTTP: Det er den mest udbredte netværksprotokol på internettet. Det er en klient-side og server-side request and response standard (TCP). Den bruges til at overføre hypertekst fra en WWW server til en lokal browser. Serveren er mere effektivt, hvilket resulterer i færre netværksoverførsler.
HTTPS: Det er en sikker HTTP-kanal. Kort sagt er det en sikker version af HTTP, det vil sige tilføjelse af et SSL-lag til HTTP. Sikkerhedsgrundlaget for HTTPS er SSL, så det detaljerede indhold af kryptering kræver SSL.
HTTPS-protokollens hovedfunktioner kan opdeles i to typer: Den ene er at etablere en informationssikkerhedskanal for at sikre datatransmissionens sikkerhed; den anden er at bekræfte webstedets ægthed.
XNUMX. Hvad er forskellen mellem HTTP og HTTPS?
De data, der transmitteres af HTTP-protokollen, er ukrypteret, det vil sige i klartekst. Derfor er det meget usikkert at bruge HTTP-protokollen til at overføre private oplysninger. For at sikre, at disse private data kan krypteres og transmitteres, har Netscape designet SSL'en (Secure Sockets Layer) protokol til HTTPS blev født for at kryptere de data, der transmitteres af HTTP-protokollen.
Kort sagt er HTTPS-protokollen en netværksprotokol konstrueret af SSL+HTTP-protokollen, der kan udføre krypteret transmission og identitetsgodkendelse, og er mere sikker end http-protokollen.
De vigtigste forskelle mellem HTTPS og HTTP er som følger:
- 1. https-protokollen skal gå til ca for at ansøge om et certifikat. Generelt er der få gratis certifikater, så der kræves et vist gebyr.
- 2. http er en hypertekstoverførselsprotokol, information transmitteres i klartekst, og https er en sikker ssl-krypteret overførselsprotokol.
- 3. http og https bruger helt forskellige tilslutningsmetoder og bruger forskellige porte. Førstnævnte er 80 og sidstnævnte er 443.
- 4. Forbindelsen af http er meget enkel og statsløs, HTTPS-protokollen er en netværksprotokol konstrueret af SSL+HTTP-protokollen, der kan udføre krypteret transmission og identitetsgodkendelse, hvilket er sikrere end http-protokollen.
XNUMX. Detaljeret forklaring af HTTPS- og SSL-krypteringsprocessen
Vi ved alle, at HTTPS kan kryptere information for at forhindre, at følsomme oplysninger indhentes af tredjeparter, så mange bankwebsteder eller e-mails og andre tjenester med høje sikkerhedsniveauer vil bruge HTTPS-protokollen.
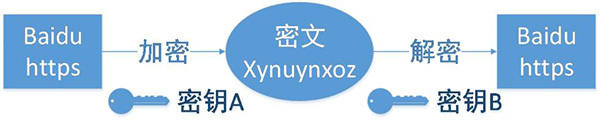
1. Klienten starter en HTTPS-anmodning
Dette er ikke noget at sige, det vil sige, at brugeren indtaster en https URL i browseren og derefter forbinder til 443-porten på serveren.
2. Serverkonfiguration
Serveren, der anvender HTTPS-protokollen, skal have et sæt digitale certifikater, som kan laves af dig selv eller påføres organisationen.Forskellen er, at certifikatet udstedt af dig selv skal verificeres af klienten, før det kan fortsætte med at få adgang, mens certifikatet anvendt af en betroet virksomhed gør det ikke. En promptside vil dukke op.
Dette certifikat er faktisk et par offentlige nøgler og private nøgler. Hvis du ikke forstår den offentlige nøgle og den private nøgle, kan du tænke på det som en nøgle og en lås, men du er den eneste person i verden, der har denne nøgle. Du kan låse låsen. Gå til andre, andre kan bruge denne lås til at låse vigtige ting, og derefter sende den til dig, fordi kun du har denne nøgle, så kun du kan se de ting, der er låst af denne lås.
3. Send certifikatet
Dette certifikat er faktisk den offentlige nøgle, men indeholder en masse information, såsom certifikatmyndigheden, udløbstid og så videre.
4. Klientparsingcertifikat
Denne del af arbejdet udføres af klientens TLS. Først vil den verificere, om den offentlige nøgle er gyldig, såsom den udstedende myndighed, udløbstidspunkt osv. Hvis der findes en undtagelse, vil en advarselsboks poppe op, der angiver, at der er et problem med certifikatet.
Hvis der ikke er noget problem med certifikatet, så generer en tilfældig værdi, og krypter derefter den tilfældige værdi med certifikatet, som nævnt ovenfor, lås den tilfældige værdi med en lås, så medmindre der er en nøgle, kan du ikke se den låste værdi indhold.
5. Transmission af krypteret information
Denne del transmitterer den tilfældige værdi krypteret med certifikatet Formålet er at lade serveren få denne tilfældige værdi, og så kan kommunikationen mellem klienten og serveren krypteres og dekrypteres gennem denne tilfældige værdi.
6. Service segment dekryptering information
Efter at serveren dekrypterer med den private nøgle, får den den tilfældige værdi (private nøgle) sendt af klienten, og krypterer derefter indholdet symmetrisk gennem værdien. På denne måde, medmindre den private nøgle er kendt, kan indholdet ikke opnås, og både klienten og serveren kender den private nøgle, så så længe krypteringsalgoritmen er stærk nok, og den private nøgle er kompleks nok, er dataene sikre nok.
7. Transmission af krypteret information
Denne del af informationen er informationen krypteret af servicesegmentets private nøgle og kan gendannes på klientsiden.
8. Klientdekrypteringsoplysninger
Klienten dekrypterer informationen sendt af servicesegmentet med den tidligere genererede private nøgle, og får dermed det dekrypterede indhold.Selv om tredjeparten overvåger dataene under hele processen, er den hjælpeløs.
For det fjerde søgemaskinernes holdning til HTTPS
Baidu lancerede en fuld-site HTTPS-krypteret søgetjeneste for at løse "tredjeparts" sniffing og kapring af brugernes privatliv. Faktisk begyndte Google allerede i maj 2010 at levere en HTTPS-krypteret søgetjeneste, der crawler HTTPS-websider. På problem, udtalte Baidu i en meddelelse i september 5, at "Baidu vil ikke aktivt crawle HTTPS-websider", mens Google udtalte i algoritmeopdateringen, at "under de samme betingelser vil websteder, der bruger HTTPS-krypteringsteknologi, have bedre søgerangeringer. Fordel".
Så bør hjemmesideejere i dette miljø anvende den "risikable" HTTPS-protokol? Og hvad er virkningen af HTTPS på søgemaskinernes SEO ?
1. Googles holdning
Googles holdning til inklusion af HTTPS-sider adskiller sig ikke fra HTTP-sites og tager endda "om man skal bruge sikker kryptering" (HTTPS) som referencefaktor i søgerangeringsalgoritmen. Websites, der bruger HTTPS-krypteringsteknologi, kan få bedre resultater. Der er flere visningsmuligheder, og rangeringen er også mere fordelagtig end HTTP-sider på lignende websteder.
Og Google har gjort det klart, at det "håber, at alle webmastere vil være i stand til at bruge HTTPS-protokollen i stedet for HTTP", hvilket viser sin vilje til at nå målet om "HTTPS overalt".
2. Baidus holdning
Tidligere var Baidus teknologi relativt tilbagestående og sagde, at "den ikke aktivt vil crawle https-sider", men den var også "bekymret" over, at "mange https-sider ikke kan inkluderes". Indtil 2014. september 9 udsendte Baidu en diskussion om "Sådan bygger man https-websteder." En artikel blev udgivet om spørgsmålet "Venlig over for Baidu", der giver fire forslag og specifikke handlinger til at "forbedre Baidu-venligheden af https-websteder":
1. Gør http tilgængelige versioner for https-sider, der skal indekseres af Baidu-søgemaskinen.
2. Den besøgende identificeres af deres brugeragent, og Baidu- duspideren omdirigeres til en HTTP-side. Når en almindelig bruger tilgår denne side via Baidu-søgemaskinen, omdirigeres de til den tilsvarende HTTPS-side via en 301-omdirigering. Som vist på billedet viser det øverste billede den HTTP-version, der er indekseret af Baidu, og det nederste billede viser den HTTPS-version, der automatisk omdirigerer brugeren efter at have klikket.
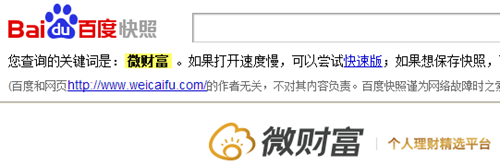
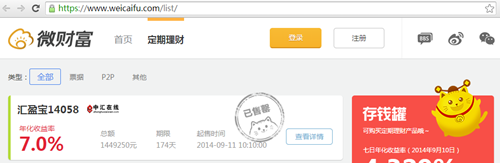
3. http-versionen er ikke kun lavet til hjemmesiden, andre vigtige sider skal også lave http-versionen og linke til hinanden Gør ikke dette: linket på hjemmesidens http-side er stadig linket til https-siden, hvilket gør Baiduspider ude af stand til at fortsætte med at crawle—— Vi er stødt på en sådan situation, at vi kun kan inkludere én startside for hele webstedet.
4. Du kan bruge underdomæner til at hoste indhold, der ikke kræver kryptering, f.eks. nyheder. For eksempel hostes det krypterede indhold på Alipays hjemmeside på HTTPS, mens indhold, som Baiduspider kan crawle direkte, hostes på underdomæner.
Ifølge testen af Computer Science House i linket nedenfor tager det 114 millisekunder at etablere en forbindelse med HTTP; det tager 436 millisekunder at etablere en forbindelse med HTTPS og 322 millisekunder for ssl-delen, inklusive netværksforsinkelsen og overhead af kryptering og dekryptering af selve ssl (serveren i henhold til oplysningerne fra klienten Bestem, om en ny hovednøgle skal genereres; serveren svarer på hovednøglen og returnerer en meddelelse, der er autentificeret med hovednøglen til klienten; serveren anmoder klienten om en digital signatur og offentlig nøgle).
XNUMX. Hvor mange ressourcer bruger HTTPS end HTTP?
HTTPS er faktisk en HTTP-protokol bygget oven på SSL/TLS. For at sammenligne, hvor mange flere serverressourcer HTTPS bruger sammenlignet med HTTP, mener Chen Weiliang derfor , at det primært afhænger af, hvor mange serverressourcer SSL/TLS selv bruger.
HTTP bruger TCP tre-vejs håndtryk til at etablere en forbindelse, og klienten og serveren skal udveksle 3 pakker;
Udover de tre pakker af TCP, tilføjer HTTPS også 9 pakker, der kræves til ssl-håndtrykket, så der er 12 pakker i alt.
Når en SSL-forbindelse er etableret, bliver den efterfølgende krypteringsmetode en symmetrisk krypteringsmetode såsom 3DES, som har en lavere CPU-belastning. Sammenlignet med den asymmetriske krypteringsmetode, der bruges til at etablere SSL-forbindelsen, er CPU-belastningen ved symmetrisk kryptering ubetydelig. Dette fører dog til et problem: hyppig genopbygning af SSL-sessionen kan have en fatal indvirkning på serverens ydeevne. Selvom aktivering af HTTPS keepalive kan afhjælpe ydeevneproblemerne for en enkelt forbindelse, er en dedikeret SSL-termineringsproxy baseret på load balancing afgørende for store websteder med et stort antal samtidige brugere. Webtjenesten placeres efter SSL-termineringsproxyen. SSL-termineringsproxyen kan være hardwarebaseret, såsom F5, eller softwarebaseret , såsom Nginx, der bruges af Wikipedia.
Så hvor mange flere serverressourcer vil der blive brugt efter at have implementeret HTTPS? I januar 2010 skiftede Gmail til fuld HTTPS. CPU-belastningen på front-end SSL-behandlingsmaskinen steg med højst 1%, hukommelsesforbruget pr. forbindelse var mindre end 20KB, og netværkstrafikken steg med mindre end 2%. Da Gmail sandsynligvis bruger N-servere til distribueret behandling, er CPU-belastningsdataene ikke særlig meningsfulde. Hukommelsesforbruget pr. forbindelse og netværkstrafikdataene er mere meningsfulde. Artiklen angiver også, at en enkelt kerne kan behandle cirka 1500 handshakes pr. sekund (for 1024-bit RSA), hvilket er et meget meningsfuldt tal.
XNUMX. Fordele ved HTTPS
Det er netop fordi HTTPS er meget sikkert, at angribere ikke kan finde et sted at starte. Set fra webmasters perspektiv er fordelene ved HTTPS som følger:
1. SEO aspekter
Google justerede sin søgemaskinealgoritme i august 2014 og sagde, at "et websted krypteret med HTTPS vil rangere højere i søgeresultaterne end et tilsvarende HTTP-websted".
2. Sikkerhed
Selvom HTTPS ikke er absolut sikker, kan organisationer, der mestrer rodcertifikater og organisationer, der mestrer krypteringsalgoritmer, også udføre man-in-the-middle-angreb, men HTTPS er stadig den mest sikre løsning under den nuværende arkitektur med følgende fordele:
(1) Brug HTTPS-protokollen til at autentificere brugere og servere for at sikre, at data sendes til den korrekte klient og server;
(2) HTTPS-protokollen er en netværksprotokol konstrueret af SSL+HTTP-protokollen, der kan udføre krypteret transmission og identitetsgodkendelse. Den er sikrere end http-protokollen, som kan forhindre, at data bliver stjålet og ændret under transmissionsprocessen og sikre integriteten af dataene.
(3) HTTPS er den mest sikre løsning under den nuværende arkitektur. Selvom den ikke er absolut sikker, øger den i høj grad omkostningerne ved man-in-the-middle-angreb.
XNUMX. Ulemper ved HTTPS
Selvom HTTPS har store fordele, har det stadig nogle mangler. Konkret er der følgende to punkter:
1. SEO aspekter
Ifølge ACM CoNEXT-data vil brug af HTTPS-protokollen forlænge sideindlæsningstiden med næsten 50 % og øge strømforbruget med 10 % til 20 %. Derudover vil HTTPS-protokollen også påvirke cachen, øge dataoverhead og strømforbrug , og selv eksisterende sikkerhedsforanstaltninger vil også blive påvirket og vil blive påvirket i overensstemmelse hermed.
Desuden er krypteringsomfanget af HTTPS-protokollen relativt begrænset, og det spiller næppe nogen rolle i hackerangreb, lammelsesangreb og serverkapring.
Vigtigst er det, at kreditkædesystemet for SSL-certifikater ikke er sikkert, især når nogle lande kan kontrollere CA-rodcertifikatet, er man-in-the-middle-angreb mulige.
2. Økonomiske aspekter
(1) SSL-certifikater har brug for penge. Jo stærkere certifikatet er, desto højere omkostninger. Personlige websteder kan bruge gratis SSL-certifikater.
(2) SSL-certifikater skal normalt være bundet til IP, og flere domænenavne kan ikke bindes til samme IP. IPv4-ressourcer kan ikke understøtte dette forbrug (SSL har udvidelser, der delvist kan løse dette problem, men det er besværligt og kræver browsere, drift Systemunderstøttelse, Windows XP understøtter ikke denne udvidelse, i betragtning af den installerede base af XP, er denne funktion næsten ubrugelig).
(3) HTTPS-forbindelsescaching er ikke så effektivt som HTTP, og websteder med høj trafik vil ikke bruge det, medmindre det er nødvendigt, og trafikomkostningerne er for høje.
(4) Ressourceforbrug på serversiden af HTTPS-forbindelse er meget højere, og at understøtte websteder med lidt flere besøgende kræver en større omkostning. Hvis al HTTPS bruges, er den gennemsnitlige pris for VPS baseret på den antagelse, at de fleste computerressourcer er inaktive vil gå op.
(5) Handshake-fasen i HTTPS-protokollen er tidskrævende og har en negativ indvirkning på hjemmesidens tilsvarende hastighed Hvis det ikke er nødvendigt, er der ingen grund til at ofre brugeroplevelsen.
XNUMX. Skal hjemmesiden krypteres med HTTPS?
Selvom Google og Baidu begge "ser forskelligt på HTTPS", betyder det ikke, at webmastere skal konvertere webstedsprotokollen til HTTPS!
Lad os først og fremmest tale om Google. Selvom Google bliver ved med at understrege, at "websteder, der bruger HTTPS-krypteringsteknologi, kan få bedre placeringer", kan det ikke udelukkes, at der er tale om en "baggrund".
Udenlandske analytikere sagde engang som svar på dette problem: Grunden til, at Google tog dette skridt (opdater algoritmen, om man skal bruge HTTPS-krypteringsteknologi som referencefaktor for placeringer på søgemaskinerne) er muligvis ikke for at forbedre brugerens søgeoplevelse og internet. sikkerhedsproblemet er blot at inddrive "tabet" i "Prism Gate"-skandalen. Dette er et typisk selvinteresseret træk under banneret "ofre egoet", holder banneret højt for "Security Impact Ranking" og synger "HTTPS overalt" " slogan, og lad derefter ubesværet flertallet af webmastere frivilligt deltage i HTTPS-protokollejren.
Hvis dit websted tilhører e-handels- / mikroforretningsplatformen , finans, sociale netværk eller andre områder, er det bedst at bruge HTTPS-protokollen. Hvis det er en blog, et reklamewebsted, et websted med klassificerede oplysninger eller et nyhedswebsted, kan du bruge et gratis SSL-certifikat.
XNUMX. Hvordan bygger en webmaster et HTTPS-websted?
Når det kommer til konstruktionen af HTTPS-websteder, skal vi nævne SSL-protokollen. SSL er den første netværkssikkerhedsprotokol, der er vedtaget af Netscape. Det er en sikkerhedsprotokol implementeret på Transmission Communication Protocol (TCP/IP), ved hjælp af offentlig nøgleteknologi , SSL understøtter bredt forskellige typer netværk, mens de leverer tre grundlæggende sikkerhedstjenester, de bruger alle offentlig nøgleteknologi.
Når det kommer til konstruktionen af HTTPS-websteder, skal vi nævne SSL-protokollen. SSL er den første netværkssikkerhedsprotokol, der er vedtaget af Netscape. Det er en sikkerhedsprotokol implementeret på Transmission Communication Protocol (TCP/IP), ved hjælp af offentlig nøgleteknologi , SSL understøtter bredt forskellige typer netværk, mens de leverer tre grundlæggende sikkerhedstjenester, de bruger alle offentlig nøgleteknologi.
1. SSL's rolle
(1) Autentificere brugere og servere for at sikre, at data sendes til den korrekte klient og server;
(2) Krypter data for at forhindre data i at blive stjålet midtvejs;
(3) Opretholde integriteten af dataene og sikre, at dataene ikke ændres under transmissionsprocessen.
Et SSL-certifikat refererer til en digital fil, der verificerer begge parters identitet i SSL-kommunikationen. Det er generelt opdelt i et servercertifikat og et klientcertifikat. SSL-certifikatet refererer normalt primært til servercertifikatet. SSL-certifikatet er udstedt af en betroet digital certifikatmyndighed CA. (såsom VeriSign, GlobalSign, WoSign osv.), udstedt efter verifikation af serverens identitet med servergodkendelse og datatransmissionskrypteringsfunktioner, opdelt i Extended Validation (EV) SSL-certifikat, Organisation Validation (OV) SSL-certifikat og domænenavnsbekræftelse Type (DV) SSL-certifikat.
2. 3 hovedtrin for at ansøge om et SSL-certifikat
Der er tre hovedtrin for at ansøge om et SSL-certifikat:
(1), lav CSR-fil
Den såkaldte CSR er Certificate Secure Request certifikatanmodningsfilen produceret af ansøgeren. Under produktionsprocessen vil systemet generere to nøgler, den ene er den offentlige nøgle, som er CSR-filen, og den anden er den private nøgle, som er gemt på serveren.
For at lave CSR-filer kan ansøgere henvise til WEB SERVER-dokumenter, generelle APACHE osv., bruge OPENSSL-kommandolinjen til at generere KEY+CSR2-filer, Tomcat, JBoss, Resin osv. bruge KEYTOOL til at generere JKS- og CSR-filer, IIS opretter en gennem guiden afventende anmodninger og en CSR-fil.
(2), CA-certificering
Indsend CSR til CA, og CA har generelt to godkendelsesmetoder:
① Godkendelse af domænenavn: Generelt er administratorens postkasse autentificeret Denne metode er hurtig, men det udstedte certifikat indeholder ikke navnet på virksomheden.
②、Certificering af virksomhedsdokumenter: Virksomhedens forretningslicens skal gives, hvilket normalt tager 3-5 arbejdsdage.
Der er også certifikater, der skal autentificere ovenstående to metoder på samme tid, hvilket kaldes EV-certifikat Dette certifikat kan få adresselinjen på browsere over IE2 til at blive grøn, så autentificeringen er også den strengeste.
(3), installation af certifikatet
Efter at have modtaget certifikatet fra CA, kan du implementere certifikatet på serveren. Generelt kopierer APACHE-filen KEY+CER direkte til filen og ændrer derefter HTTPD.CONF-filen; TOMCAT osv. skal importere certifikatet CER fil udstedt af CA til JKS-filen. , kopier den til serveren, og modificer derefter SERVER.XML; IIS skal behandle den afventende anmodning og importere CER-filen.
XNUMX. Gratis SSL-certifikatanbefaling
Brug af SSL-certifikater forbedrer ikke kun informationssikkerheden, men øger også brugernes tillid til et websted. Mange webstedsejere tøver dog på grund af omkostningerne ved webstedsbygning . Gratis tjenester er altid et tidløst marked online; ligesom der er gratis hostingmuligheder, er der også gratis SSL-certifikater. Tidligere blev det rapporteret, at forskere fra Mozilla, Cisco, Akamai, IdenTrust, EFF og University of Michigan ville lancere Let's Encrypt CA-projektet med planer om at give websteder gratis SSL-certifikater og certifikatadministrationstjenester fra sommeren (bemærk: mere avancerede og komplekse certifikater kræver betaling). Projektet forenkler også installationen af certifikater og reducerer installationstiden til kun 20-30 sekunder.
Det er ofte store og mellemstore websteder, der kræver komplekse certifikater, og små websteder såsom personlige blogs kan prøve gratis SSL-certifikater først.
Nedenfor vil Chen Weiliangs blog introducere flere gratis SSL-certifikater, såsom Cloudflare SSL og NameCheap.
1. CloudFlare SSL
CloudFlare er et websted i USA, der leverer CDN-tjenester. Det har sine egne CDN-servernoder over hele verden. Mange store virksomheder eller websteder i ind- og udland bruger CloudFlares CDN-tjenester. Selvfølgelig er de mest almindeligt brugte af indenlandske webmastere er CloudFlares gratis CDN, fremskynd Det er også meget godt. Det gratis SSL-certifikat leveret af CloudFlare er UniversalSSL, det vil sige universal SSL. Brugere kan bruge SSL-certifikatet uden at ansøge om og konfigurere et certifikat fra certifikatmyndigheden. CloudFlare leverer SSL kryptering til alle brugere (inklusive gratis brugere), webgrænseflade Certifikatet sættes op inden for 5 minutter, og den automatiske implementering er afsluttet inden for 24 timer, hvilket giver TLS-krypteringsservice baseret på Elliptic Curve Digital Signature Algorithm (ECDSA) til webstedstrafik.
2. NameCheap
NameCheap er et førende ICANN-akkrediteret domænenavnregistrerings- og webstedshostingfirma, etableret i 2000, virksomheden leverer gratis DNS-opløsning, URL-videresendelse (kan skjule den originale URL, understøtter 301-omdirigering) og andre tjenester, derudover leverer NameCheap også en År med SSL-certifikat gratis service.
3. Lad os kryptere
Let's Encrypt er et gratis SSL-certifikatudstedelsesprojekt, som er meget populært for nylig.Let's Encrypt er et gratis og gratis offentligt velfærdsprojekt leveret af ISRG, som automatisk udsteder certifikater, men certifikatet er kun gyldigt i 90 dage.Velegnet til personlig brug eller midlertidig brug, behøver ikke længere at tåle prompten om, at selvsignerede certifikater ikke er tillid til af browsere.
Faktisk planlægger Chen Weiliangs blog også at bruge Let's Encrypt for nylig ^_^
For en vejledning i at ansøge om et gratis Let's Encrypt SSL-certifikat, se venligst denne artikel: " Sådan ansøger du om et Let's Encrypt -certifikat ".
Forhåbentlig vil artiklen "Hvad er forskellene mellem HTTP og HTTPS? En detaljeret forklaring af SSL-krypteringsprocessen", som er delt på Chen Weiliangs blog ( https://www.chenweiliang.com/ ), være nyttig for dig.
Del gerne dette artikellink: https://www.chenweiliang.com/cwl-511.html